


Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Head Mare использует цепочку бэкдоров в атаках на компании РФ и Беларуси

Кибергруппа Head Mare снова напомнила о себе — и на этот раз с обновлённым арсеналом. По данным «Лаборатории Касперского», летом 2025 года они провели новую волну атак на российские и белорусские компании.

Главное отличие от мартовских кампаний — теперь злоумышленники не ограничиваются одним бэкдором, а устанавливают целую цепочку.

В ход идут PhantomRemote, PhantomCSLoader и PhantomSAgent. Иногда к этому добавляются и SSH-туннели, чтобы закрепиться в инфраструктуре и держать удалённый доступ под рукой. По сути, логика проста: если один инструмент заметят и удалят, остальные останутся работать.


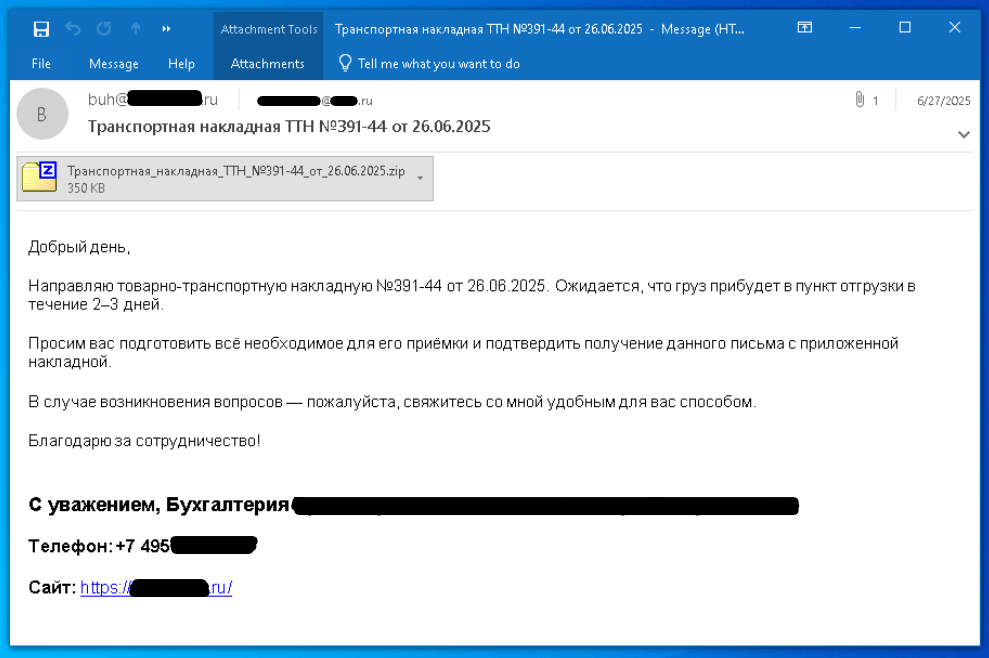
Атака по-прежнему стартует со стандартного сценария — рассылки писем с вредоносным вложением. В этот раз это был PhantomRemote, через который можно выполнять команды на заражённой машине.

Дальше в систему подтягиваются дополнительные компоненты — PhantomCSLoader и PhantomSAgent. Они написаны на разных языках, похожи по принципу связи с командным сервером, но отличаются внутренними механизмами. Такая комбинация усложняет задачу защитникам.

Хорошая новость в том, что продукты «Лаборатории Касперского» детектируют всю эту цепочку и способны блокировать атаки Head Mare.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru