


Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

Объём похищенных данных в 2025 вырос до 687 ТБ при 406 утечках

В первой половине 2025 года сообщений об утечках баз данных российских компаний стало меньше — их зафиксировали 406, что на 11% ниже, чем годом ранее. При этом в открытый доступ попала только половина украденных данных, а общее количество опубликованных строк снизилось более чем в два раза. Такие данные приводит центр мониторинга внешних цифровых угроз Solar AURA (ГК «Солар»).

С января по июнь эксперты зафиксировали 289 млн утекших строк данных против 626 млн за тот же период 2024 года.

Среди опубликованных — 54 млн имейл-адресов и 85 млн телефонных номеров. При этом общий объем похищенных баз оказался рекордным — 687 терабайт против 3,5 терабайт годом ранее. То есть по «весу» утечек рост составил почти 200 раз. В среднем Solar AURA отмечает от двух до пяти сообщений об утечках в Рунете ежедневно.

В компании отмечают, что статистика может быть обманчива: даже одна крупная утечка способна сильно изменить картину. Поэтому снижение количества сообщений не означает, что хакеры стали атаковать реже — наоборот, интенсивность атак только растет.


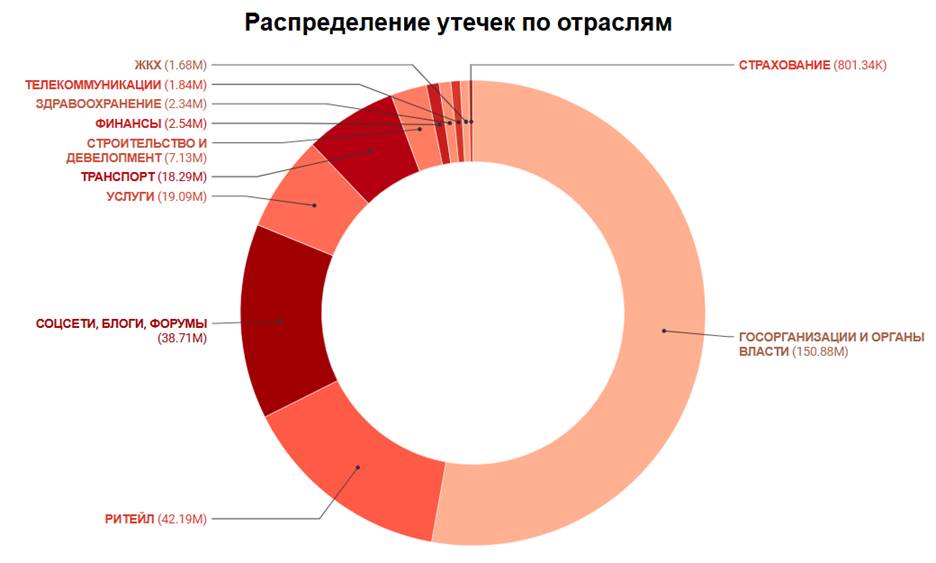
Если в 2024 году лидером по числу утекших строк была финансовая отрасль, то в 2025-м в первую половину года вперед вышел госсектор. Это связывают с политической ситуацией и возросшим интересом атакующих. Но есть нюанс: часть громких «госутечек» оказалась старым набором данных, собранным из разных источников за последние годы и выданным за новые.

Эксперты подчеркивают, что злоумышленники используют тему утечек не только ради киберпреступлений, но и как инструмент информационного давления. Поэтому важно не только защищать инфраструктуру, но и внимательно проверять каждое сообщение о «новой» базе в сети — иначе хакеры могут успешно играть на панике и подрыве доверия.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru