

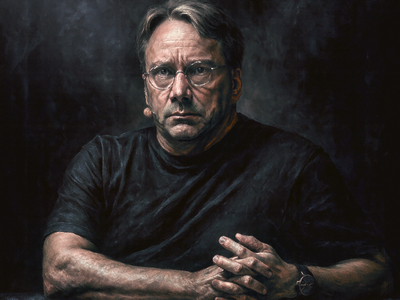

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс снова высказался жёстко — на этот раз против Link-тегов в коммитах ядра Linux. По его словам, в последние годы стало слишком часто встречаться бессмысленное добавление ссылок, которые в реальности не дают никакой дополнительной информации.

Обычно такие теги ведут просто на сам патч в рассылке LKML, что, по мнению Торвальдса, лишь тратит время.

Он признался, что надеялся найти там объяснение, зачем нужен тот или иной коммит, или ссылку на обсуждение проблемы, но вместо этого натыкался на «бесполезный мусор».

Линус подчеркнул: полезные ссылки он ценит, особенно если речь идёт о многочастных сериях патчей, где можно выйти на сопроводительное письмо или обсуждение.

Но 99% того, что он видит, по его словам, лишь мешает.

«Я ненавижу такие ссылки. Они только делают мою работу сложнее», — заявил он и отказался принять один из пул-реквестов именно из-за этого.

В будущем Торвальдс намерен быть строже: если Link-тег не несёт ценности, патч может не пройти. При этом он предложил подумать о механизмах, которые бы отсеивали «бездумное» добавление ссылок, и даже пошутил, что, возможно, здесь нашлось бы место для ИИ.

Итог простой: если вы отправляете патчи в ядро Linux, добавляйте ссылки только тогда, когда они действительно несут дополнительную информацию. Иначе рискуете попасть под гнев Линуса.

Буквально в апреле вокруг обновлений в Linux 6.15-rc4 вспыхнуло горячее обсуждение, в ходе которого Линус Торвальдс заявил, что чувствительные к регистру файловые системы — это ошибка.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru