

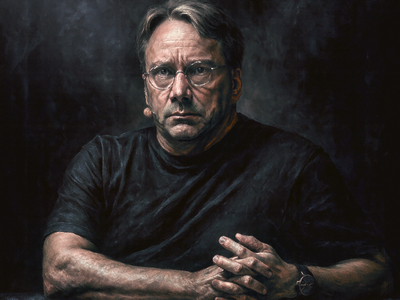

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс запретил бесполезные ссылки в коммитах ядра Linux

Линус Торвальдс снова высказался жёстко — на этот раз против Link-тегов в коммитах ядра Linux. По его словам, в последние годы стало слишком часто встречаться бессмысленное добавление ссылок, которые в реальности не дают никакой дополнительной информации.

Обычно такие теги ведут просто на сам патч в рассылке LKML, что, по мнению Торвальдса, лишь тратит время.

Он признался, что надеялся найти там объяснение, зачем нужен тот или иной коммит, или ссылку на обсуждение проблемы, но вместо этого натыкался на «бесполезный мусор».

Линус подчеркнул: полезные ссылки он ценит, особенно если речь идёт о многочастных сериях патчей, где можно выйти на сопроводительное письмо или обсуждение.

Но 99% того, что он видит, по его словам, лишь мешает.

«Я ненавижу такие ссылки. Они только делают мою работу сложнее», — заявил он и отказался принять один из пул-реквестов именно из-за этого.

В будущем Торвальдс намерен быть строже: если Link-тег не несёт ценности, патч может не пройти. При этом он предложил подумать о механизмах, которые бы отсеивали «бездумное» добавление ссылок, и даже пошутил, что, возможно, здесь нашлось бы место для ИИ.

Итог простой: если вы отправляете патчи в ядро Linux, добавляйте ссылки только тогда, когда они действительно несут дополнительную информацию. Иначе рискуете попасть под гнев Линуса.

Буквально в апреле вокруг обновлений в Linux 6.15-rc4 вспыхнуло горячее обсуждение, в ходе которого Линус Торвальдс заявил, что чувствительные к регистру файловые системы — это ошибка.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru