


Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Мошенники проводят фишинг через iCloud Calendar и серверы Apple

Злоумышленники нашли новый способ обойти фильтры спама и атаковать пользователей через почтовые серверы Apple. Мошенники начали использовать приглашения из iCloud Календаря для рассылки фишинговых писем, замаскированных под уведомления о покупках.

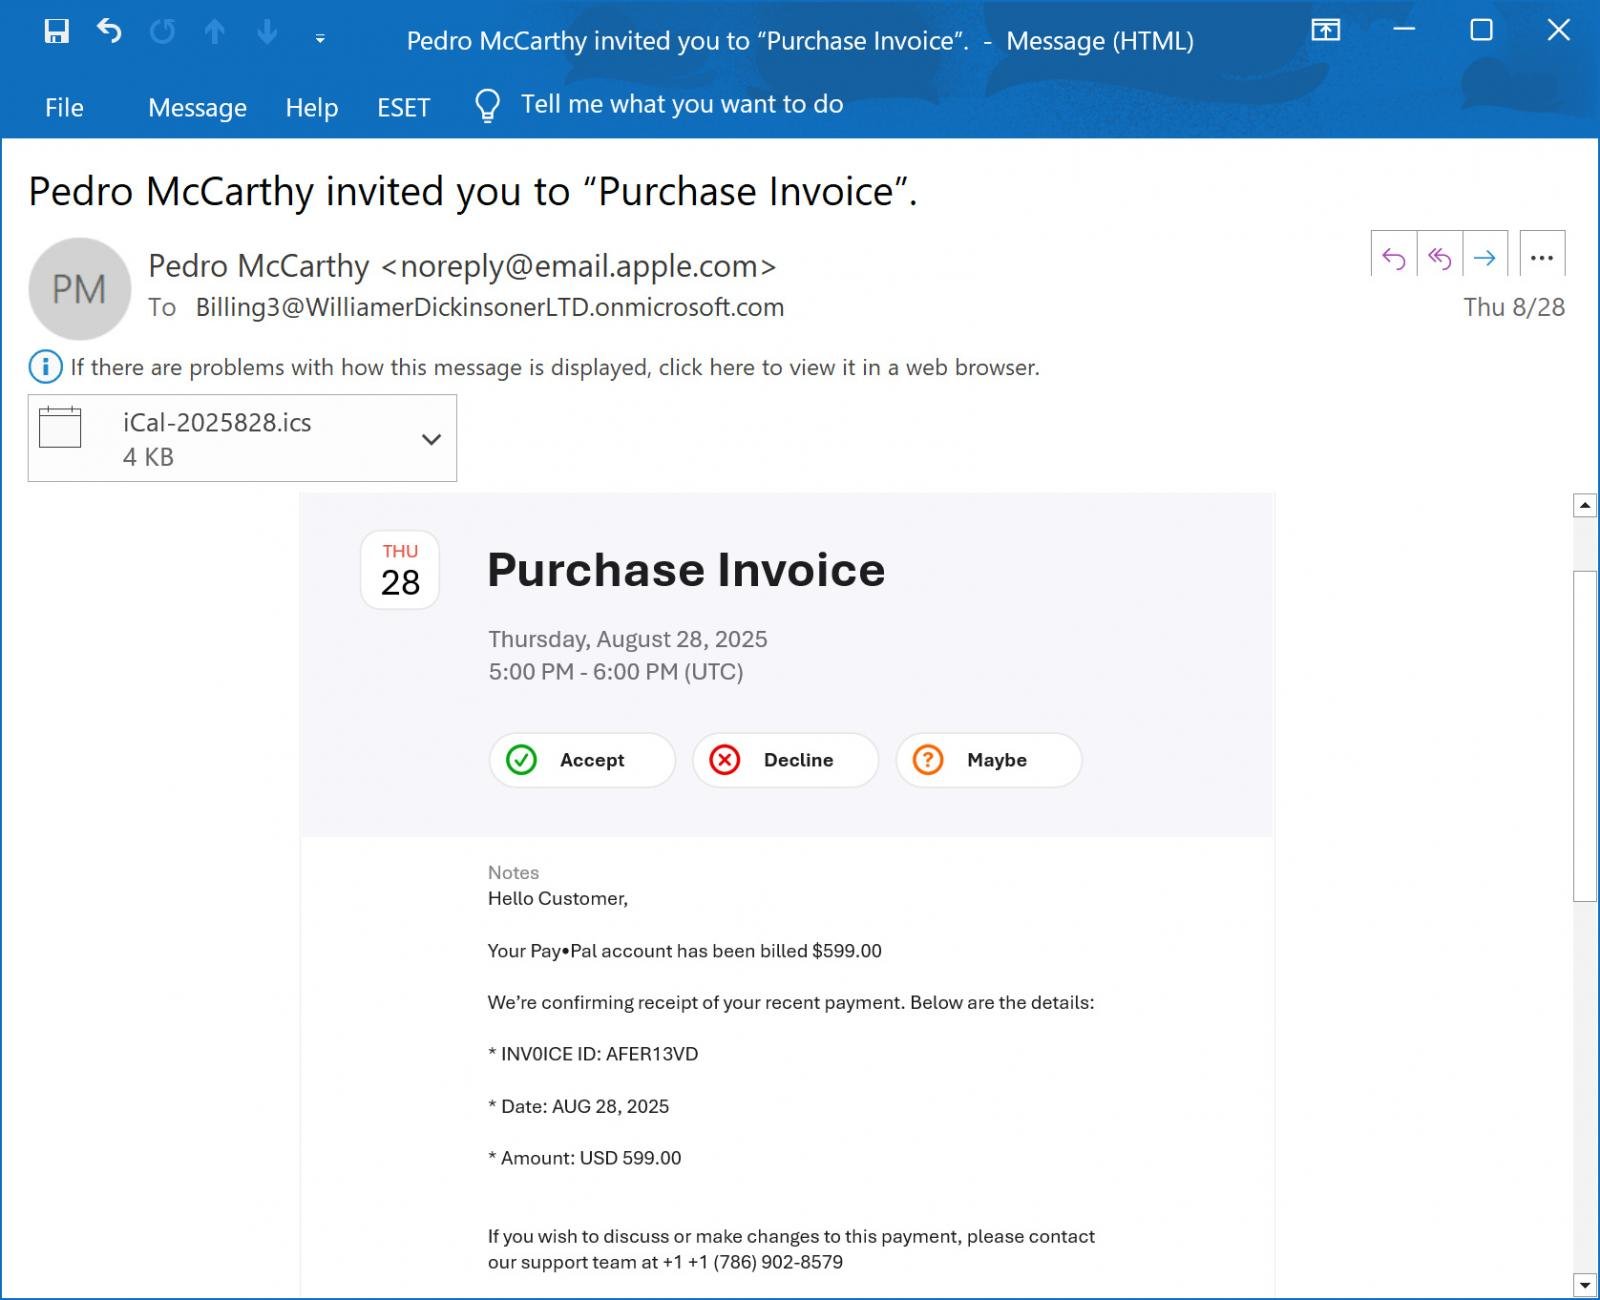
Как выяснило издание BleepingComputer, схема выглядит так: жертва получает письмо якобы от Apple с адреса noreply@email.apple.com, которое успешно проходит все проверки SPF, DKIM и DMARC.

В письме говорится, что с аккаунта PayPal списано $599, а для уточнения деталей или отмены операции нужно позвонить по указанному номеру.

На деле это типичный callback-фишинг. Позвонив «поддержке», человек попадает на мошенников, которые пытаются убедить его в необходимости установить ПО для удалённого доступа. Итог предсказуем: вместо «возврата денег» жертва рискует потерять доступ к банковскому счёту или своим данным.


Главная хитрость в том, что текст с «квитанцией» и номером телефона мошенники размещают в поле Notes календарного приглашения. Когда такое событие создаётся и на него приглашают внешние адреса, iCloud автоматически рассылает приглашения от имени Apple.

В одном из зафиксированных случаев письмо пришло на корпоративный Microsoft 365-адрес, который перенаправлял его сразу множеству участников.

За счёт того, что письмо отправлено напрямую с серверов Apple, оно выглядит легитимно и имеет больше шансов пройти антиспам-фильтры. Именно это и делает новую схему особенно опасной.

Эксперты советуют: если вы получаете странное приглашение в календарь с подозрительным текстом, особенно связанным с платежами, игнорируйте его и ни в коем случае не звоните по указанным номерам.

Сегодня мы также писали о проблемах Apple с правообладателями: на корпорацию подали коллективный иск два американских писателя — Грэйди Хендрикс и Дженнифер Роберсон.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru