


На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

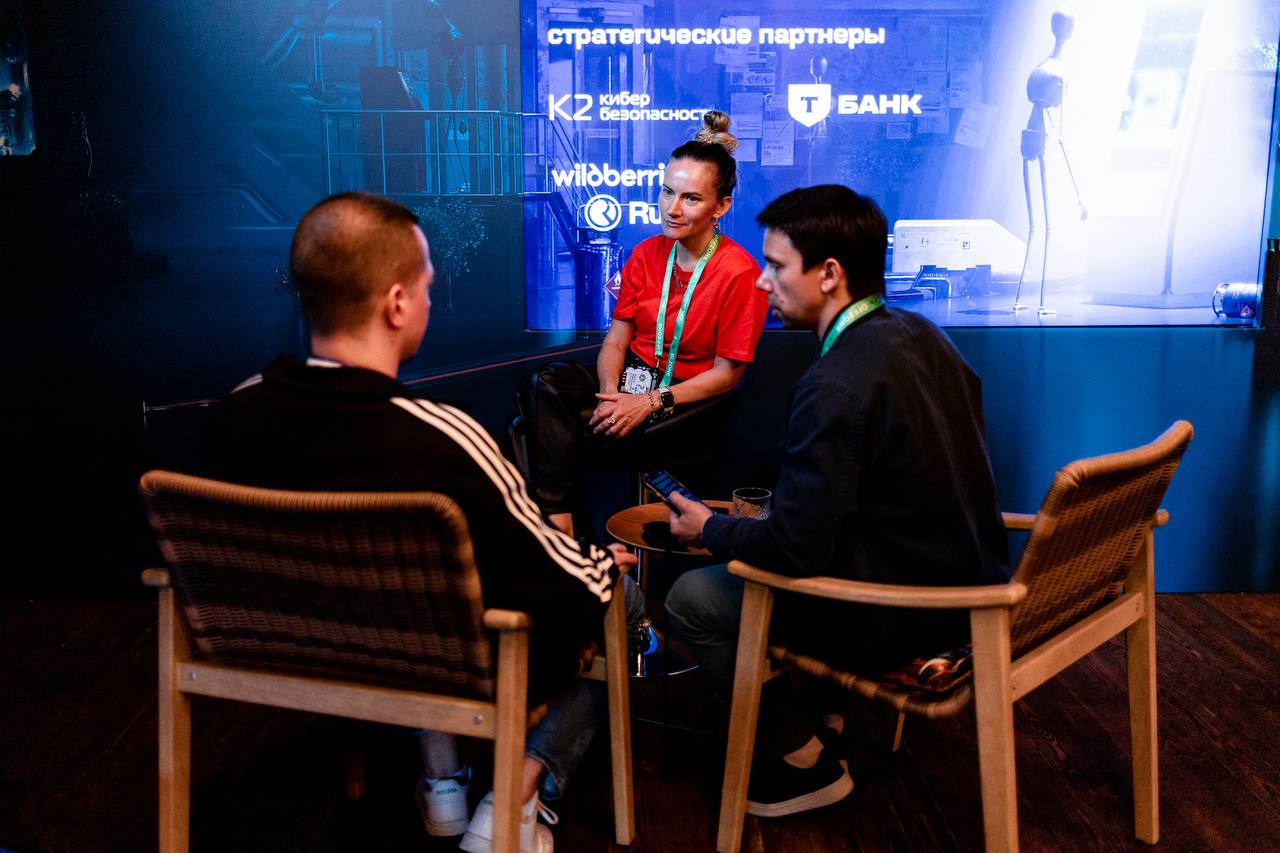
21–22 августа пространство GOELRO стало местом, где снова встретились свои. Шестой раз подряд OFFZONE — конференция по практической кибербезопасности — объединяет тех, кто формирует культуру offensive security в России. В этом сезоне: 2500 участников, более 120 спикеров, 23 бизнес-партнёра, 9 медиа и 13 представителей комьюнити.

Официальную программу открыл Евгений Касперский с докладом о кибериммунитете:

«Каждый день появляется полмиллиона новых зловредов. За два дня OFFZONE — это миллион. При таких объёмах нужна не просто защита, а архитектура, которую невозможно взломать без неприемлемого ущерба».

Прямая речь и параллельные треки

Доклады шли в семь потоков. На Main track и Fast track эксперты обсуждали уязвимости в парсерах, пентест Wi‑Fi, использование AI и ML в кибербезопасности, ключевые тренды, опыт расследования инцидентов, а также разные вопросы, связанные с киберинцидентами.

В AI.Zone обсуждали, как ИИ трансформирует защиту и атаку.

«ИИ используют не только защитники, но и атакующие — и порой эффективнее», — отметил Михаил Сидорук из BI.ZONE. — «Важно говорить о рисках до того, как они реализуются».

В AppSec.Zone говорили об архитектурной безопасности приложений.

«Чтобы защищаться эффективно, нужно думать как хакер, — подчеркивает Илья Шабанов, генеральный директор AM Media. — «И OFFZONE даёт эту среду — с инженерной страстью и фокусом на уязвимости».


Threat.Zone сосредоточился на аналитике угроз. В центре — исследование теневых ресурсов BI.ZONE «Threat Zone 2025: обратная сторона». В его рамках эксперты проанализировали более 5000 сообщений форумов и телеграм-каналов, связанных с киберпреступностью, за 2024-й и первую половину 2025 года.

«Мы наблюдаем сдвиг: от атак на периметр — к атакам на идентификацию и цепочки поставок», — пояснил Александр Каледа, CISO Яндекса. — «Старый подход — это “забор”. А периметра давно нет. Сегодня защита строится иначе: доступ, авторизация, логирование, контроль».

AntiFraud.Zone тестировал антифрод-алгоритмы на ботах. В Community track говорили про CTF, багбаунти и железо. Павел Блинников из BI.ZONE напомнил: «99% облаков работают на гипервизорах, и большинство из них написаны на небезопасных языках. Исследования в этой зоне только начинаются».

OFFZONE как культурный код индустрии

Помимо докладов, были квизы, задачки, офкоины, кастомизация бейджей и даже татуировки. 21 участник набил логотип OFFZONE и получил пожизненный вход на будущие мероприятия.

«OFFZONE — это не просто конференция. Это место, где индустрия говорит откровенно. Где можно встретить коллег, обменяться опытом и задать неудобные вопросы», — говорит Евгений Волошин, директор по стратегии BI.ZONE.

OFFZONE 2025 показал: диалог стал глубже, технологии сложнее, а сообщество — зрелее. И это только начало нового сезона.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru