


На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

На OFFZONE 2025 говорили об угрозах, ИИ и атаках на цепочки поставок

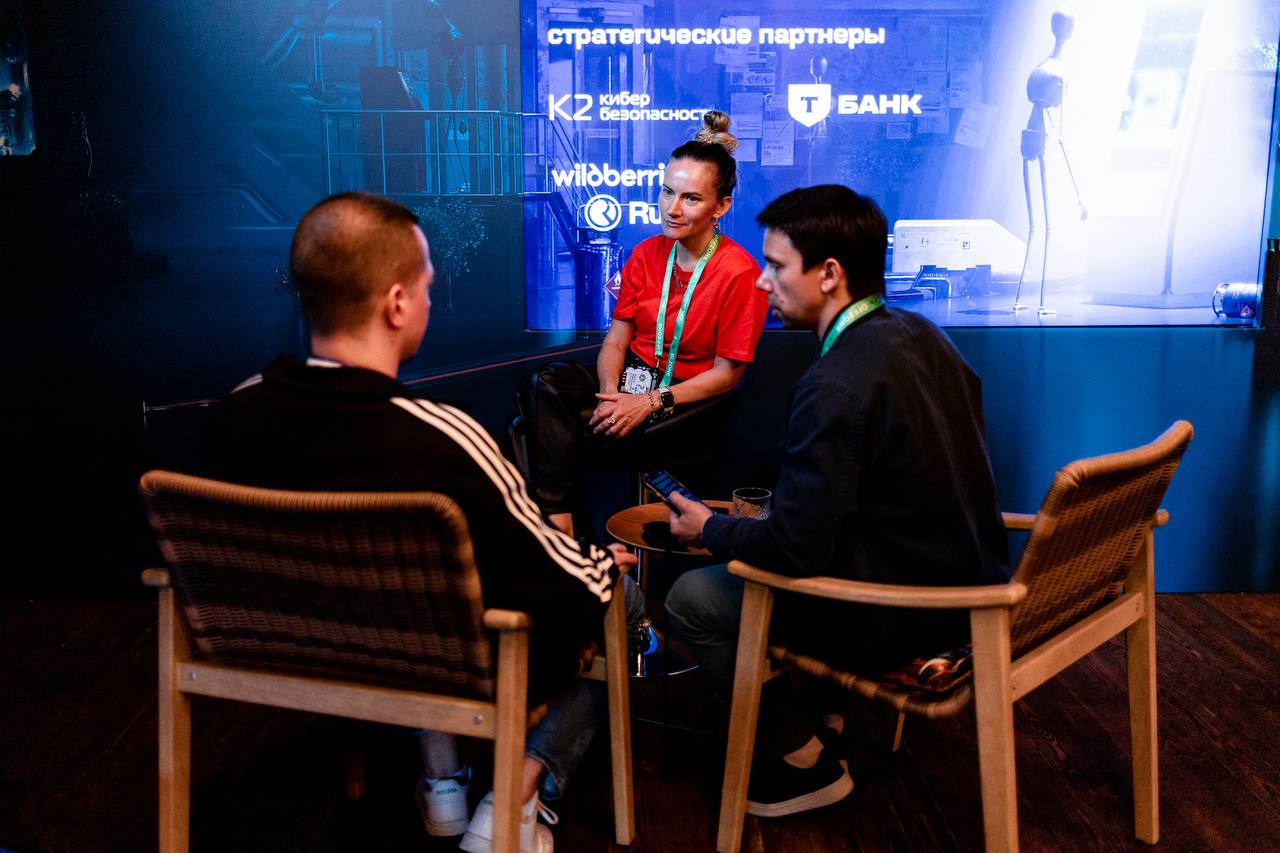
21–22 августа пространство GOELRO стало местом, где снова встретились свои. Шестой раз подряд OFFZONE — конференция по практической кибербезопасности — объединяет тех, кто формирует культуру offensive security в России. В этом сезоне: 2500 участников, более 120 спикеров, 23 бизнес-партнёра, 9 медиа и 13 представителей комьюнити.

Официальную программу открыл Евгений Касперский с докладом о кибериммунитете:

«Каждый день появляется полмиллиона новых зловредов. За два дня OFFZONE — это миллион. При таких объёмах нужна не просто защита, а архитектура, которую невозможно взломать без неприемлемого ущерба».

Прямая речь и параллельные треки

Доклады шли в семь потоков. На Main track и Fast track эксперты обсуждали уязвимости в парсерах, пентест Wi‑Fi, использование AI и ML в кибербезопасности, ключевые тренды, опыт расследования инцидентов, а также разные вопросы, связанные с киберинцидентами.

В AI.Zone обсуждали, как ИИ трансформирует защиту и атаку.

«ИИ используют не только защитники, но и атакующие — и порой эффективнее», — отметил Михаил Сидорук из BI.ZONE. — «Важно говорить о рисках до того, как они реализуются».

В AppSec.Zone говорили об архитектурной безопасности приложений.

«Чтобы защищаться эффективно, нужно думать как хакер, — подчеркивает Илья Шабанов, генеральный директор AM Media. — «И OFFZONE даёт эту среду — с инженерной страстью и фокусом на уязвимости».


Threat.Zone сосредоточился на аналитике угроз. В центре — исследование теневых ресурсов BI.ZONE «Threat Zone 2025: обратная сторона». В его рамках эксперты проанализировали более 5000 сообщений форумов и телеграм-каналов, связанных с киберпреступностью, за 2024-й и первую половину 2025 года.

«Мы наблюдаем сдвиг: от атак на периметр — к атакам на идентификацию и цепочки поставок», — пояснил Александр Каледа, CISO Яндекса. — «Старый подход — это “забор”. А периметра давно нет. Сегодня защита строится иначе: доступ, авторизация, логирование, контроль».

AntiFraud.Zone тестировал антифрод-алгоритмы на ботах. В Community track говорили про CTF, багбаунти и железо. Павел Блинников из BI.ZONE напомнил: «99% облаков работают на гипервизорах, и большинство из них написаны на небезопасных языках. Исследования в этой зоне только начинаются».

OFFZONE как культурный код индустрии

Помимо докладов, были квизы, задачки, офкоины, кастомизация бейджей и даже татуировки. 21 участник набил логотип OFFZONE и получил пожизненный вход на будущие мероприятия.

«OFFZONE — это не просто конференция. Это место, где индустрия говорит откровенно. Где можно встретить коллег, обменяться опытом и задать неудобные вопросы», — говорит Евгений Волошин, директор по стратегии BI.ZONE.

OFFZONE 2025 показал: диалог стал глубже, технологии сложнее, а сообщество — зрелее. И это только начало нового сезона.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru