


Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Ведущий эксперт BitSight Technologies представил результаты тестирования образца DDoS-зловреда RapperBot, обнаруженного на видеорегистраторе (NVR), который использует его домашняя система безопасности.

Подвергнутый анализу семпл оказался больше похож на Mirai, чем версии RapperBot, разобранные три года назад в Fortinet. Он нацелен в основном на NVR и DVR и распространяется через эксплойты.

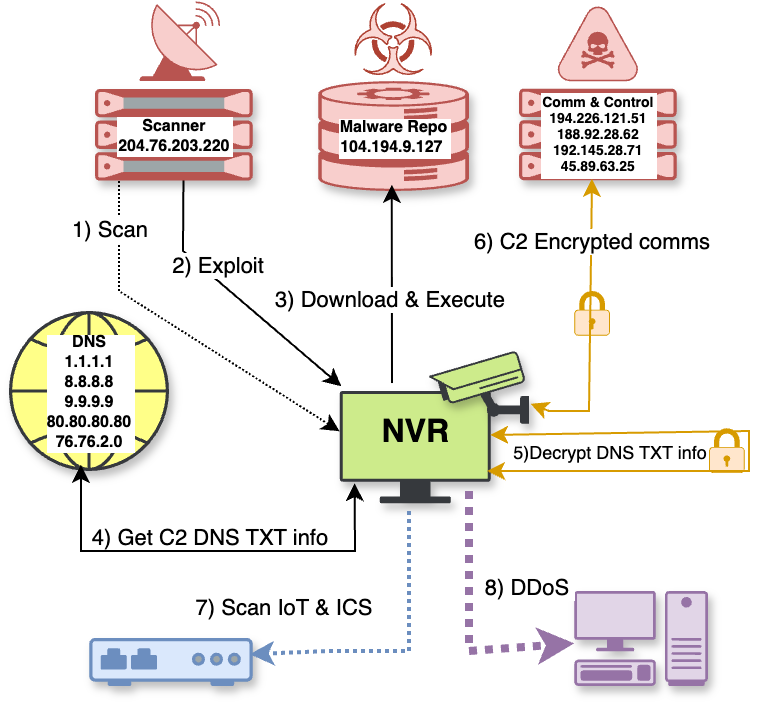
В данном случае для заражения использовалась уязвимость нулевого дня, классифицируемая как path traversal (выход за пределы рабочего каталога). Полученный с ее помощью учетные данные админа обеспечили загрузку поддельного обновления прошивки на порту 34567/TCP.

Этот фейк подключает удаленный NFS-ресурс и запускает пейлоад — непосредственно в памяти, чтобы скрыть вредоносную активность. Подобный трюк применяется, видимо, из-за скудости инструментария встраиваемых устройств: многие IoT не имеют wget, curl, ftp, но зато поддерживают монтирование NFS.

Вместо вшитых IP командного сервера новейшие версии RapperBot используют зашифрованные записи DNS TXT. Вредонос произвольным образом генерирует три составных части полного доменного имени (поддомен, основной домен, TLD) и пытается по приданному адресу DNS получить TXT-запись со списком C2.

Ее расшифровка тоже осуществляется в памяти зараженного устройства. После установки соединения с центром управления (чаще всего на порту 4444) зловред получает команды на поиск других уязвимых устройств и проведение DDoS-атак.

Сканирование IP-адресов осуществляется в основном на порту 23. Создаваемый поток мусорных пакетов представляет собой UDP-флуд, с этой целью используется порт 80.

Примечательно, что новобранцы в составе ботнета немедленно пускаются в ход: после перезагрузки устройства вредонос исчезает, и заражение приходится повторять. Исследователи также обратили внимание на высокую ротацию IP-адресов сканера, репозиториев вредоносного кода и C2-серверов (выявлено более 60).


В прошлом месяце правоохране США при поддержке крупных ИТ- и ИБ-компаний удалось установить контроль над ботнетом, позволяющим проводить атаки до 6 Тбит/с (текущий рекорд DDoS по мощности — 11 Тбит/с). На Аляске выдвинуты обвинения против предполагаемого администратора DDoS-сервиса на основе RapperBot, собравшего десятки тысяч жертв в 80 странах.

В результате в BitSight заметили, что зараженные устройства безуспешно пытаются вернуть C2-связь, однако передышка может оказаться кратковременной: ботнет вновь оживет, если злоумышленники сменят ключевые адреса.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru