


Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Зараженные RapperBot устройства почти сразу подключаются к DDoS-атакам

Ведущий эксперт BitSight Technologies представил результаты тестирования образца DDoS-зловреда RapperBot, обнаруженного на видеорегистраторе (NVR), который использует его домашняя система безопасности.

Подвергнутый анализу семпл оказался больше похож на Mirai, чем версии RapperBot, разобранные три года назад в Fortinet. Он нацелен в основном на NVR и DVR и распространяется через эксплойты.

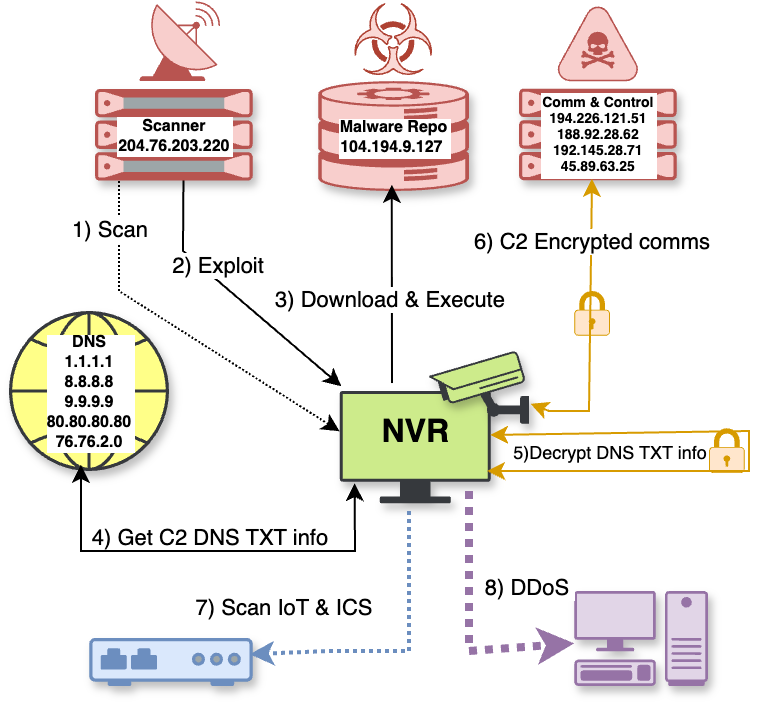
В данном случае для заражения использовалась уязвимость нулевого дня, классифицируемая как path traversal (выход за пределы рабочего каталога). Полученный с ее помощью учетные данные админа обеспечили загрузку поддельного обновления прошивки на порту 34567/TCP.

Этот фейк подключает удаленный NFS-ресурс и запускает пейлоад — непосредственно в памяти, чтобы скрыть вредоносную активность. Подобный трюк применяется, видимо, из-за скудости инструментария встраиваемых устройств: многие IoT не имеют wget, curl, ftp, но зато поддерживают монтирование NFS.

Вместо вшитых IP командного сервера новейшие версии RapperBot используют зашифрованные записи DNS TXT. Вредонос произвольным образом генерирует три составных части полного доменного имени (поддомен, основной домен, TLD) и пытается по приданному адресу DNS получить TXT-запись со списком C2.

Ее расшифровка тоже осуществляется в памяти зараженного устройства. После установки соединения с центром управления (чаще всего на порту 4444) зловред получает команды на поиск других уязвимых устройств и проведение DDoS-атак.

Сканирование IP-адресов осуществляется в основном на порту 23. Создаваемый поток мусорных пакетов представляет собой UDP-флуд, с этой целью используется порт 80.

Примечательно, что новобранцы в составе ботнета немедленно пускаются в ход: после перезагрузки устройства вредонос исчезает, и заражение приходится повторять. Исследователи также обратили внимание на высокую ротацию IP-адресов сканера, репозиториев вредоносного кода и C2-серверов (выявлено более 60).


В прошлом месяце правоохране США при поддержке крупных ИТ- и ИБ-компаний удалось установить контроль над ботнетом, позволяющим проводить атаки до 6 Тбит/с (текущий рекорд DDoS по мощности — 11 Тбит/с). На Аляске выдвинуты обвинения против предполагаемого администратора DDoS-сервиса на основе RapperBot, собравшего десятки тысяч жертв в 80 странах.

В результате в BitSight заметили, что зараженные устройства безуспешно пытаются вернуть C2-связь, однако передышка может оказаться кратковременной: ботнет вновь оживет, если злоумышленники сменят ключевые адреса.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru