


Библиотеку GMP уличили в порче топовых процессоров AMD

Библиотеку GMP уличили в порче топовых процессоров AMD

Библиотеку GMP уличили в порче топовых процессоров AMD

О неполадках в работе процессоров серии AMD Ryzen 9000 на базе микроархитектуры Zen 5 сообщили разработчики библиотеки GNU GMP, которая используется для выполнения арифметических операций с произвольной точностью.

Как отметили авторы проекта, проблема связана с локальным перегревом процессоров Zen 5. В ходе разработки библиотеки процессор выходил из строя как минимум дважды.

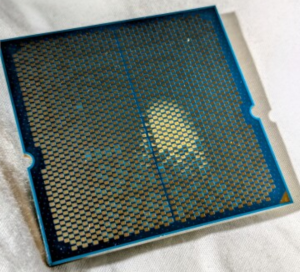
Первый сбой произошёл в феврале 2025 года, после чего чип заменили по гарантии. Однако в августе ситуация повторилась: процессор, установленный уже на другую материнскую плату и с новым блоком питания, снова вышел из строя с аналогичными симптомами. Среди признаков поломки разработчики отмечают появление обесцвеченной области на кристалле.

Предположительно, причина в активном использовании библиотекой циклов с инструкцией MULX. Это ведёт к росту энергопотребления до 170 Вт и значительному нагреву, с которым система охлаждения не справляется. Рекомендации по смещению радиатора в зону перегрева, установке более мощных кулеров или снижению температуры в помещении результата не дали.

Для сравнения, система с процессором AMD Ryzen 7950X, которая применялась для тех же задач и в схожей конфигурации, работала стабильно и не требовала усиленного охлаждения.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru