


BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

BI.ZONE представила ZTNA для защиты удалённого доступа сотрудников

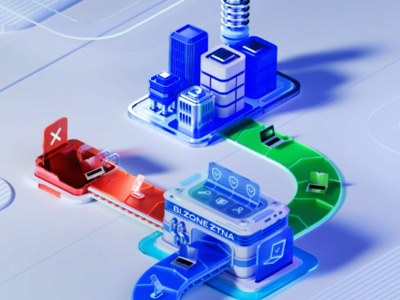
BI.ZONE представила новое решение для организации безопасного удалённого доступа — BI.ZONE ZTNA. Оно основано на модели нулевого доверия (zero trust) и ориентировано на защиту сотрудников и подрядчиков, которым необходимо подключаться к внутренним корпоративным системам.

Проблема здесь очевидна: число удалённых пользователей растёт, а вместе с этим и риск атак.

По данным компании, в 27% случаев злоумышленники используют легитимные учётные записи сотрудников, а в 5% — доступ подрядчиков. В отдельных секторах ситуация ещё сложнее: например, на государственные организации 16% атак приходится именно через подрядчиков.

BI.ZONE ZTNA работает так: при подключении проверяется не только сам пользователь, но и его устройство. Система оценивает наличие антивируса, состояние файрвола, обновления, шифрование диска и другие параметры. Если всё соответствует требованиям, создаётся защищённый туннель на базе протокола Ru-WireGuard. Если нет — доступ ограничивается или блокируется.

Ещё один важный элемент — identity firewall: он связывает сетевые политики с конкретными пользователями и группами. Управление инфраструктурой построено на SD-WAN, а за контроль политик отвечает сервер на базе EDR.

ZTNA можно использовать и на корпоративных, и на личных устройствах, что актуально для компаний с практикой BYOD (bring your own device). Кроме того, агент решения можно дополнить модулями BI.ZONE EDR или Deception: первый отвечает за защиту конечных точек и поиск уязвимостей, второй — за выявление атакующих на этапе разведки с помощью приманок.

Сейчас BI.ZONE ZTNA поддерживает Windows и macOS. В будущем планируется добавить Linux и мобильные системы iOS и Android.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru