


Мошенники через детей украли у россиян более 600 млн рублей

Мошенники через детей украли у россиян более 600 млн рублей

Мошенники через детей украли у россиян более 600 млн рублей

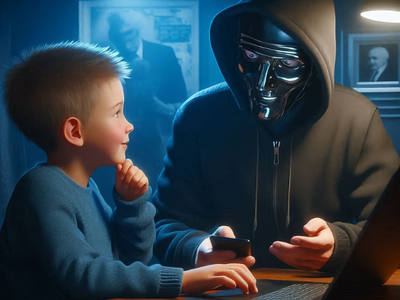
Эксперты F6 фиксируют рост числа атак на семьи, где злоумышленники действуют через детей. Только за первые шесть месяцев 2025 года в России выявлено около 3,5 тысяч случаев, когда мошенники фактически управляли действиями несовершеннолетних пользователей, чтобы получить доступ к банковским счетам их родителей.

Средний размер ущерба за это время вырос почти в два с половиной раза — с 80 до 190 тысяч рублей. Общие потери за полугодие могут превысить 600 миллионов.

Как это работает?

Чаще всего жертвами становятся дети в возрасте от 10 до 14 лет — именно они активно пользуются смартфонами и компьютерами, но при этом менее защищены от манипуляций.

Злоумышленники ищут контакт через те площадки, где подростки проводят время: онлайн-игры, соцсети, мессенджеры. С младшими детьми чаще заходят через игровые чаты — знакомятся под видом блогеров, обещают бонусы или подарки в обмен на небольшие действия.

С детьми постарше используют другую схему — представляются сотрудниками школ, госорганов, операторов связи или служб доставки. Сначала могут попросить назвать код из СМС, а потом начинают давить психологически: угрожают проблемами для родителей и требуют выполнять инструкции.

Дальше ребёнка убеждают взять у родителей телефон — пусть даже на минуту. В этот момент он может сфотографировать экран с банковскими приложениями, подсмотреть ПИН-код или переслать мошенникам скриншоты. Иногда злоумышленники заставляют ребёнка прямо войти в приложение и перевести деньги.

От простых просьб до ночных атак

Иногда схема ограничивается тем, что ребёнка просят «подсмотреть пароль». Но бывают и более изощрённые сценарии: ночью, когда родители спят, детей инструктируют приложить палец взрослого к экрану для разблокировки смартфона или банковского приложения.

Почему это опасно

Такие атаки могут продолжаться от нескольких дней до месяцев. Всё зависит от того, насколько легко ребёнок может получить доступ к данным родителей.

Эксперты отмечают, что преступники используют те же методы давления, что и при атаках на взрослых — запугивание, срочные требования, угрозы. Проблема в том, что дети не всегда понимают, что перед ними мошенники, и зачастую стесняются или боятся рассказать родителям.

Что делать

Главная защита — разговоры с детьми. Им нужно объяснять, что в интернете могут встретиться люди, которые будут просить сделать странные вещи: сообщить коды, передать телефон, войти в приложение или скрыть действия от взрослых. Чем раньше ребёнок услышит простые правила безопасности, тем меньше вероятность, что он попадётся на уловку.

Найден новый способ установить Windows 11 без интернета и аккаунта

В Windows 11 обнаружили новый способ обойти обязательное подключение к интернету и создание учётной записи Microsoft во время первоначальной настройки. Никакой командной строки, сторонних скриптов и танцев с OOBE\bypassnro: пользователю достаточно нажать одну ссылку, которую Microsoft сама заботливо оставила на экране.

Трюк обнаружил энтузиаст Windows под ником Bob Pony. Во время настройки нового компьютера нужно открыть раздел вариантов входа и нажать ссылку Learn more — «Подробнее».

После этого мастер OOBE переключается на локальную настройку и позволяет продолжить установку без подключения к Сети и аутентификации в аккаунте Microsoft.

Есть важное ограничение: по имеющимся данным, способ работает только в домашней редакции Windows 11. Владельцам Pro и других версий пока придётся искать другой выход из лабиринта учётных записей.


Microsoft последовательно закрывает лазейки, позволявшие устанавливать Windows 11 с локальным аккаунтом. Ранее корпорация заблокировала популярную команду OOBE\bypassnro, а также вариант с запуском start ms-cxh:localonly. После этого пользователям оставались более сложные сценарии и неофициальные инструменты.

Новый метод выглядит скорее как ошибка интерфейса или забытая логика OOBE, поэтому рассчитывать на его долгую жизнь не стоит: Microsoft вполне может убрать лазейку в одном из ближайших обновлений.

RSS: Новости на портале Anti-Malware.ru