


Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Загрузчики видео с YouTube стали приманкой для установки Proxyware

Киберпреступники снова нашли способ сыграть на популярных онлайн-привычках. На этот раз под удар попали пользователи, которые ищут, как скачать видео с YouTube. Вместо заветного файла их встречает вредоносная программа, а результатом становится потеря сетевых ресурсов.

Исследователи из AhnLab SEcurity intelligence Center (ASEC) сообщили, что злоумышленники создают поддельные сайты-загрузчики.

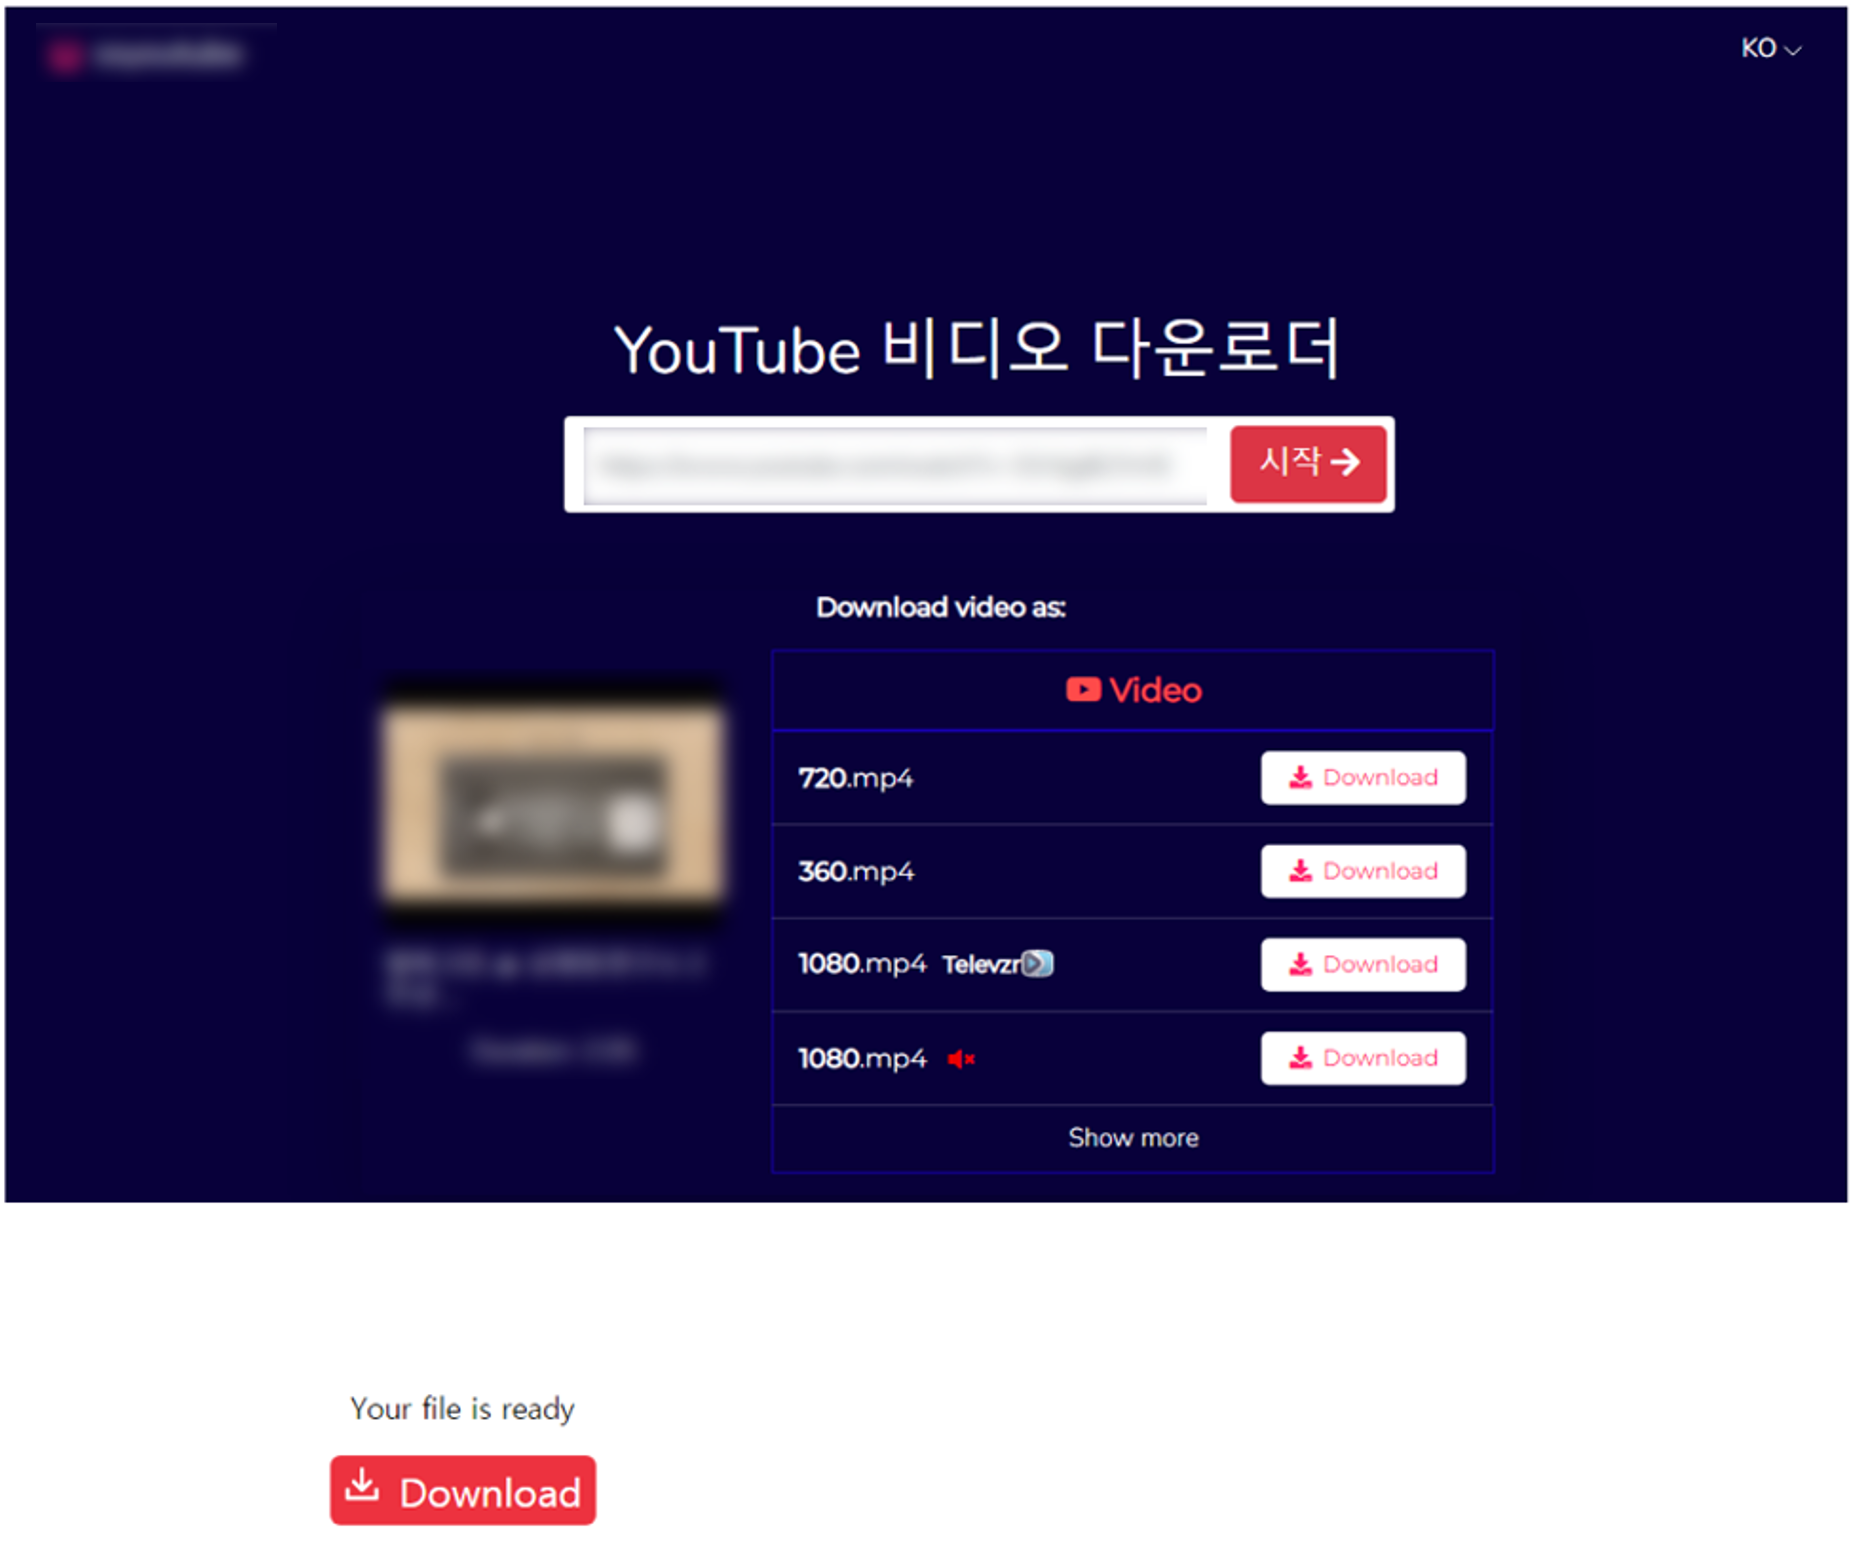
Сценарий простой: пользователь вводит ссылку на ролик, жмёт «Download» и получает не видео, а исполняемый файл, замаскированный под утилиту WinMemoryCleaner.

Дальше цепочка разворачивается сама:

  • установщик Setup.exe прописывает в систему WinMemoryCleaner.exe и запускает его через батник;
  • вредонос проверяет, нет ли песочницы, затем через PowerShell подтягивает NodeJS и вредоносные скрипты;
  • для закрепления используется Планировщик задач;
  • после чего заражённая машина начинает регулярно связываться с командным сервером и может получать новые команды.


Главная цель — установка Proxyware. Это ПО обычно предлагают добровольно, чтобы «зарабатывать» на раздаче лишнего интернет-трафика. Но в данном случае программа ставится без ведома пользователя. Браузинг становится медленнее, сеть загружена, а деньги капают только злоумышленникам.

Сначала жертв подсаживали на DigitalPulse Proxyware и Honeygain Proxyware, теперь атакующие переключились на Infatica Proxyware. Для этого используется приложение-приманка CleanZiloApp: запускаемый файл CleanZilo.exe подгружает библиотеку infatica_agent.dll и тихо расходует трафик жертвы.

По сути, Proxyware превращается в аналог криптомайнеров: только вместо мощности процессора у вас отнимают сетевые ресурсы.

Отдельный момент — злоумышленники часто хранят вредоносные компоненты на GitHub. Репутация площадки помогает маскировать их действия и повышает доверие со стороны пользователей.

Эксперты предупреждают: любое «чудо-средство» для скачивания видео может оказаться не тем, чем кажется. И вместо ролика с YouTube вы рискуете получить паразита, который будет кормить чужой кошелёк за ваш счёт.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru