


Выручка Rubytech выросла на 23% и достигла 12,6 млрд рублей в 2025 году

Выручка Rubytech выросла на 23% и достигла 12,6 млрд рублей в 2025 году

Выручка Rubytech выросла на 23% и достигла 12,6 млрд рублей в 2025 году

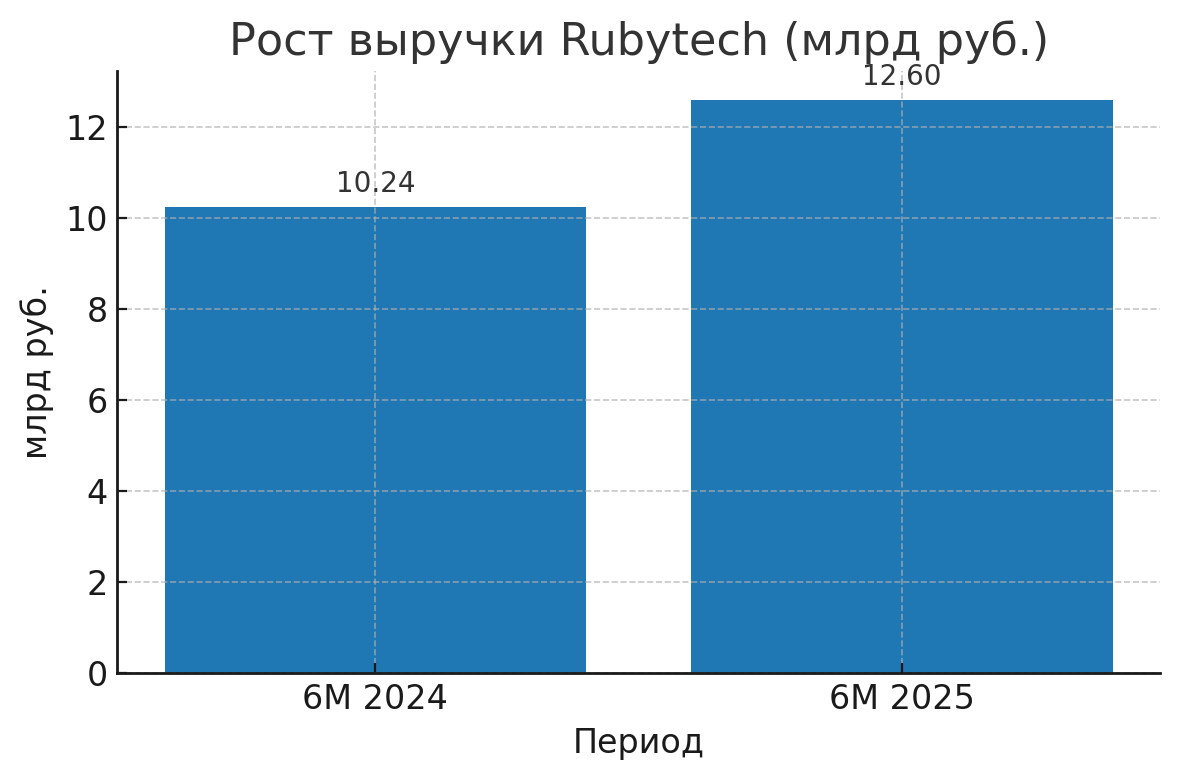
ПАО «Группа Рубитех» опубликовала неаудированные консолидированные результаты по МСФО за шесть месяцев 2025 года. Выручка компании составила 12,6 млрд рублей, что на 23% больше, чем за аналогичный период прошлого года. Основной рост обеспечили продажи собственных продуктов и проекты по созданию высоконагруженных ИТ-инфраструктур с использованием сторонних решений.

Скорректированная OIBDA увеличилась на 70% и достигла 1,5 млрд рублей. Показатель OIBDAC составил 1,3 млрд рублей — в 2,3 раза выше уровня первого полугодия 2024 года, чему способствовал рост операционной прибыли и сокращение капитальных затрат.

NIC выросла до 1,3 млрд рублей (также +2,3 раза год к году) на фоне расширения бизнеса, уменьшения инвестиций в основные фонды и пересмотра программы долгосрочной мотивации менеджмента.


Генеральный директор Rubytech Игорь Ведёхин отметил, что компания фиксирует стабильный спрос на решения в области программно-аппаратных комплексов и технологий для высоконагруженных ИТ-систем со стороны корпоративного сектора и госструктур.

По его словам, задача менеджмента сейчас — удержать темпы роста и укрепить позиции на рынке инфраструктур для обработки больших объёмов данных.

Кроме того, в первом полугодии 2025 года компания запустила программу технологического партнёрства с российскими разработчиками платформ на основе искусственного интеллекта.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru