


Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

У Intel обнаружили серьёзные дыры в собственной веб-инфраструктуре. По данным исследователей, уязвимости сразу в четырёх внутренних сервисах компании позволяли обойти аутентификацию и получить доступ к конфиденциальной информации. В результате под угрозой оказались персональные данные более 270 тысяч сотрудников по всему миру, а также сведения о поставщиках.

По словам исследователей, среди проблемных площадок — корпоративный сайт для заказа визиток в индийском подразделении Intel.

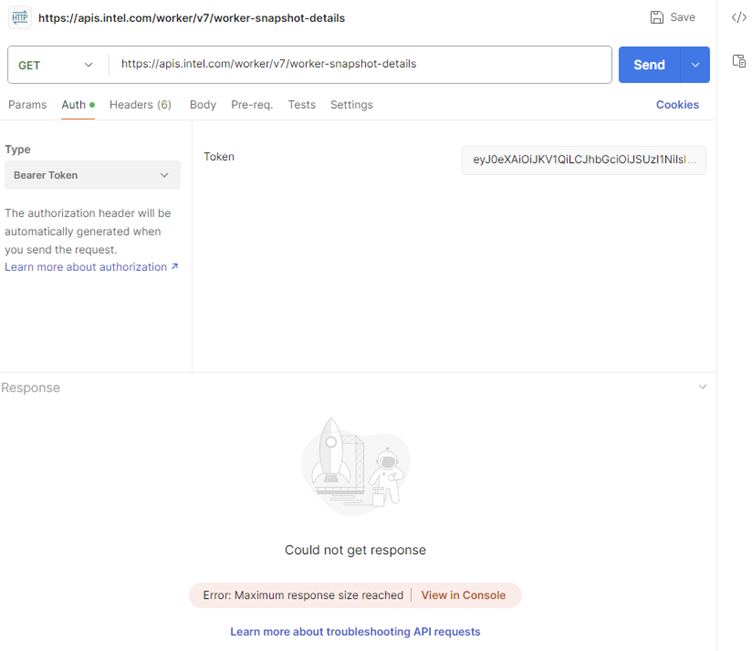
Там удалось обойти авторизацию Microsoft Azure и анонимно скачать почти гигабайт данных с деталями о каждом сотруднике компании. На портале управления внутренними группами оказались зашиты слабо зашифрованные пароли прямо в коде, что открывало путь к административным правам.


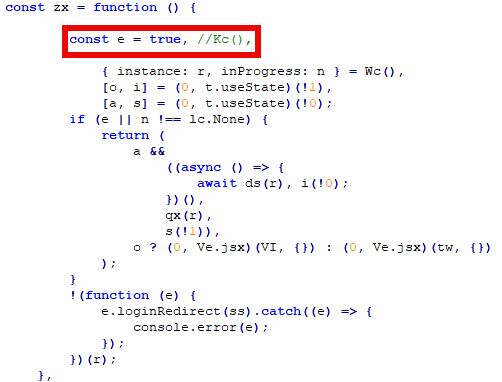
Не меньше вопросов вызвал и сайт для публикации продуктов в справочник Intel ARK: в нём нашли жёстко прописанные пароли и даже токен доступа к GitHub. Это теоретически позволяло злоумышленникам под видом администраторов менять описание продуктов компании.


Наконец, «защищённый» портал для поставщиков SEIMS также оказался уязвимым — при обходе проверки входа можно было скачивать данные о сотрудниках и конфиденциальные документы партнёров.

Хотя финансовая информация и номера соцстрахов не утекли, обнародованные поля включали имена, должности, контакты и структуру подчинённости — что в совокупности создавало значительный операционный риск.

Любопытно, что до недавнего времени в баг-баунти Intel подобные уязвимости не входили в зону вознаграждений, поэтому исследователям было мало смысла сообщать о них. Тем не менее баги раскрыли ответственно ещё в конце 2024 года, и к февралю 2025 компания закрыла все дыры. Сейчас Intel заявила, что расширяет программу поощрений и планирует включить в неё больше онлайн-сервисов, включая сайты intel.com.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru