


Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

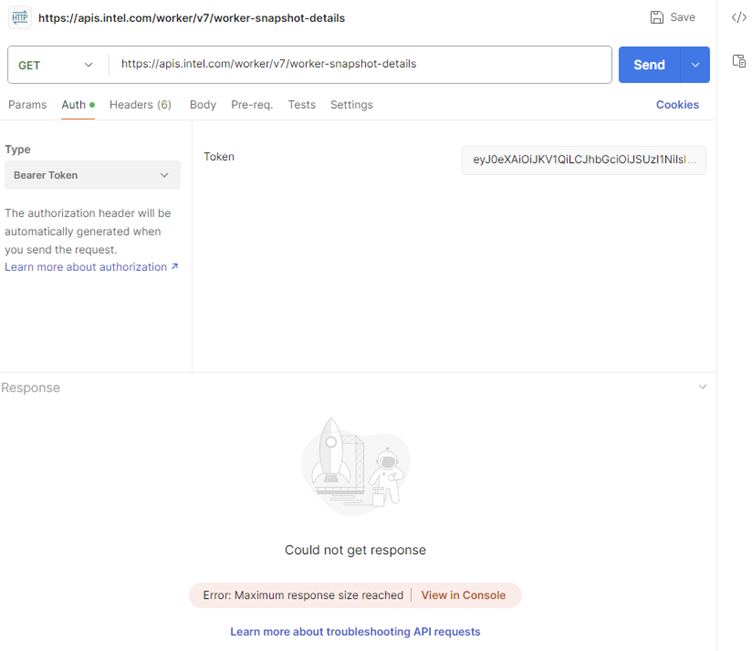
У Intel обнаружили серьёзные дыры в собственной веб-инфраструктуре. По данным исследователей, уязвимости сразу в четырёх внутренних сервисах компании позволяли обойти аутентификацию и получить доступ к конфиденциальной информации. В результате под угрозой оказались персональные данные более 270 тысяч сотрудников по всему миру, а также сведения о поставщиках.

По словам исследователей, среди проблемных площадок — корпоративный сайт для заказа визиток в индийском подразделении Intel.

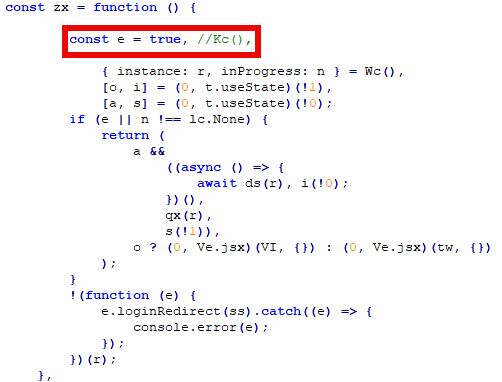
Там удалось обойти авторизацию Microsoft Azure и анонимно скачать почти гигабайт данных с деталями о каждом сотруднике компании. На портале управления внутренними группами оказались зашиты слабо зашифрованные пароли прямо в коде, что открывало путь к административным правам.


Не меньше вопросов вызвал и сайт для публикации продуктов в справочник Intel ARK: в нём нашли жёстко прописанные пароли и даже токен доступа к GitHub. Это теоретически позволяло злоумышленникам под видом администраторов менять описание продуктов компании.


Наконец, «защищённый» портал для поставщиков SEIMS также оказался уязвимым — при обходе проверки входа можно было скачивать данные о сотрудниках и конфиденциальные документы партнёров.

Хотя финансовая информация и номера соцстрахов не утекли, обнародованные поля включали имена, должности, контакты и структуру подчинённости — что в совокупности создавало значительный операционный риск.

Любопытно, что до недавнего времени в баг-баунти Intel подобные уязвимости не входили в зону вознаграждений, поэтому исследователям было мало смысла сообщать о них. Тем не менее баги раскрыли ответственно ещё в конце 2024 года, и к февралю 2025 компания закрыла все дыры. Сейчас Intel заявила, что расширяет программу поощрений и планирует включить в неё больше онлайн-сервисов, включая сайты intel.com.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru