


NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

NIST выпустил рекомендации по выявлению поддельных фото в документах

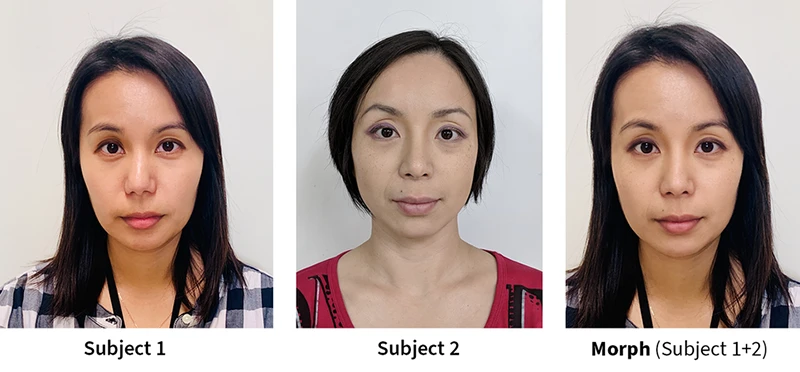
Программы для видоизменения лиц давно перестали быть чем-то сложным: скачать приложение на телефон или воспользоваться онлайн-сервисом может любой. Проблема в том, что такие «смешанные» фотографии двух человек всё чаще используют для обмана систем распознавания лиц. В результате один человек может пройти проверку под видом другого — будь то в аэропорту, на границе или при подаче документов.

Национальный институт стандартов и технологий США (NIST) представил новые рекомендации, как противостоять подобным атакам.

Документ под названием FATE MORPH 4B (PDF) описывает, как работают видоизменённые изображения, и объясняет, какие шаги должны предпринимать организации — от паспортных столов до пограничных служб.

Специалисты NIST выделяют два основных сценария. В первом случае у проверяющих есть только одна фотография — например, в заявлении на паспорт. Во втором — они могут сравнить её с «живым» снимком, сделанным прямо на контроле.


Вариант с одной фотографией работает хорошо, но только если система знакома с конкретным видом морфинга. При новых инструментах точность падает ниже 40%. Сравнительный метод надёжнее: его точность достигает 72–90%, но он требует второй, гарантированно настоящей фотографии.

Авторы отчёта советуют комбинировать автоматические системы и человеческий контроль, а главное — не допускать загрузки поддельных фото на этапе подачи заявок.

«Самая надёжная защита от морфинга — это не пускать такие снимки в системы удостоверения личности с самого начала», — говорит один из авторов исследования Мэй Нган.

В NIST отмечают, что инспекторы работают с огромным количеством фотографий и не всегда имеют ресурсы для долгой проверки. Поэтому рекомендации направлены не только на настройку детекторов, но и на выстраивание понятных процедур расследования подозрительных случаев.

Подпишитесь на новости

Для Android создали открытый клиент с копиями приложений за прокси

На Хабре представили Pocket Android — бесплатное приложение с открытым исходным кодом для запуска копий программ через прокси. Оно использует рабочий профиль Android: выбранные приложения получают отдельные данные и аккаунты, а программы в основном профиле продолжают работать напрямую.

Об устройстве проекта разработчик рассказал в публикации на Хабре. Pocket основан на коде Shelter.

Для каждой копии приложения можно назначить собственный прокси-сервер. Поддерживаются Hysteria 2 и VLESS с REALITY, импорт подписок и сохранение настроек в файл с паролем. Для подключения нужен собственный сервер или подписка совместимого провайдера.

Чтобы приложения не выходили в сеть мимо прокси при сбое соединения или перезагрузке смартфона, используются системные механизмы Always-on VPN и Lockdown. По описанию автора, при обрыве туннеля интернет для копий блокируется.


Рабочий профиль разделяет данные приложений, но сетевой стек ядра остаётся общим. При первом запуске копий потребуется заново войти в аккаунты: сессии из основного профиля не переносятся.

Pocket работает на Android 10 и новее. Если устройство уже использует корпоративный рабочий профиль, создать рядом ещё один не получится. Удаление профиля стирает данные всех приложений внутри него.

Исходники и APK доступны на GitHub. Проект находится в разработке; автор рекомендует проверять восстановление соединения и блокировку трафика на конкретном устройстве и прошивке.

RSS: Новости на портале Anti-Malware.ru