

PhantomCore месяцами удерживала доступ к сетям российских компаний

PhantomCore месяцами удерживала доступ к сетям российских компаний

PhantomCore месяцами удерживала доступ к сетям российских компаний

С мая по июль специалисты Positive Technologies зафиксировали более 180 заражённых систем в российских организациях. За атаками стояла группировка PhantomCore, которая работает исключительно по российской критической инфраструктуре. Эксперты выявили жертв и предупредили их о киберугрозах ещё до серьёзных последствий.

Под удар попали госструктуры, НИИ, предприятия оборонки, судостроения, химической и горнодобывающей отраслей, обрабатывающая промышленность, а также ИТ-компании.

Первые заражения датируются 12 мая, пик пришёлся на конец июня: только 30 июня пришлось 56% всех случаев. В среднем PhantomCore оставалась в сети почти месяц, а в некоторых случаях — до 78 дней. По состоянию на июль как минимум 49 хостов всё ещё контролировались злоумышленниками.

По данным исследователей, PhantomCore действует с начала 2024 года и специализируется на краже конфиденциальной информации. В арсенале группы — всё: от популярных утилит с открытым исходным кодом до собственных редких инструментов. Такое разнообразие помогает долго оставаться незамеченными. Инфраструктура при этом сегментирована: разные серверы отвечают за разные классы атак и задач.

Интересно, что почти половина серверов PhantomCore (48%) расположена в России — в основном в сетях трёх крупных провайдеров. Остальные 52% находятся за рубежом: в Финляндии, Франции, Нидерландах, США, Германии, Гонконге, Молдавии и Польше. При этом треть всей инфраструктуры работает через канадского провайдера.

«Мы предполагаем, что основной всплеск рассматриваемой кампании кибершпионажа произошел в результате эволюции вредоносного арсенала PhantomCore. Вероятно, до конца апреля злоумышленники подготавливали новую серию атак, работая преимущественно над инструментарием, — отмечает Виктор Казаков, ведущий специалист группы киберразведки PT ESC TI. — Кроме того, нам удалось обнаружить новое ответвление группировки, не входящее в основное звено и состоящее из низкоквалифицированных специалистов. Предположительно его организовал один из членов основной PhantomCore для наращивания киберпреступной активности и расширения поверхности атаки».

WhatsApp разрешит добавить в одно приложение сразу три аккаунта

Двух номеров оказалось мало. WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) разрабатывает поддержку сразу трёх аккаунтов в одном приложении — без второго смартфона, постоянного выхода из профиля и костылей с WhatsApp Business.

Новую возможность обнаружили специалисты WABetaInfo в бета-версии WhatsApp для iOS 26.37.10.15, распространяемой через TestFlight. Сейчас функция скрыта в коде и недоступна даже тестировщикам, поэтому срочно искать третью сим-карту пока рано.

Работать всё будет примерно так же, как действующая система с двумя аккаунтами. В настройках появится список профилей с именами, фотографиями и телефонными номерами, а активный аккаунт будет отмечен зелёной галочкой.

После добавления двух профилей кнопка «Добавить аккаунт» никуда не исчезнет и позволит подключить третий номер.
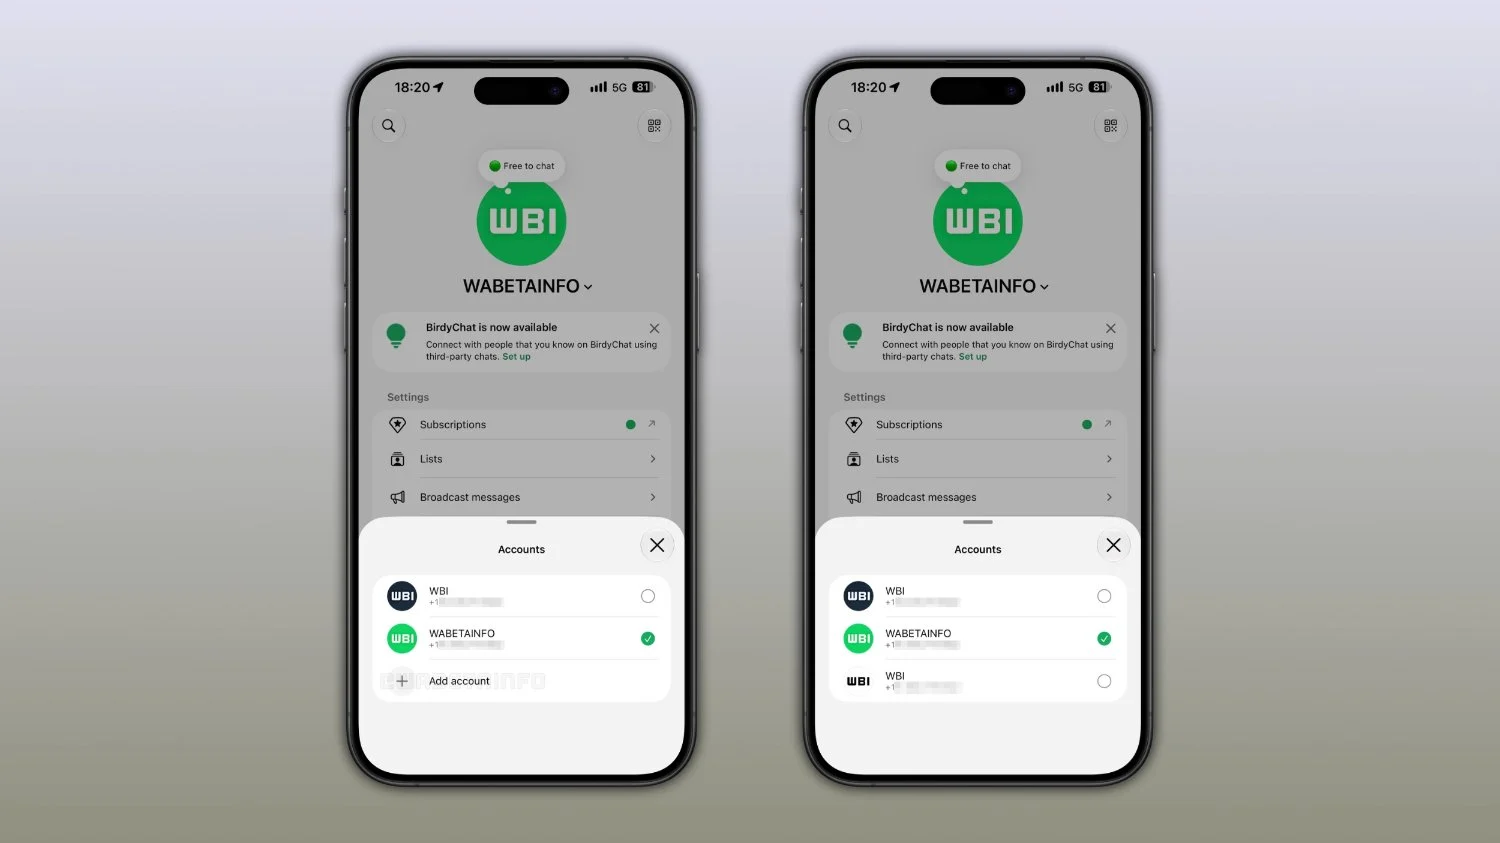

Каждый аккаунт останется самостоятельным: со своей историей переписки, уведомлениями, резервными копиями, медиафайлами и настройками конфиденциальности.

Блокировку приложения тоже можно будет настраивать отдельно для каждого профиля. В уведомлениях WhatsApp покажет, на какой именно аккаунт пришло сообщение, чтобы пользователь случайно не ответил клиенту из семейного чата или наоборот.

Функция пригодится тем, кто разделяет личную и рабочую переписку либо использует несколько номеров. Сейчас для третьего профиля приходится держать дополнительный телефон или устанавливать отдельное приложение.

Meta официально разработку пока не анонсировала и сроки запуска не назвала. Подтверждена только работа над версией для iOS, однако логично ожидать, что позднее возможность появится и на Android. Более того, обнаруженный интерфейс технически не исключает увеличения лимита в будущем.

RSS: Новости на портале Anti-Malware.ru