


FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

Новые исследования Proofpoint показывают: даже «устойчивые к фишингу» FIDO-ключи не всегда неприступны. Эксперты описали сценарий так называемой даунгрейд-атаки, при которой защиту можно обойти, заставив пользователя перейти на более слабый способ аутентификации.

FIDO-ключи по-прежнему считаются одним из лучших способов защиты от кражи учётных данных и захвата аккаунтов.

Но уязвимость появляется, если злоумышленник использует модифицированный фишлет — конфигурацию для продвинутых фишинговых наборов вроде Evilginx.

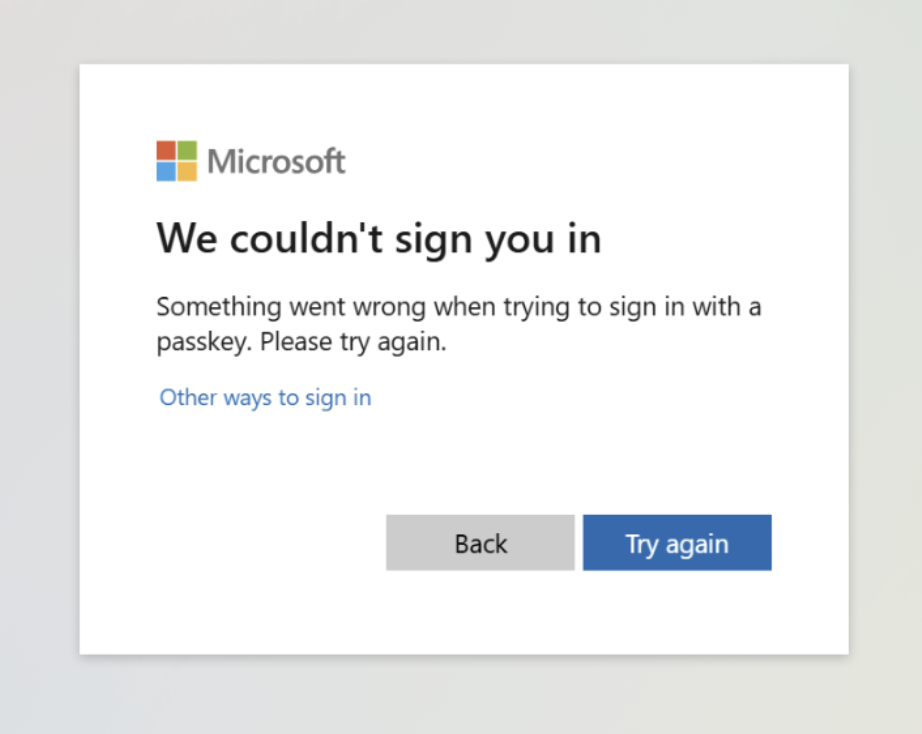
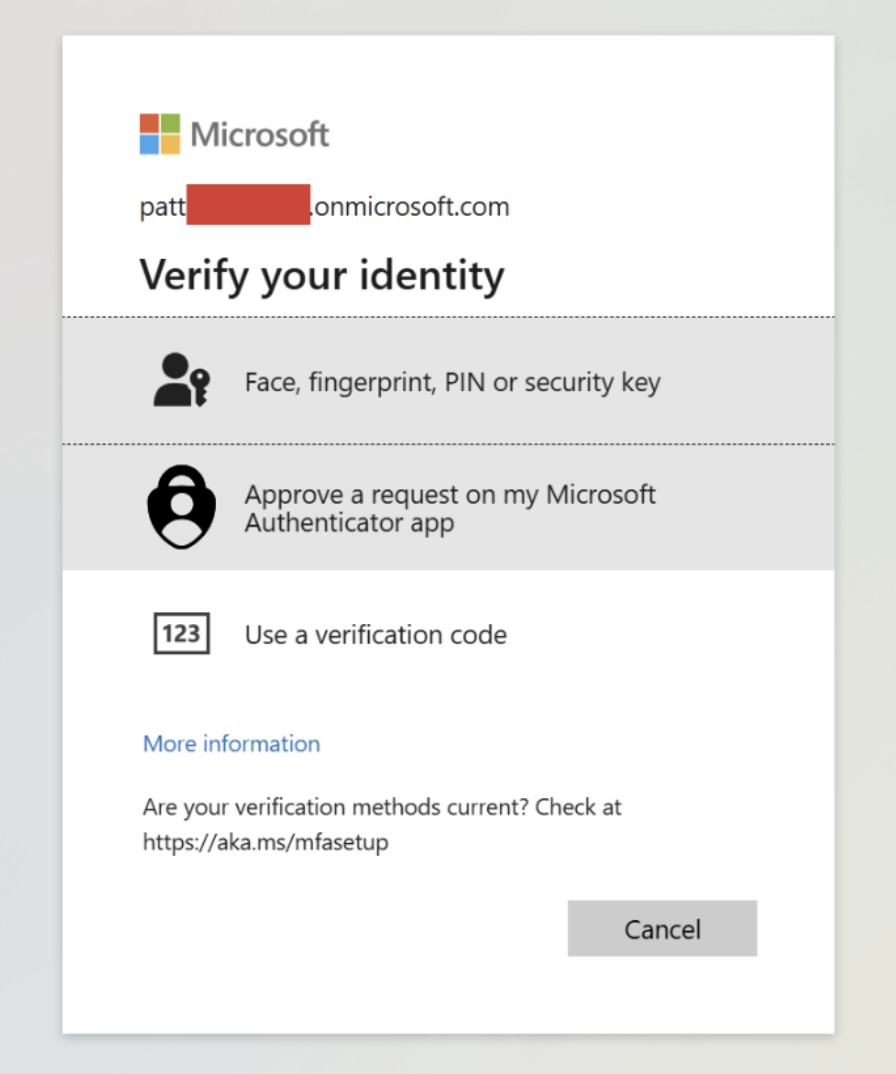
Вместо того чтобы выдавать ошибку при попытке атаковать FIDO-аккаунт, такой скрипт имитирует вход с «несовместимого» браузера и вынуждает жертву выбрать другой метод входа — например, через Microsoft Authenticator или СМС-код.


Дальше схема стандартная для атак «человек посередине»:

  • жертве присылают фишинговую ссылку или запрос на доступ,
  • сайт показывает сообщение об ошибке и предлагает альтернативный способ входа,
  • злоумышленники перехватывают введённые данные и сессионный cookie,
  • cookie импортируется в браузер атакующего — и доступ к аккаунту получен без повторной аутентификации.

Proofpoint отмечает, что пока нет данных о массовом использовании таких атак. Вероятно, большинство преступников предпочитает более простые методы, нацеленные на аккаунты с устаревшей или вовсе без MFA-защиты. Но в перспективе, предупреждают эксперты, технически подкованные группы или APT могут взять этот приём на вооружение.

По мере развития фишинговых наборов и сервисов Phishing-as-a-Service (PhaaS) возможность автоматического «понижения» защиты FIDO вполне может появиться в будущих версиях таких инструментов.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru