


Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Исследователи снова доказали: даже старая уязвимость может быть опасна, если к ней подойти с умом. Речь про Retbleed — баг в процессорах AMD (Zen и Zen 2), впервые описанный ещё в 2022 году. Теперь его получилось использовать для очень серьёзной атаки — через обычный, неподозрительный процесс можно считывать данные из памяти любых других процессов, включая виртуальные машины и хост-систему.

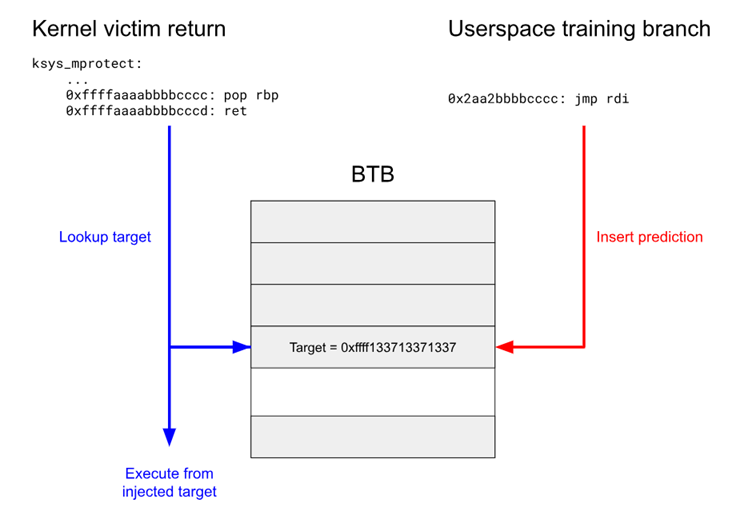
Retbleed использует особенности спекулятивного исполнения — это такой механизм, с помощью которого современные процессоры пытаются «предугадать» инструкции заранее, чтобы ускорить выполнение.

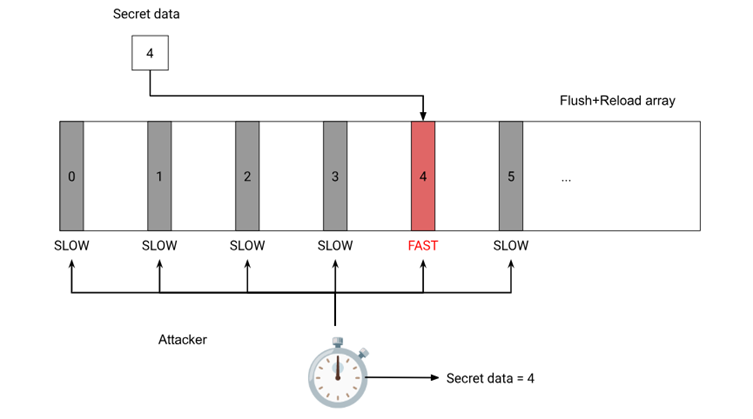
Проблема в том, что иногда эти предположения можно использовать против самого процессора. Через манипуляции с предсказателями переходов и хитрые трюки с кешем злоумышленник может вытянуть чужие данные из памяти — и даже из ядра.


Что показали исследователи?

  • Скорость утечки — примерно 13 КБ/с. Это немного, но достаточно, чтобы, например, просканировать список процессов на сервере, вытащить ключи шифрования или получить данные о виртуальных машинах.
  • Работает даже в песочнице. Исследователи запустили атаку изнутри Chrome, в обычной sandbox-среде, которая вроде бы должна ограничивать любые опасные действия.
  • Можно пробить из виртуалки наружу. Это, пожалуй, самая тревожная часть. Атака позволяет вытащить данные с хоста, даже если злоумышленник находится внутри скомпрометированной виртуальной машины. А если хост обслуживает сразу несколько клиентов, как в облаке, последствия могут быть критическими.


А что с защитой?

Плохая новость: Retbleed не чинится обновлением микрокода. Только программные заплатки. Хуже новость: они тормозят систему.

  • jmp2ret — 5–6% потери производительности.
  • IBPB (Indirect Branch Prediction Barrier) — до 55–60% в зависимости от нагрузки.

Очевидно, не все компании готовы терпеть такие просадки — особенно если речь о высоконагруженных сервисах или виртуализации.

Пока что рекомендация простая: если используете уязвимые AMD-процессоры — обязательно пересмотрите, включены ли у вас доступные защиты, и готовы ли вы пожертвовать производительностью ради безопасности.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru