


Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Исследователи из австрийского TU Graz нашли способ обойти защиту Android и iOS и получить доступ к данным пользователя через USB — даже если кажется, что телефон просто заряжается. Новый метод они назвали choicejacking — это развитие уже знакомого juice jacking, но более хитрое.

Juice jacking — старая атака: подключаешь телефон к общественной зарядке — получаешь вместо энергии вредонос, который устанавливается через USB.

За последние годы Apple и Google усилили защиту: теперь устройства блокируют передачу данных по USB, особенно когда телефон заблокирован. Но, как выяснилось, этого уже недостаточно.

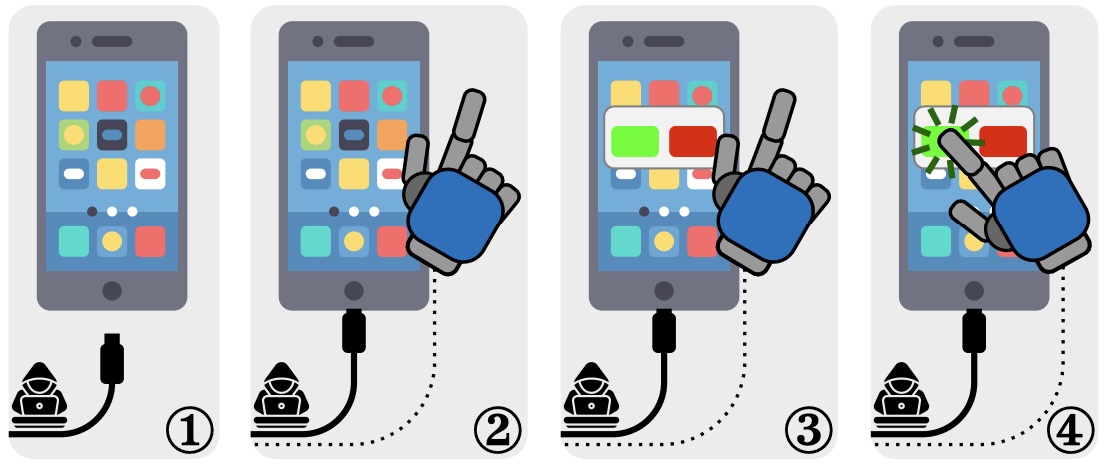
Choicejacking (PDF) работает хитрее. Вредоносный кабель или зарядка имитируют действия пользователя — например, «добровольное» переключение режима с «только зарядка» на «передача данных». Всё выглядит как будто вы сами разрешили доступ к файлам.

На Android атака использует протокол AOAP, который позволяет подключать мышки и клавиатуры. Через него зловред получает возможность вводить команды, включать отладку по USB и менять режим подключения. После этого злоумышленник может полностью управлять устройством.


На iPhone подход другой. Вредоносный кабель создаёт фиктивное подключение Bluetooth-устройства. iOS воспринимает его как обычную гарнитуру, но под капотом это способ получить доступ к фото и файлам. Полного контроля, как на Android, атака не даёт, но и этого достаточно, чтобы украсть личные данные.

Всего исследователи протестировали восемь популярных брендов — включая Samsung, Apple, Xiaomi и Google. Шесть компаний уже закрыли уязвимость или работают над обновлениями.

Совет один: не подключайтесь к незнакомым зарядкам. Вообще. Даже если просто нужно подзарядиться в аэропорту. Лучше носите с собой собственный адаптер или внешний портативный аккумулятор. На Android можно включать Lockdown Mode, но его придётся активировать вручную каждый раз.

Словом, если не хотите оказаться жертвой choicejacking — используйте только свою зарядку и не доверяйте «бесплатной энергии» в общественных местах.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru