


Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Исследователи из австрийского TU Graz нашли способ обойти защиту Android и iOS и получить доступ к данным пользователя через USB — даже если кажется, что телефон просто заряжается. Новый метод они назвали choicejacking — это развитие уже знакомого juice jacking, но более хитрое.

Juice jacking — старая атака: подключаешь телефон к общественной зарядке — получаешь вместо энергии вредонос, который устанавливается через USB.

За последние годы Apple и Google усилили защиту: теперь устройства блокируют передачу данных по USB, особенно когда телефон заблокирован. Но, как выяснилось, этого уже недостаточно.

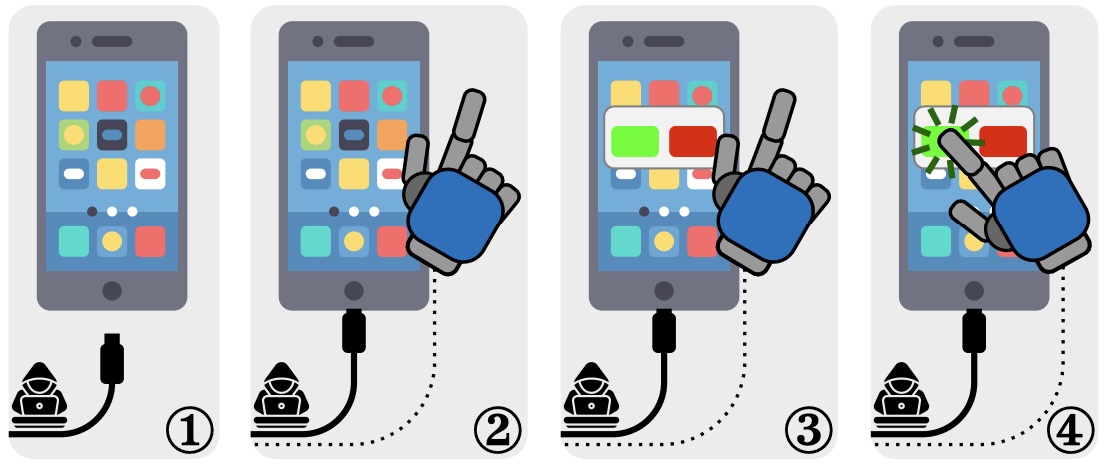
Choicejacking (PDF) работает хитрее. Вредоносный кабель или зарядка имитируют действия пользователя — например, «добровольное» переключение режима с «только зарядка» на «передача данных». Всё выглядит как будто вы сами разрешили доступ к файлам.

На Android атака использует протокол AOAP, который позволяет подключать мышки и клавиатуры. Через него зловред получает возможность вводить команды, включать отладку по USB и менять режим подключения. После этого злоумышленник может полностью управлять устройством.


На iPhone подход другой. Вредоносный кабель создаёт фиктивное подключение Bluetooth-устройства. iOS воспринимает его как обычную гарнитуру, но под капотом это способ получить доступ к фото и файлам. Полного контроля, как на Android, атака не даёт, но и этого достаточно, чтобы украсть личные данные.

Всего исследователи протестировали восемь популярных брендов — включая Samsung, Apple, Xiaomi и Google. Шесть компаний уже закрыли уязвимость или работают над обновлениями.

Совет один: не подключайтесь к незнакомым зарядкам. Вообще. Даже если просто нужно подзарядиться в аэропорту. Лучше носите с собой собственный адаптер или внешний портативный аккумулятор. На Android можно включать Lockdown Mode, но его придётся активировать вручную каждый раз.

Словом, если не хотите оказаться жертвой choicejacking — используйте только свою зарядку и не доверяйте «бесплатной энергии» в общественных местах.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru