


Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Петербургский провайдер AirNet сообщил об аварии, вызванной DDoS-атакой

Санкт-петербургский интернет-провайдер AirNet, входящий в число крупнейших операторов связи в городе, сообщил об аварии на сети, вызванной DDoS-атакой. Инцидент привёл к массовым сбоям в доступе к интернет-услугам по всему региону. В компании подтвердили, что речь идёт о вредоносной активности, и специалисты уже работают над восстановлением работоспособности инфраструктуры.

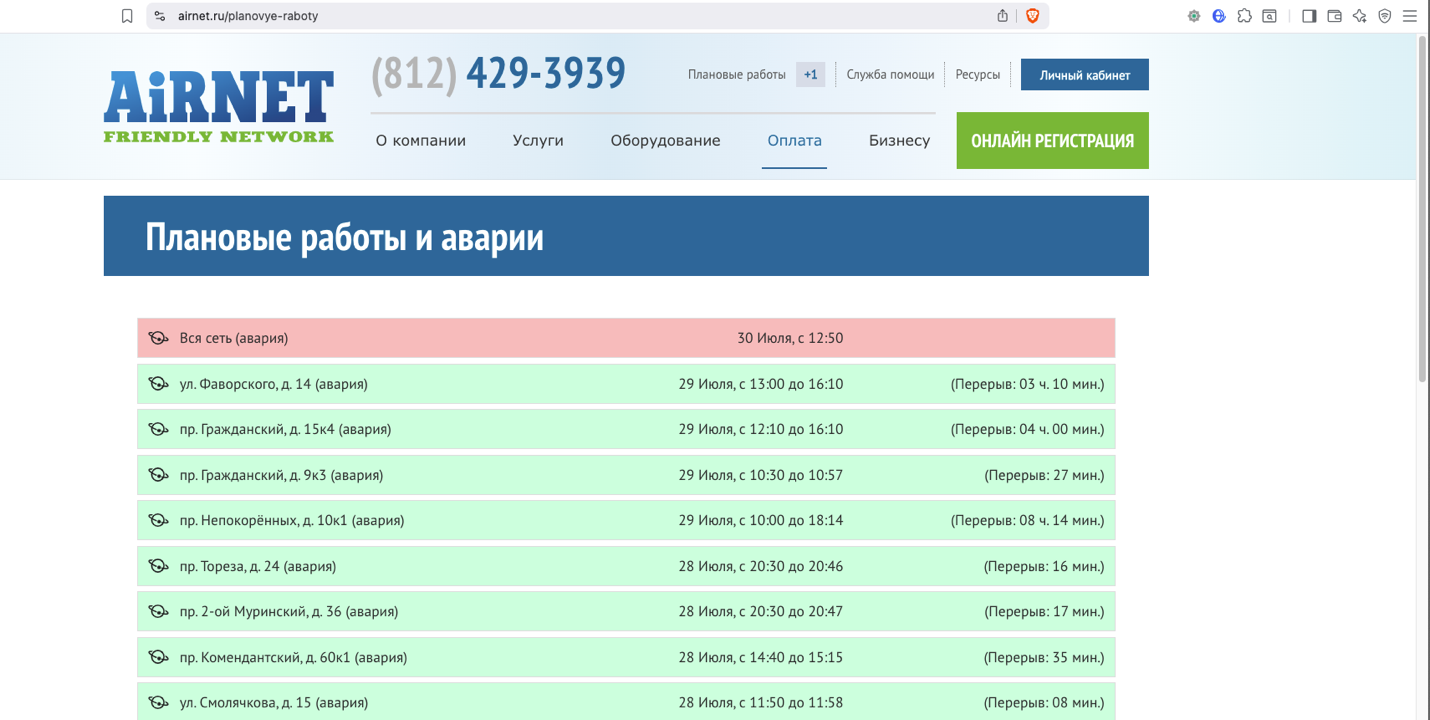
Об инциденте сообщило РИА Новости со ссылкой на официальное заявление компании. На данный момент это сообщение исчезло с главной страницы сайта AirNet, однако на странице с информацией о плановых работах указано, что произошла авария на всей сети оператора.

«В данный момент зафиксирована авария на всю сеть, связанная с вредоносной активностью (DDoS-атака). Специалисты уже занимаются решением проблемы. Как только доступ к услугам возобновится, мы сразу же оповестим вас», — приводит РИА Новости цитату из официального сообщения AirNet.

По данным издания «Фонтанка», в ноябре 2024 года AirNet уже подвергался крупной DDoS-атаке. Тогда последствия чувствовались в течение трёх дней. До этого подобных инцидентов у провайдера зафиксировано не было.

В целом, атаки на интернет-провайдеров участились: за последние два года злоумышленники всё чаще используют именно DDoS. Такие атаки могут продолжаться сколь угодно долго, при этом они менее трудозатратны по сравнению с разрушением или шифрованием инфраструктуры.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru