


Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

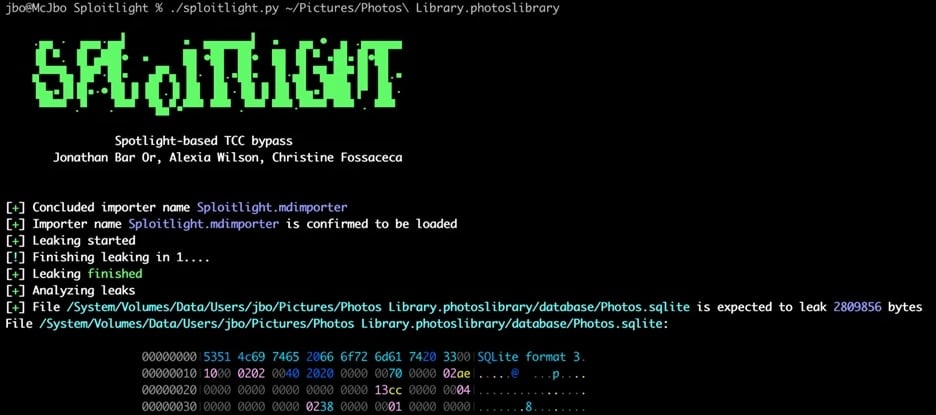
Специалисты Microsoft обнаружили в macOS уязвимость, с помощью которой злоумышленники могли обойти систему безопасности TCC и получить доступ к конфиденциальным данным пользователя. В частности, к кешу Apple Intelligence, где могут храниться геолокация, история поиска, метаданные фото и видео, а также информация об активности пользователя и даже удалённые фото.

Уязвимость получила название Sploitlight — из-за того, что для атаки использовались плагины Spotlight.

Хотя Apple описала проблему как «ошибку логирования», по факту она позволяла обойти ограничения TCC, систему контроля доступа к личным данным в macOS.

Обычно TCC ограничивает работу приложений без разрешений, но через Sploitlight можно было обойти эти запреты, воспользовавшись привилегиями Spotlight-плагинов.

Уязвимость затрагивает macOS Sequoia до версии 15.4. Apple закрыла дыру в марте, добавив «улучшенное сокрытие данных».


Однако исследователи отмечают, что риски особенно высоки из-за возможности доступа не только к данным на конкретном macOS-устройстве, но и к информации с других устройств, привязанных к тому же iCloud-аккаунту.

Это уже не первая уязвимость подобного рода. Microsoft раньше находила и другие обходы TCC — например, через Time Machine (CVE-2020-9771), переменные окружения (CVE-2020-9934), а также уязвимости powerdir и HM-Surf.

Были и обходы SIP — системы целостности системы macOS, включая уязвимости Shrootless, Migraine, Achilles и CVE-2024-44243.

Нынешняя проблема, по мнению исследователей, потенциально опаснее прошлых — именно из-за доступа к данным Apple Intelligence и учётных записей iCloud.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru