


Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

Обновлена политика MAX: данные пользователей могут передать госорганам

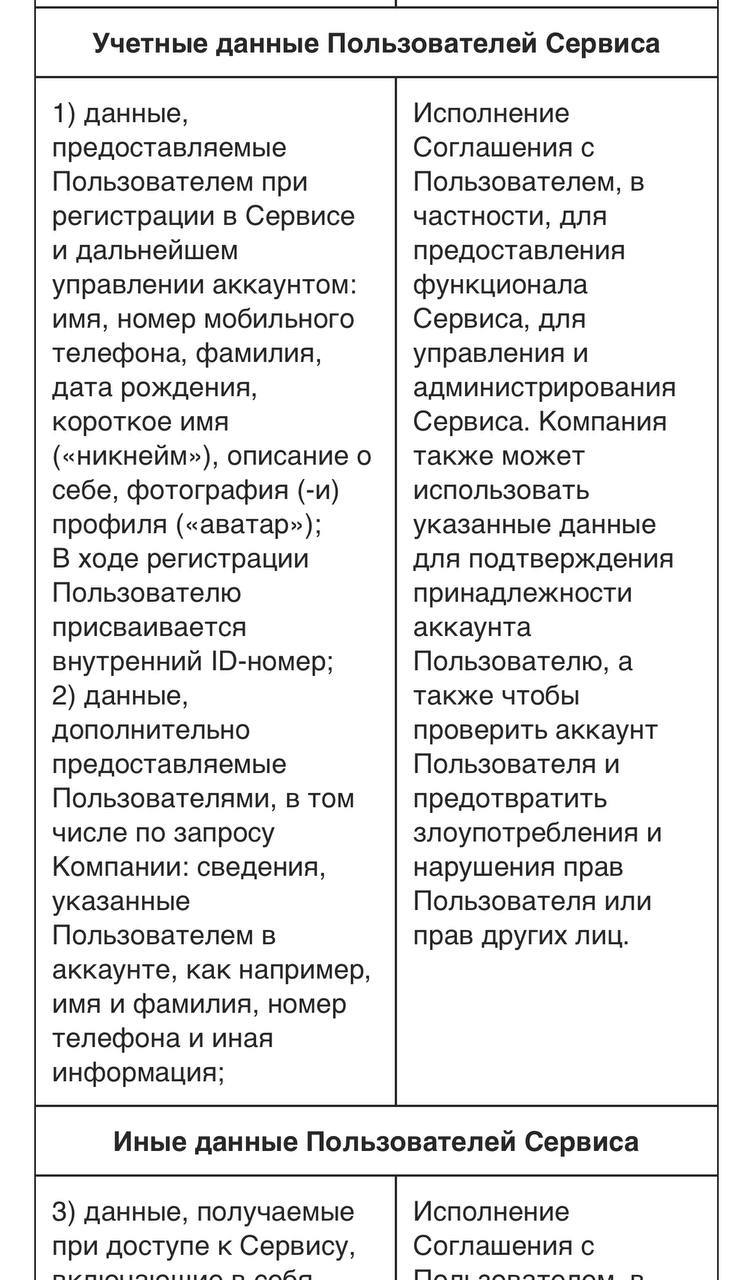
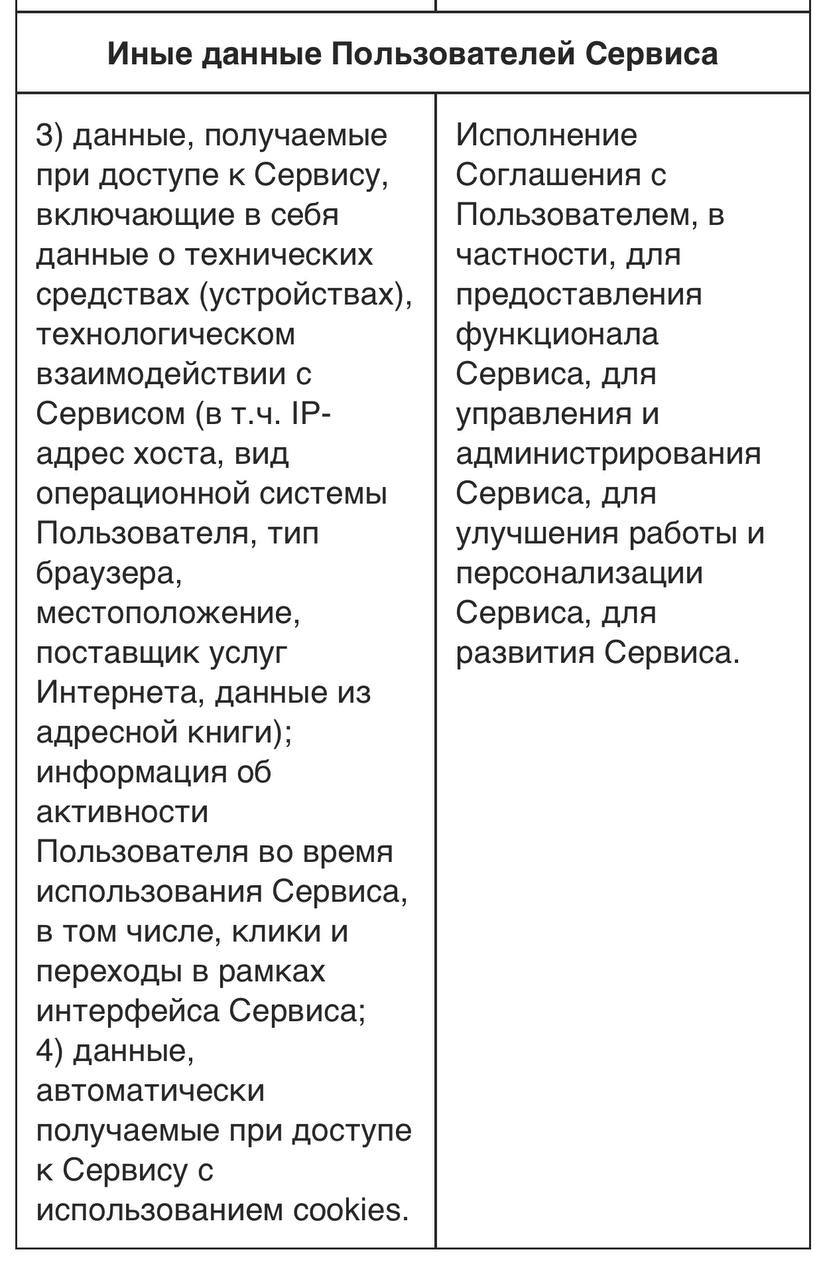
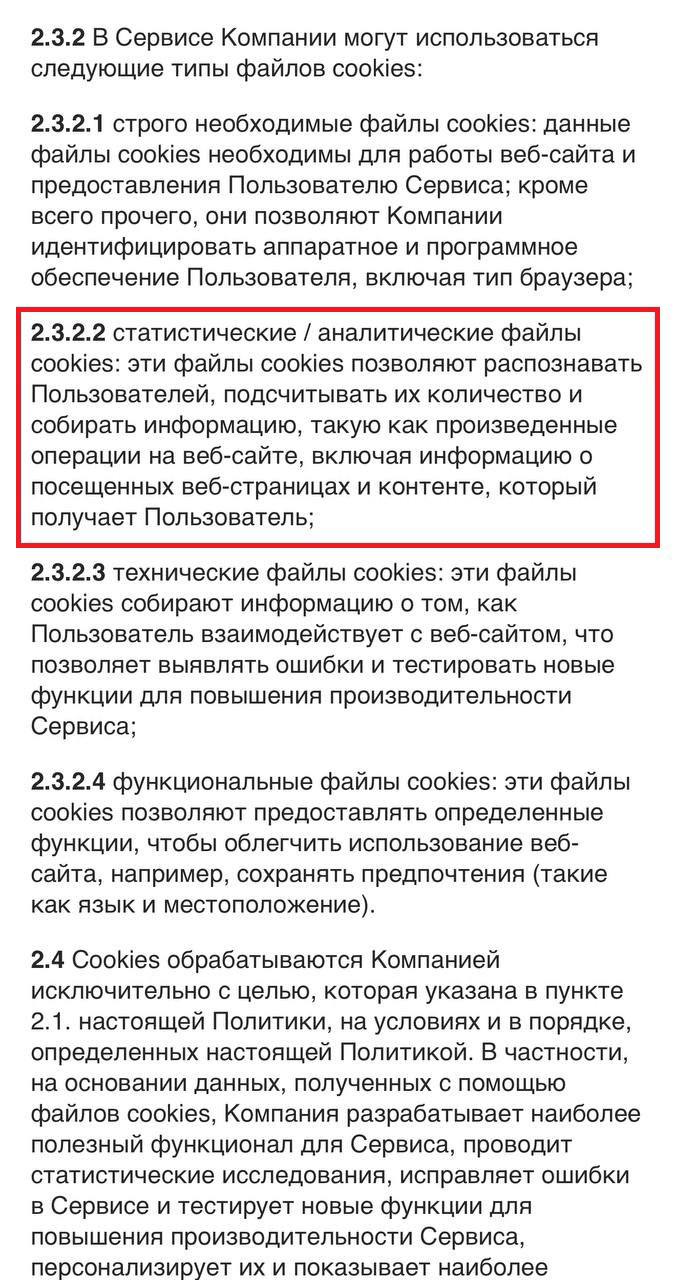
Мессенджер MAX обновил политику конфиденциальности: теперь все пользовательские данные, включая списки контактов, должны храниться на территории России. Эти сведения, согласно новым правилам, могут быть переданы государственным органам в соответствии с законодательством.

Мессенджер MAX был представлен в марте 2025 года. Его разработчиком выступает дочерняя структура VK — «Коммуникационная платформа». По неофициальным данным, MAX является переработанной версией ранее существовавшего мессенджера VK TamTam.

MAX уже получил статус государственного мессенджера. Закон о его создании был подписан президентом 24 июня 2025 года. В числе ключевых преимуществ проекта отмечаются высокий уровень локализации данных и встроенные инструменты на базе ИИ для борьбы с мошенничеством.

Тем не менее у MAX уже обнаружен ряд проблем. В частности, речь шла о возможной передаче данных за рубеж, использовании компонентов из недружественных стран (включая библиотеки польского и украинского происхождения), а также о сборе технической информации об устройстве без ведома пользователя. MAX также критикуют за нестабильность и неудобный интерфейс. В VK все обвинения опровергли. А спустя день после публикации критики компания анонсировала запуск программы вознаграждений за найденные уязвимости в мессенджере.

Тем временем интерес к MAX проявили и киберпреступники. Уже была зафиксирована фишинговая кампания, в рамках которой пользователей обманывали под видом активации «аккаунта безопасности», выманивая коды из СМС для восстановления доступа к другим сервисам. Позже появилась еще одна волна атак, нацеленных на пользователей мессенджера.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru