


Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

Хакерский форум Leak Zone случайно слил IP-адреса своих пользователей

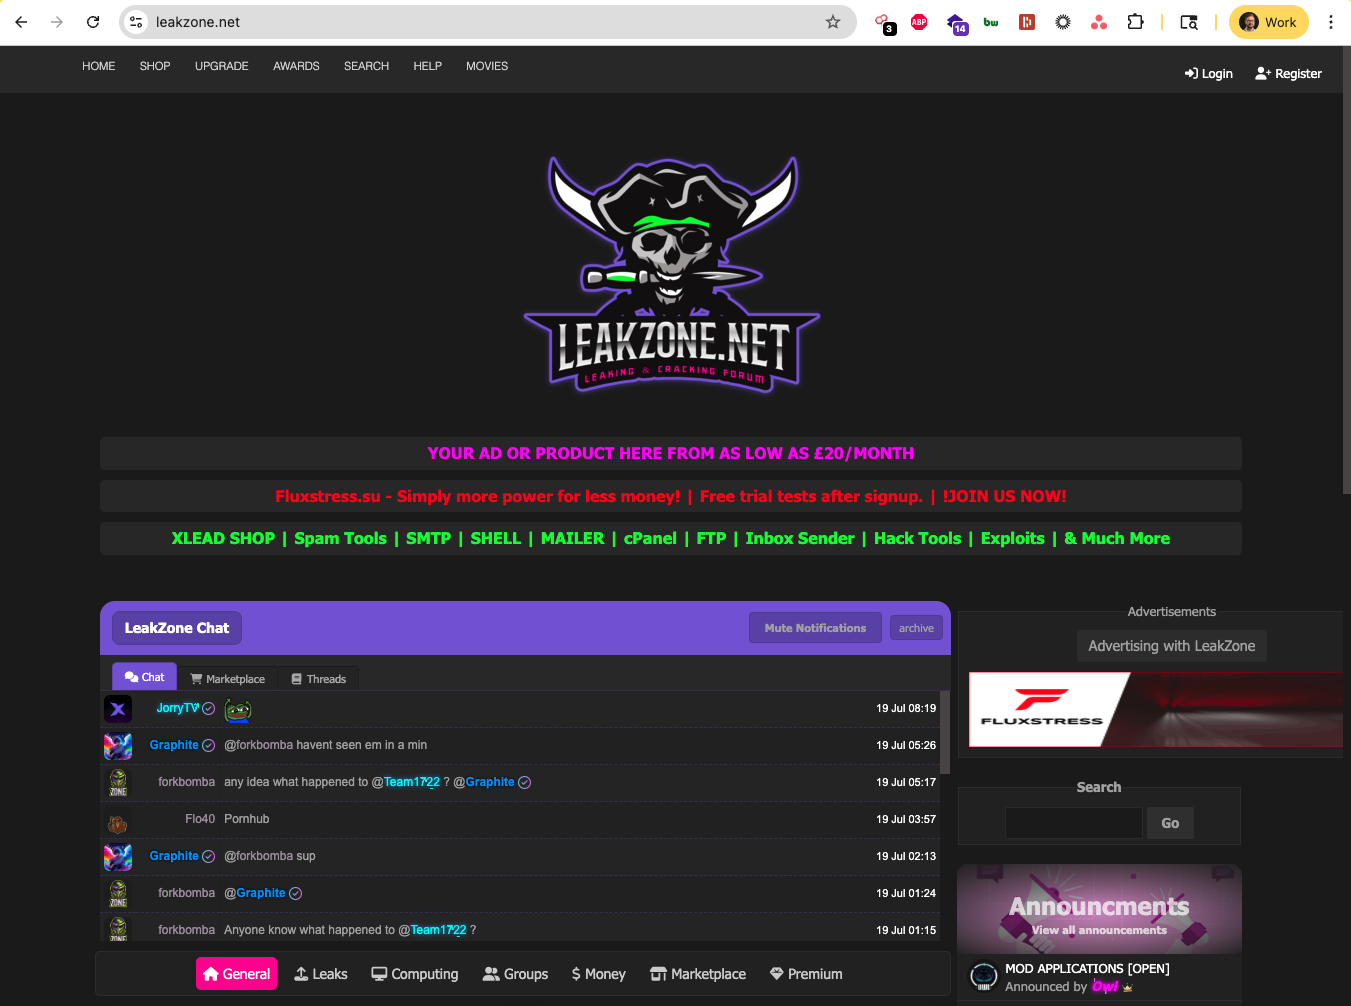
Форум Leak Zone, где участники обмениваются украденными базами данных, взломанными аккаунтами и пиратским софтом, случайно раскрыл IP-адреса всех зарегистрированных пользователей. Иронично? Более чем.

Как сообщили исследователи из UpGuard, база данных Elasticsearch, связанная с Leak Zone, была доступна в интернете без пароля.

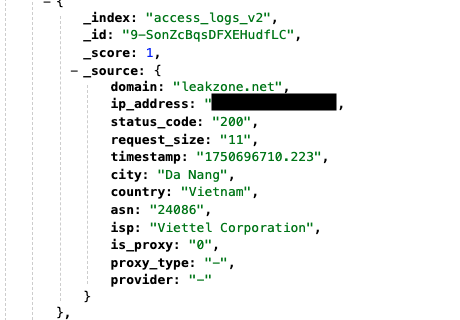
То есть зайти и посмотреть записи мог любой желающий — достаточно было браузера. Всего в открытом доступе оказалось более 22 миллионов записей, каждая из которых содержала IP-адрес и точное время входа в аккаунт. Причём база обновлялась в реальном времени и хранила данные как минимум до 25 июня.

Записи не были напрямую связаны с никами пользователей, но если кто-то заходил на сайт без VPN или других способов маскировки — его можно было идентифицировать. В некоторых случаях даже указывалось, использовался ли прокси или VPN.

Leak Zone стал популярен ещё в 2020 году, продвигая себя как «форум утечек и взломов» с «огромной коллекцией слитых баз» и маркетплейсом с нелегальными услугами. Сейчас у него более 109 тысяч зарегистрированных пользователей.


UpGuard утверждает, что 95% записей в базе касались входов на сам Leak Zone, остальное — логины на связанном сайте AccountBot, где продаются аккаунты к стриминговым сервисам.

Журналисты TechCrunch даже зарегистрировались на Leak Zone ради эксперимента — и мгновенно нашли свою сессию в открытой базе данных. Почему она оказалась в открытом доступе — непонятно. Вероятнее всего, причина банальна: ошибка или неверная настройка.


Связаться с администрацией Leak Zone не удалось: форум отказывался принимать сообщения. Неизвестно, знают ли они о проблеме и собираются ли предупреждать пользователей. По информации UpGuard, на момент публикации база уже была отключена.

На фоне недавних задержаний админов подпольных форумов — включая оператора XSS.is, о котором на днях сообщила Европол — такой конфуз выглядит как очередной тревожный сигнал для участников даркнета: анонимность там давно под вопросом.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru