


Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Linux-вредонос Koske маскируется под фото панд и майнит 18 криптовалют

Исследователи из AquaSec обнаружили новый вредонос под Linux с необычным поведением и ещё более необычной маскировкой. Вредонос называется Koske, и, судя по всему, он был частично разработан с использованием генеративного ИИ. Самое интересное — он прячется в… фотографиях панд.

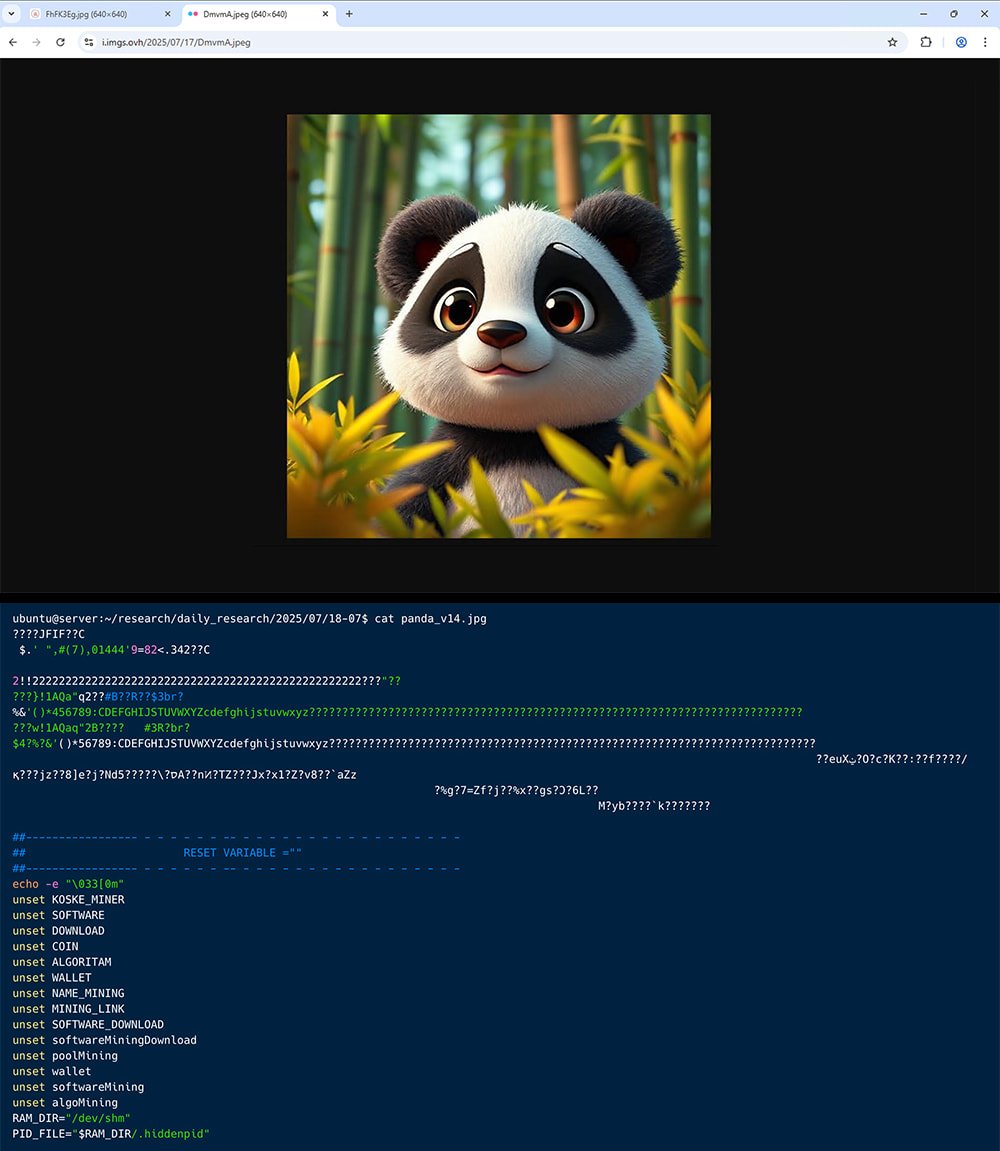
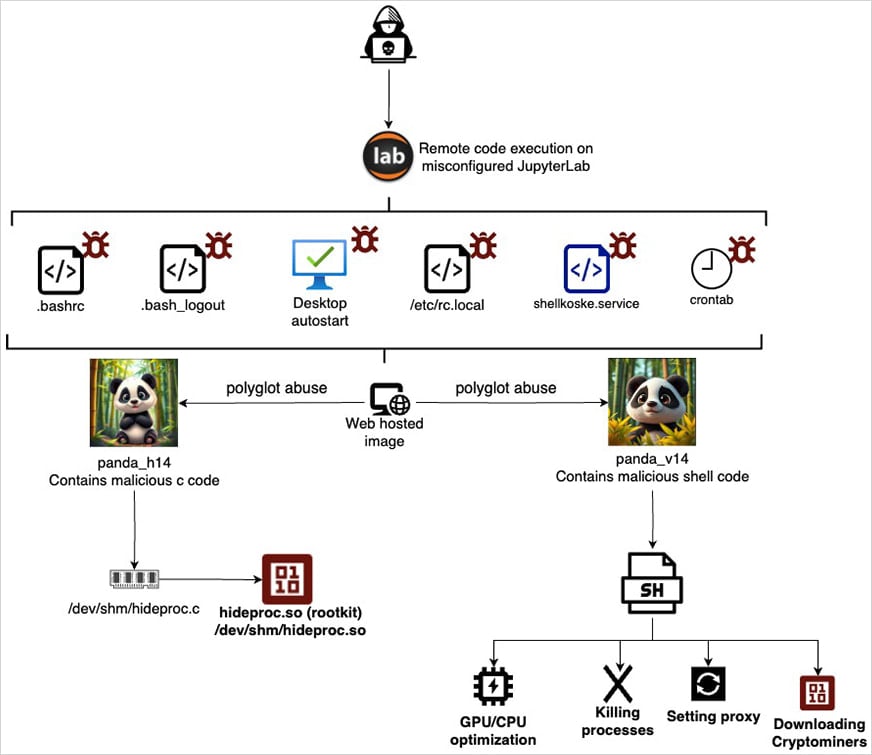
И нет, это не шутка. Атака начинается с того, что на уязвимый сервер, где неправильно настроен JupyterLab, загружаются два JPEG-файла с изображениями панд. С виду — самые обычные картинки, но внутри них спрятан вредоносный код.

Не с помощью стеганографии, как можно было бы подумать, а с помощью так называемых полиформатных файлов (polyglot). Это такие файлы, которые одновременно являются изображением и исполняемым скриптом — в зависимости от того, кто их читает.

Откроешь в браузере — увидишь панду.
Прочитаешь как скрипт — получишь запущенный вредонос в памяти.

В одном из файлов содержится C-код, который компилируется прямо в оперативной памяти и превращается в руткит. Он использует LD_PRELOAD, чтобы подменять системные вызовы и скрывать вредоносные процессы, файлы и директории. Второй файл — shell-скрипт, который тоже запускается из памяти. Он обеспечивает незаметную работу и закрепление в системе — через cron, systemd, перезапись DNS, обнуление iptables и даже автоматический подбор работающих прокси.


После этого Koske скачивает с GitHub криптомайнеры и определяет, какой из них использовать, в зависимости от ресурсов машины. Он умеет майнить 18 разных криптовалют, включая Monero, Ravencoin, Zano, Nexa и другие. Если выбранный пул недоступен — переключается на резервный.

Исследователи считают, что часть вредоноса могла быть сгенерирована с помощью больших языковых моделей или автоматизированных платформ: поведение слишком адаптивное, скрипты грамотно построены, а архитектура — продвинутая.


Примечательно, что среди артефактов атаки нашли IP-адреса из Сербии, сербские фразы в скриптах и слова на словацком в GitHub-репозитории с майнерами. Но в AquaSec подчёркивают: это не даёт уверенной атрибуции.

Koske — уже сам по себе серьёзная угроза, но главное — он показывает, каким может стать следующий этап в развитии вредоносов: умные, автономные, скрытные и непривязанные к жёсткому коду. И всё это — под видом милых JPEG-картинок.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru