Эксперты SEQRITE Labs APT-Team выявили целевую кибератаку на сотрудников Воронежского авиазавода (ВАСО), одного из ключевых предприятий в российской авиаотрасли. Кампания получила название Operation CargoTalon. Злоумышленники использовали классическую, но хорошо замаскированную схему с фишинговыми письмами.
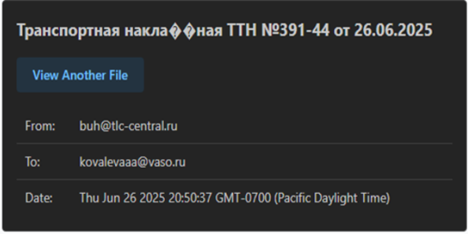
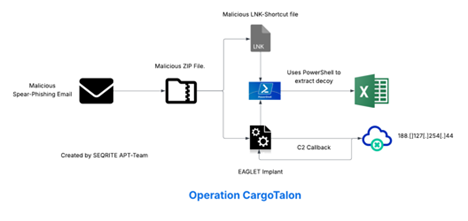
Письма якобы отправлялись от логистической компании и содержали тему о подготовке к доставке груза. В теле письма находился файл backup-message-10.2.2.20_9045-800282.eml с вложением в виде архива: Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip. На деле это был DLL-файл, замаскированный под ZIP.
К письму также прилагался LNK-файл с тем же названием, запускавший PowerShell-скрипт. Скрипт искал DLL в папках %USERPROFILE% и %TEMP%, запускал его через rundll32.exe, а затем открывал ложный Excel-файл, чтобы не вызывать подозрений.
Файл-приманка — ранспортная_накладная_ТТН_№391-44_от_26.06.2025.xls — имитировал отчёт об осмотре контейнера (EIR) от компании «Облтранстерминал», находящейся под санкциями США. В нём были указаны повреждения и схемы, оформленные по стандартам российской военной логистики.
Главная цель атаки — внедрение вредоносного компонента под названием EAGLET. Это DLL-модуль на C++, ориентированный на кибершпионаж. Он собирает информацию о системе, создаёт директорию C:\ProgramData\MicrosoftAppStore для закрепления в системе и подключается к удалённому серверу по адресу 185.225.17.104 (Румыния, MivoCloud SRL). Связь осуществляется через HTTP с подменой User-Agent на «MicrosoftAppStore/2001.0».
Команды передаются через GET-запросы, а результаты — через POST. Среди возможностей: удалённое выполнение команд, загрузка и выгрузка файлов.
Инфраструктура частично пересекается с активностью группировки TA505, хотя прямой связи обнаружено не было. При этом в SEQRITE отмечают, что инструменты EAGLET перекликаются с уже известным вредоносом PhantomDL, отслеживаемым «Лабораторией Касперского» в рамках кампании Head Mare.
Кроме атаки на ВАСО, специалисты выявили похожие случаи фишинга с прикрытием в виде документов о контрактах, направленных в военкоматы. Некоторые из них связываются с другими C2-серверами, включая 188.127.254.44 (ASN 56694).
По совокупности признаков атаку Operation CargoTalon приписывают группировке UNG0901, работающей совместно с Head Mare и нацеленной на предприятия в сфере обороны и авиации. Вредонос распознаётся как trojan.49644.SL.
По мнению SEQRITE, эта кампания демонстрирует высокий уровень продуманности: от использования легитимных инструментов Windows (LOLBins) до встроенных приманок и модульного C2-протокола. Всё это — часть растущей волны атак на критическую инфраструктуру России. Индикаторы компрометации приводим ниже:
| Тип файлы |
Имя файла |
SHA-256 |
| LNK |
Договор_РН83_изменения.pdf.lnk |
a9324a1fa529e5c115232cbbc60330d37cef5c20860bafc63b11e14d1e75697c |
| LNK |
Транспортная_накладная_ТТН_№391-44_от_26.06.2025.xls.lnk |
4d4304d7ad1a8d0dacb300739d4dcaade299b28f8be3f171628a7358720ca6c5 |
| DLL |
Договор_РН83_изменения.zip |
204544fc8a8cac64bb07825a7bd58c54cb3e605707e2d72206ac23a1657bfe1e |
| DLL |
Транспортная_накладная_ТТН_№391-44_от_26.06.2025.zip |
01f12bb3f4359fae1138a194237914f4fcdbf9e472804e428a765ad820f399be |
| N/A |
N/A |
b683235791e3106971269259026e05fdc2a4008f703ff2a4d32642877e57429a |
| DLL |
Договор_РН83_изменения.zip |
413c9e2963b8cca256d3960285854614e2f2e78dba023713b3dd67af369d5d08 |
| Decoy[XLS/ PDF] |
temp.pdf |
02098f872d00cffabb21bd2a9aa3888d994a0003d3aa1c80adcfb43023809786 |
| Decoy[XLS/ PDF] |
sample_extracted.xls |
f6baa2b5e77e940fe54628f086926d08cc83c550cd2b4b34b4aab38fd79d2a0d |
| Decoy[XLS/ PDF] |
80650000 |
3e93c6cd9d31e0428085e620fdba017400e534f9b549d4041a5b0baaee4f7aff |