


В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

Специалисты F6 помогли выявить и обезвредить солидную часть инфраструктуры криминального сервиса NyashTeam — более 110 доменов в TLD-зоне RU, используемых для проведения троянских атак в России и других странах.

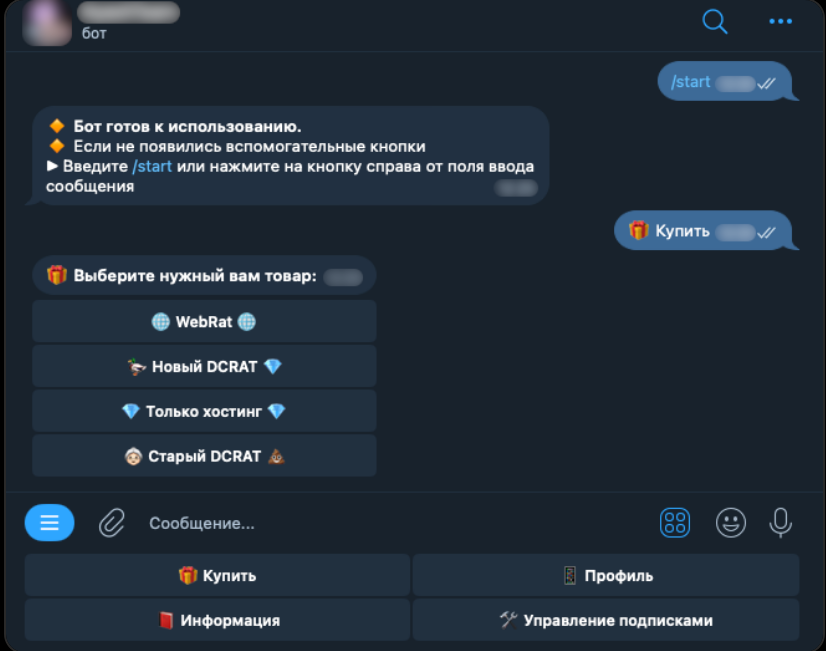
По данным ИБ-компании, NyashTeam работает по модели MaaS (Malware-as-a-Service, вредонос как сервис) как минимум с 2022 года, продавая через сайты и Telegram доступ к DCRat и WebRat, а также предоставляя преступникам услуги хостинга и техподдержки.


Оплата подписки принимается в криптовалюте и рублях. Клиенты MaaS проводят атаки в 50 странах, но в основном — на территории России.

Для распространения троянов удаленного доступа зачастую используются YouTube и GitHub; вредоноса в таких случаях обычно выдают за кряк популярного софта, игровой бот или чит для геймеров.

За все время существования NyashTeam использовала свыше 350 доменов второго уровня. Пик регистраций пришелся на январь 2025 года.


На настоящий момент выявлено и заблокировано более 110 RU-доменов, ассоциированных с инфраструктурой MaaS. На очереди еще четыре вредоносных домена, которые были зарегистрированы в других TLD-зонах.

Заблокированы также телеграм-канал с исходниками WebRat и четыре обучающих видео на YouTube.

«Кейс NyashTeam наглядно доказывает: инфраструктуру MaaS-операторов, распространяющих вредоносное ПО, можно обнаружить и эффективно заблокировать, — комментирует Владислав Куган из команды F6 Threat Intelligence. — Анализ и последующая блокировка доменов, используемых группировкой NyashTeam, позволили как минимум на время существенно ограничить возможности распространения угроз и затруднить работу злоумышленников».

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru