


В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

В зоне RU заблокированы 110 доменов, используемых троянами DCRat и WebRat

Специалисты F6 помогли выявить и обезвредить солидную часть инфраструктуры криминального сервиса NyashTeam — более 110 доменов в TLD-зоне RU, используемых для проведения троянских атак в России и других странах.

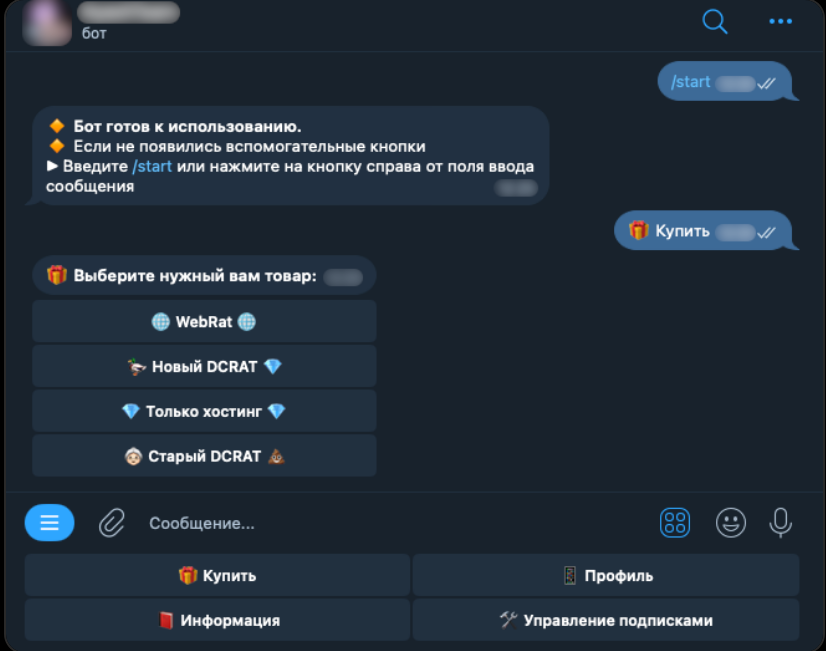
По данным ИБ-компании, NyashTeam работает по модели MaaS (Malware-as-a-Service, вредонос как сервис) как минимум с 2022 года, продавая через сайты и Telegram доступ к DCRat и WebRat, а также предоставляя преступникам услуги хостинга и техподдержки.


Оплата подписки принимается в криптовалюте и рублях. Клиенты MaaS проводят атаки в 50 странах, но в основном — на территории России.

Для распространения троянов удаленного доступа зачастую используются YouTube и GitHub; вредоноса в таких случаях обычно выдают за кряк популярного софта, игровой бот или чит для геймеров.

За все время существования NyashTeam использовала свыше 350 доменов второго уровня. Пик регистраций пришелся на январь 2025 года.


На настоящий момент выявлено и заблокировано более 110 RU-доменов, ассоциированных с инфраструктурой MaaS. На очереди еще четыре вредоносных домена, которые были зарегистрированы в других TLD-зонах.

Заблокированы также телеграм-канал с исходниками WebRat и четыре обучающих видео на YouTube.

«Кейс NyashTeam наглядно доказывает: инфраструктуру MaaS-операторов, распространяющих вредоносное ПО, можно обнаружить и эффективно заблокировать, — комментирует Владислав Куган из команды F6 Threat Intelligence. — Анализ и последующая блокировка доменов, используемых группировкой NyashTeam, позволили как минимум на время существенно ограничить возможности распространения угроз и затруднить работу злоумышленников».

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru