


Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Эксперты ESET обнаружили необычный плагин, созданный для NonEuclid RAT. Модуль использует Windows API для подачи громких звуковых сигналов и параллельно отображает картинку, которая может привидеться только в страшном сне.

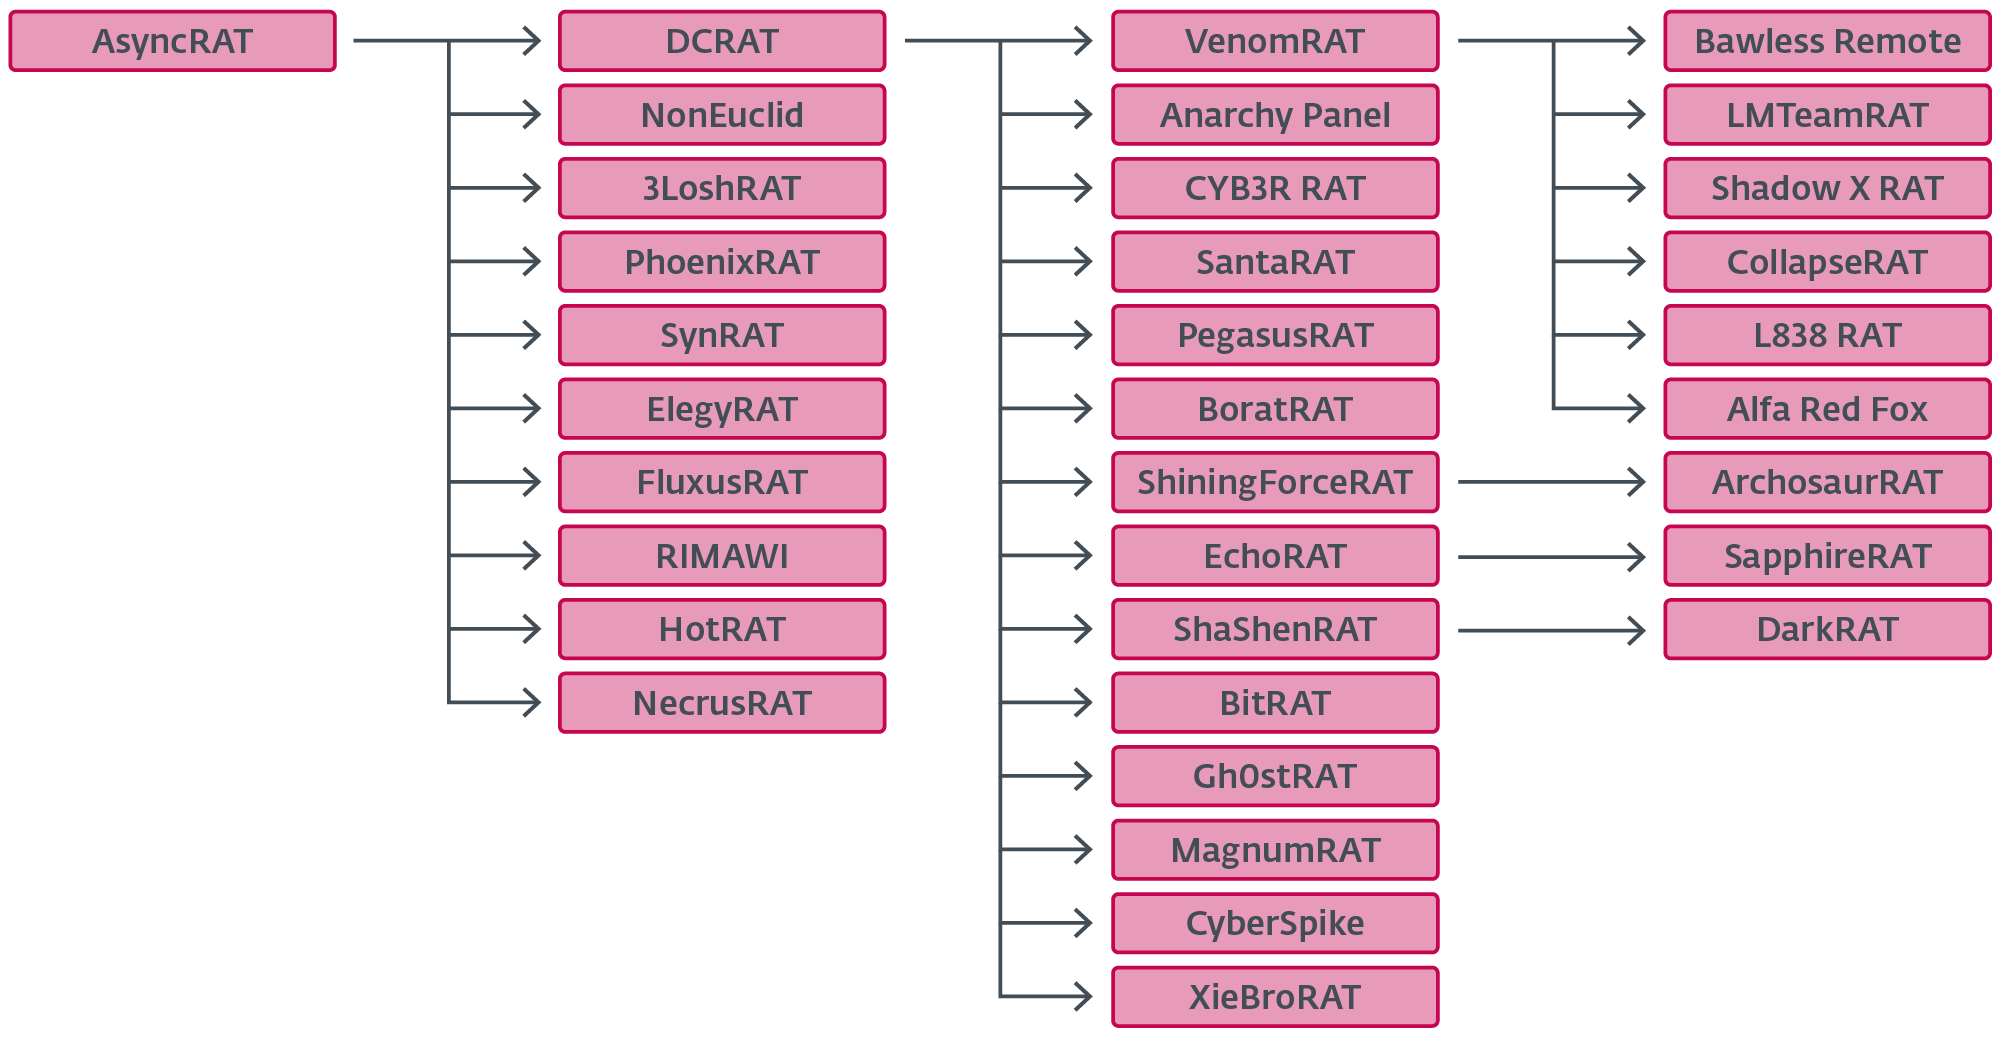
Объявившийся в этом году троян NonEuclid — один из многочисленных форков опенсорсного AsyncRAT. Он тоже обладает модульной архитектурой, позволяющей расширить функциональность зловреда.

При создании NonEuclid вирусописатели дали волю своей фантазии: в отличие от более «классических» собратьев DcRAT и VenomRAT, их детище умеет шифровать данные, брутфорсить пароли к FTP и SSH, подменять адреса криптокошельков в буфере обмена, внедрять в PE-файлы пейлоад по выбору оператора, в том числе на USB-устройствах.

Найденный исследователями новый плагин именуется «Screamer» («кричалка», «пугалка»). В него вшиты пять изображений, и по команде оператора зловред выбирает одно из них для вывода.

Он также получает WAV-файл и значение задержки, а при проигрывании выводит звук и высокие частоты на максимум, манипулируя Windows API.


Исследователи полагают, что столь необычный компонент предназначен для диверсий (в случае использования зараженной системы для критически важных операций) и шантажа.

Написанный на C# инструмент удаленного администрирования AsyncRAT был опубликован на GitHub как проект с открытым исходным кодом в 2019 году. С тех пор злоумышленники неустанно плодят вредоносные клоны с дополнительными возможностями.

Подпишитесь на новости

SOC Forum 2026 получил 126 заявок в трек AI & Cybersecurity

На SOC Forum 2026 больше всего желающих выступить оказалось в треке «AI & Cybersecurity»: туда подали 126 заявок из более чем 400. Год назад их было 53, а сам трек занимал четвертое место. Теперь он первый — искусственный интеллект уверенно забрал микрофон.

Оргкомитет завершил прием заявок на доклады. По итогам отбора в программу войдут 82 выступления: конкурс составил примерно пять заявок на место. Анонс программы уже опубликован на сайте форума, его будут дополнять.

Следом за ИИ по числу заявок расположились «Defence», «ИБ и бизнес» и «SOC-практикум». Материалы оценивали эксперты «Солара», «Лаборатории Касперского», BI.ZONE, Positive Technologies и Security Vision. Смотрели на актуальность, оригинальность и практическую пользу.

В заявках фигурируют 341 спикер и со-спикер из 131 организации. Помимо ИБ-вендоров, выступить предложили специалисты Сбера, Т-Банка, Яндекса, Билайна, МТС, Т1, промышленных компаний и университетов. Больше всего заявок подали представители Kaspersky — 24, «Солара» — 21 и Positive Technologies — 20.

Сам форум пройдет 27-28 октября в московском кластере «Ломоносов». Первый день отдадут бизнесу и регуляторике: как внедрение ИИ меняет компании, управление и требования к безопасности. Второй — технической практике: обнаружению и расследованию атак, защитной инфраструктуре и применению нейросетей в ИБ.

По числу заявок интерес к ИИ очевиден. Теперь очередь за докладами: показать, где нейросети действительно помогают защищаться, а где вместе с автоматизацией приносят новую головную боль.

RSS: Новости на портале Anti-Malware.ru