


В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

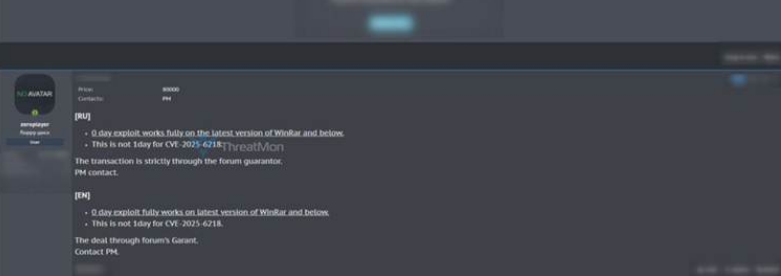
На одном из хакерских форумов появился анонс о продаже эксплойта к уязвимости нулевого дня в WinRAR. Назначенная цена, $80 тысяч, заметно превышает средний уровень на черном рынке и по карману только хорошо упакованным взломщикам.

Со слов продавца с ником zeroplayer, эксплойт позволяет удаленно выполнить сторонний код в системе и отличен от недавно пропатченной CVE-2025-6218. Он безотказно работает при любой версии WinRAR, даже июньской 7.12.

Взломы через RCE-уязвимости в популярном архиваторе обычно осуществляются с помощью специально созданного файла соответствующего формата. Эксплойт запускает сама жертва, открыв вредоносный файл, присланный по имейл или скачанный по указанной злоумышленниками ссылке.


По данным вендора, WinRAR используют более 500 млн человек по всему миру. При столь обширной пользовательской базе мультиплатформенная программа является привлекательной целью для авторов атак.

Если zeroplayer не лукавит и ранее неизвестной уязвимости подвержены все версии продукта, ее причина — какой-то фундаментальный дефект, а не ошибка, случайно привнесенная в процессе совершенствования.

ИБ-исследователи уже пытаются выяснить, в чем проблема, чтобы выработать меры противодействия эксплойту и донести информацию об угрозе до разработчиков WinRAR.

В этом году, кроме CVE-2025-6218, в WinRAR устранили еще одну RCE-уязвимость — возможность обхода Windows-защиты MotW с помощью симлинков.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru