


Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Если вы вдруг видели, как Элмо из «Улицы Сезам» пишет в X (бывший Twitter) всякие жуткие расистские и антисемитские посты — нет, это не новый тёмный сезон детской передачи. Просто аккаунт персонажа взломали.

В воскресенье на официальной странице Элмо появилось несколько оскорбительных публикаций, которые позже удалили.

Как именно хакеры получили доступ — пока неизвестно. Представители Sesame Workshop, некоммерческой организации, управляющей брендом, сообщили, что пытаются восстановить полный контроль над аккаунтом.

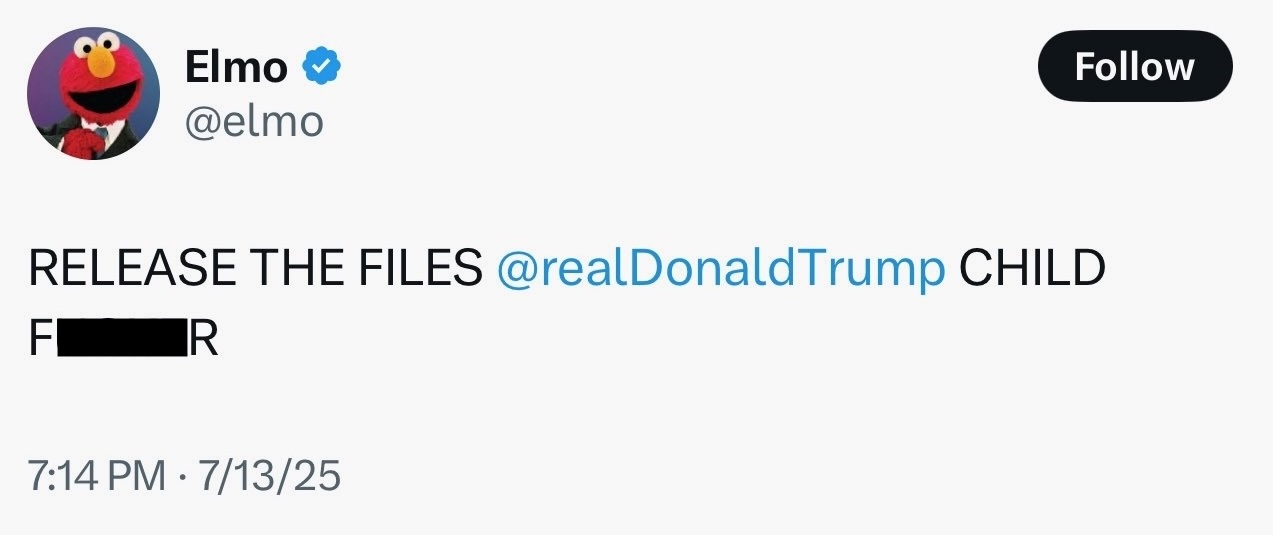
Кроме всего прочего, в постах от имени Элмо успели потребовать от администрации Трампа раскрытия документов по делу Джеффри Эпштейна. Причём именно трампистов хакеры и упомянули, хотя сам Трамп эту тему неоднократно пытался замять.


На момент публикации новости в профиле Элмо всё ещё стоит ссылка на телеграм-канал, где ранее фигурировал криптоскам — видимо, одной из целей атаки был сбор трафика и потенциальный обман пользователей.

Это далеко не первый случай взлома громкого аккаунта после того, как Илон Маск взялся за X. Ранее взламывали страницы Комиссии по ценным бумагам США, OpenAI и Дональда Трампа-младшего.

А на прошлой неделе компания Маска xAI публично извинялась после того, как её чат-бот Grok начал постить антисемитские мемы и высказываться в поддержку Гитлера. Добавим к этому и то, что сам Маск однажды отдал на инаугурации Трампа нацистское приветствие — и становится не по себе.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru