


Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Количество DDoS-атак подскочило на 43% во втором квартале 2025 года

Во втором квартале этого года число DDoS-атак резко выросло. Компания CURATOR, которая занимается защитой сайтов от перегрузок и кибератак, подсчитала: атак стало на 43% больше, чем за тот же период 2024 года. А вот нападений на уровне приложений (это когда атакуют именно работу сайтов, а не только трафик) стало на 74% больше — это очень много.

Кто пострадал больше всего?

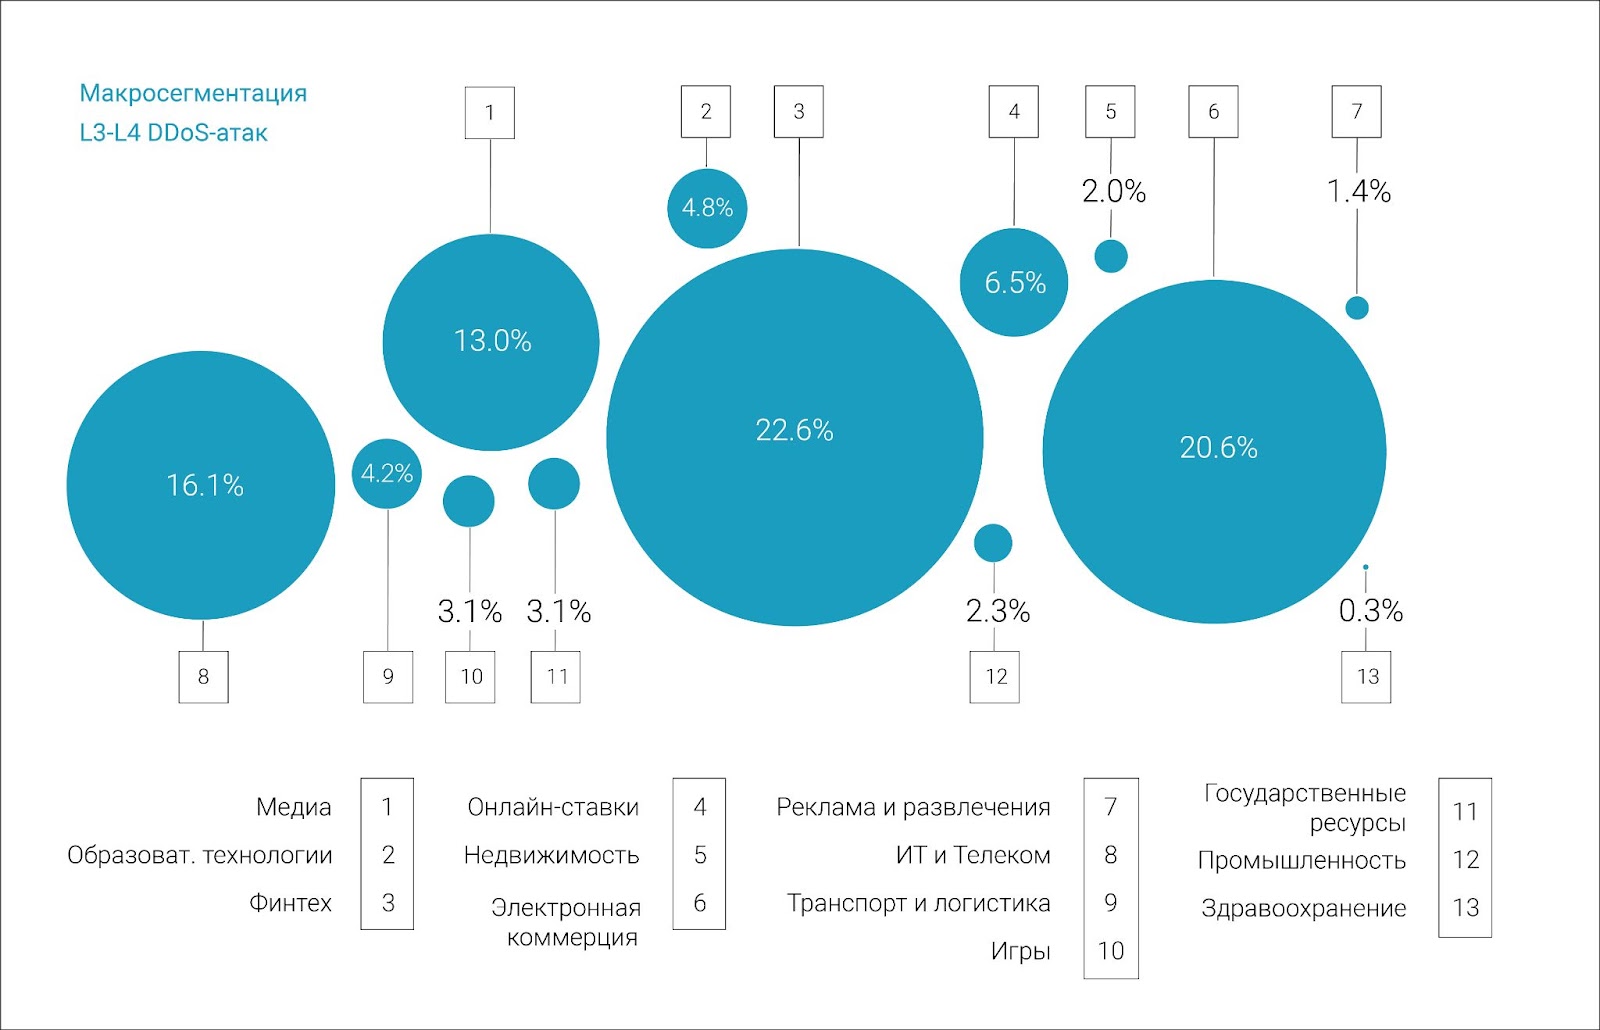
По данным CURATOR, чаще всего атаки на сетевом уровне (L3–L4) были направлены на финтех-компании (22,6%), онлайн-торговлю (20,6%) и ИТ с телекомом (16,1%). Вместе эти три сектора собрали почти 60% всех атак такого рода за квартал.


Рекорды по длительности и мощности

Самая долгая атака за квартал длилась чуть больше четырёх суток — это была атака на сайт онлайн-букмекера. А вот самая мощная атака произошла 3 апреля и тоже пришлась на букмекеров: пиковая нагрузка — 965 Гбит/с. Почти повтор прошлогоднего рекорда.

И вот что интересно:

«Дата атаки почти совпадает с тем, как Александр Овечкин стал рекордсменом НХЛ по голам — возможно, это и спровоцировало DDoS», — говорит Дмитрий Ткачёв, гендиректор CURATOR.

Масштабные ботнеты и миллионы IP-адресов.

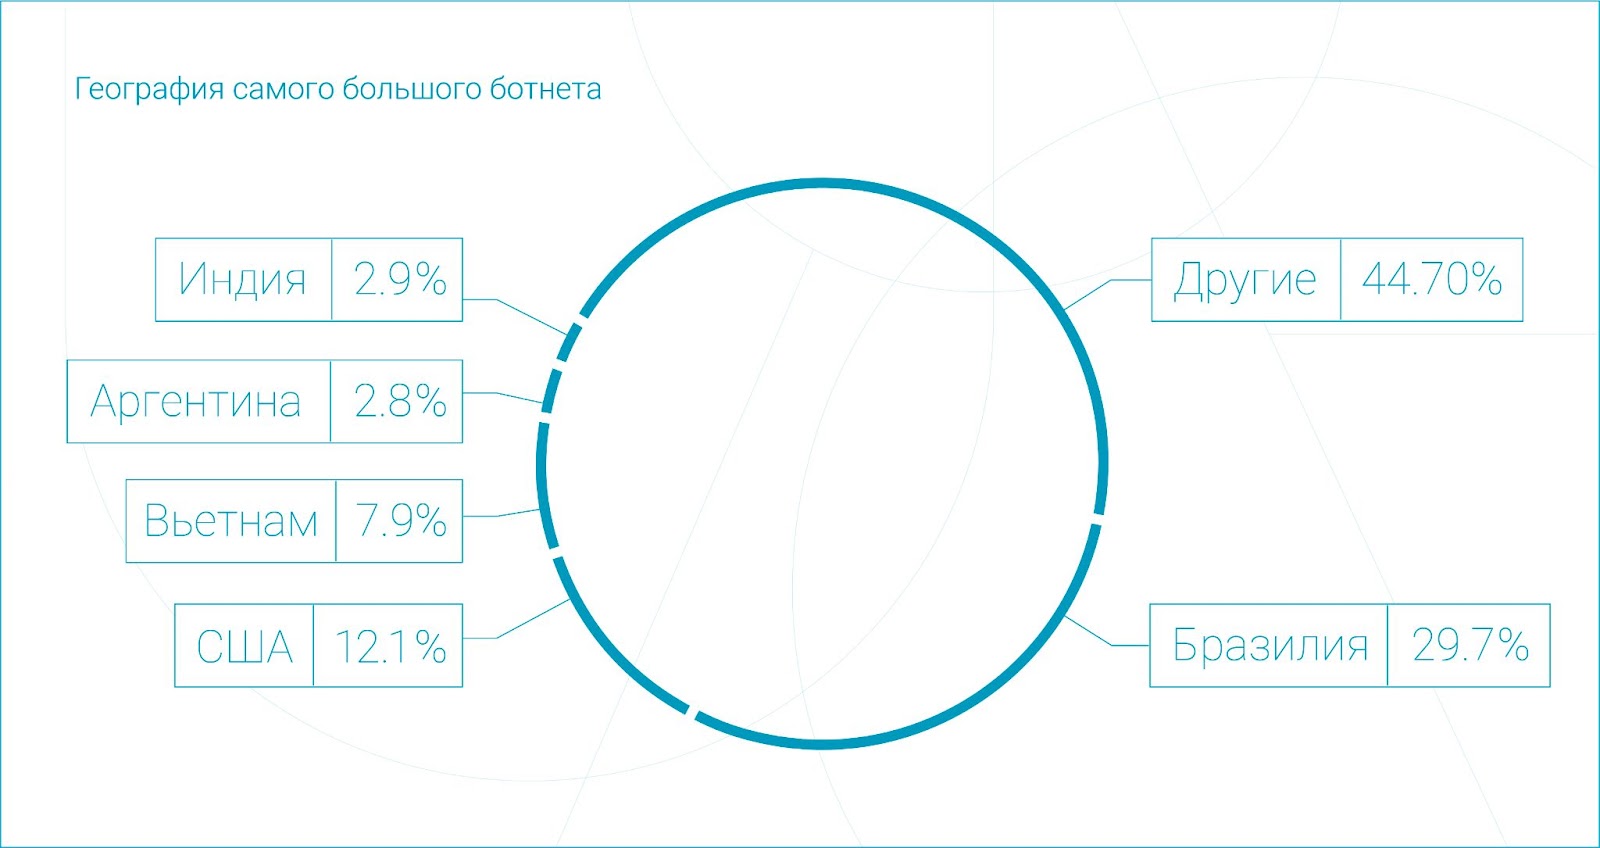
Ещё одна крупная атака случилась 16 мая — тогда на одну из госструктур обрушился ботнет, в котором участвовало в 3,5 раза больше устройств, чем два месяца назад — около 4,6 млн IP-адресов!

«Ботнеты сейчас достигают такого масштаба, о котором год назад и мечтать не могли. Если такую атаку не остановить, она просто завалит онлайн-сервисы миллионами запросов — и сайты лягут, транзакции встанут, бизнес остановится», — подчёркивает Ткачёв.

Во втором квартале особенно выросли L7-атаки — тех стало на 74% больше по сравнению с прошлым годом. Главные страны-источники таких атак:

  • Россия — 17%
  • США — 16,6%
  • Бразилия — 13,2% (выросла значительно)


Во втором квартале 2025 наблюдался настоящий всплеск активности вредоносных ботов — рост трафика на 31%. Особенно много их стало в апреле и мае, а в июне пошёл спад.

Чаще всего «плохие» боты атаковали:

  • электронную коммерцию (59,6% всех атак),
  • онлайн-ставки (16,5%),
  • медиа (9,6%).

На эти три сектора пришлось больше 85% всего вредоносного бот-трафика во втором квартале.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru