


Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Исчезнув с радаров на полтора года, macOS-троян ZuRu объявился вновь. Анализ семпла, обнаруженного в конце мая, показал, что зловред не только сменил маскировку, но и стал по-другому прятаться в донорском софте.

Вредонос ZuRu, известный ИБ-сообществу с 2021 года, обычно распространяется через взломанные версии легитимных приложений — Терминала macOS, Windows App for Mac Microsoft Remote Desktop (ныне Windows App for Mac), SecureCRT, Navicat.

Образец, подвергнутый анализу в SentinelOne, раздавался в связке с Termius, кросс-платформенным клиентом SSH, предназначенным для управления серверами.

Для доставки модифицированного бандла использовались образы диска (файлы .dmg). Поскольку содержимое было изменено, злоумышленники заменили подпись разработчика кода своей, фиктивной в надежде, что она позволит обойти спецзащиту macOS.

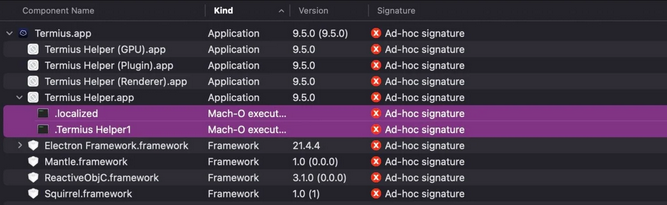
Троянизированная версия Termius.app, по словам аналитиков, отличалась от оригинала большим размером (248 Мбайт против 225) из-за двух добавленных бинарников. Один из них (.localized) оказался загрузчиком маячка Khepri, опенсорсного тулкита постэксплуатации, другой — переименованной копией легитимного Termius Helper, которая должна была создать видимость работы материнского приложения.


Вредоносный загрузчик также позволяет трояну закрепиться в зараженной системе: вшитый в код модуль каждый час запускает на исполнение копию .localized, расположенную в папке /Users/Shared/com.apple.xssooxxagent.

Маячок Khepri при активации устанавливает интервал опроса C2-сервера (5 секунд), привязываясь к порту 53, обычно используемому DNS. Его сервер, как выяснилось, спрятан в облаке Alibaba.

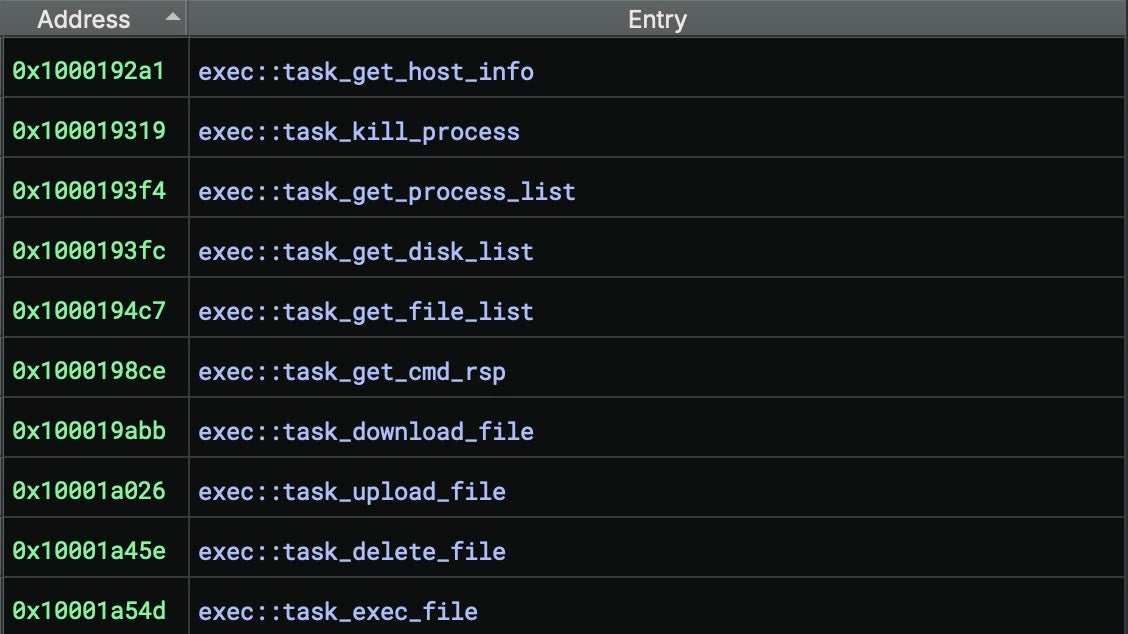
Сам приспособленный для атак Khepri-инструмент представляет собой многофункциональный имплант, позволяющий проводить рекогносцировку, управлять процессами, работать с файлами, запускать выполнение команд.


Ранее авторы ZuRu, создавая репак, добавляли в оригинал команду на загрузку внешней библиотеки .dylib, которая, в свою очередь, загружала Khepri-бэкдор и спецмодули для обеспечения постоянного присутствия зловреда в системе. Эксперты полагают, что способ троянизации был изменен с целью обхода каких-то конкретных антивирусов.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru