


Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Троян ZuRu вернулся, приняв облик macOS-приложения Termius

Исчезнув с радаров на полтора года, macOS-троян ZuRu объявился вновь. Анализ семпла, обнаруженного в конце мая, показал, что зловред не только сменил маскировку, но и стал по-другому прятаться в донорском софте.

Вредонос ZuRu, известный ИБ-сообществу с 2021 года, обычно распространяется через взломанные версии легитимных приложений — Терминала macOS, Windows App for Mac Microsoft Remote Desktop (ныне Windows App for Mac), SecureCRT, Navicat.

Образец, подвергнутый анализу в SentinelOne, раздавался в связке с Termius, кросс-платформенным клиентом SSH, предназначенным для управления серверами.

Для доставки модифицированного бандла использовались образы диска (файлы .dmg). Поскольку содержимое было изменено, злоумышленники заменили подпись разработчика кода своей, фиктивной в надежде, что она позволит обойти спецзащиту macOS.

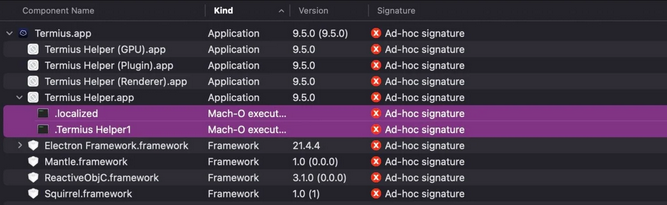
Троянизированная версия Termius.app, по словам аналитиков, отличалась от оригинала большим размером (248 Мбайт против 225) из-за двух добавленных бинарников. Один из них (.localized) оказался загрузчиком маячка Khepri, опенсорсного тулкита постэксплуатации, другой — переименованной копией легитимного Termius Helper, которая должна была создать видимость работы материнского приложения.


Вредоносный загрузчик также позволяет трояну закрепиться в зараженной системе: вшитый в код модуль каждый час запускает на исполнение копию .localized, расположенную в папке /Users/Shared/com.apple.xssooxxagent.

Маячок Khepri при активации устанавливает интервал опроса C2-сервера (5 секунд), привязываясь к порту 53, обычно используемому DNS. Его сервер, как выяснилось, спрятан в облаке Alibaba.

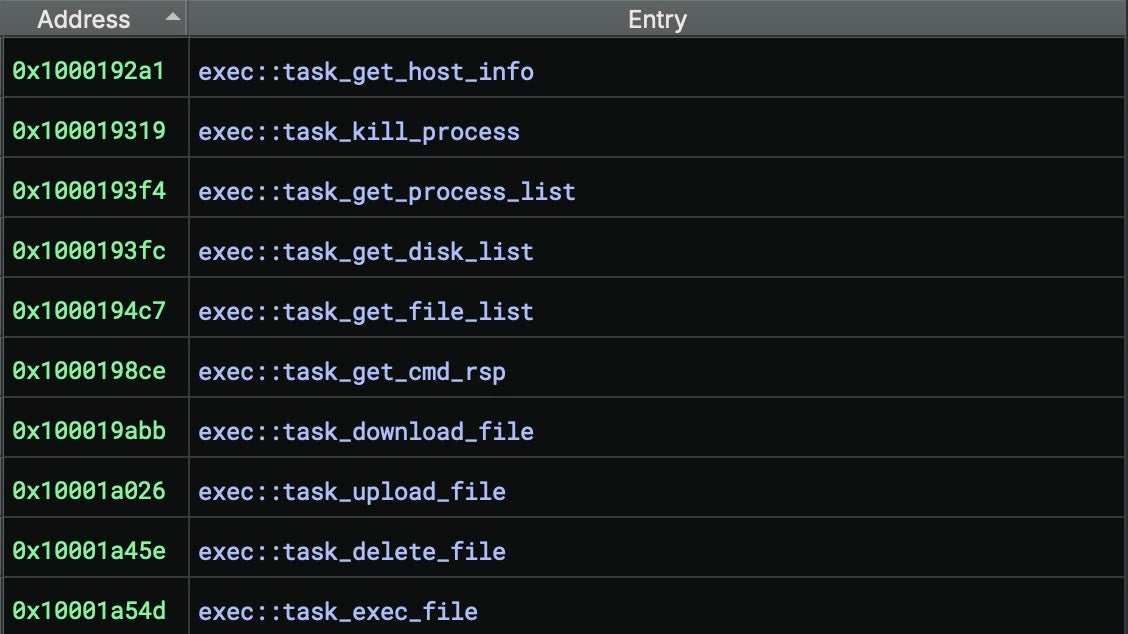
Сам приспособленный для атак Khepri-инструмент представляет собой многофункциональный имплант, позволяющий проводить рекогносцировку, управлять процессами, работать с файлами, запускать выполнение команд.


Ранее авторы ZuRu, создавая репак, добавляли в оригинал команду на загрузку внешней библиотеки .dylib, которая, в свою очередь, загружала Khepri-бэкдор и спецмодули для обеспечения постоянного присутствия зловреда в системе. Эксперты полагают, что способ троянизации был изменен с целью обхода каких-то конкретных антивирусов.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru