


Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Специалисты G DATA проанализировали новый вредоносный вариант майнера XMRig, объявившийся минувшей весной на фоне роста курса монеро. Заражения были обнаружены в Китае, Бельгии, Греции и России.

Обновленный зловред проникает на Windows-машины поэтапно, используя предустановленные в системе скрипты и бинарники (LOLBAS) для запуска полезной нагрузки, закрепления и ухода от обнаружения.

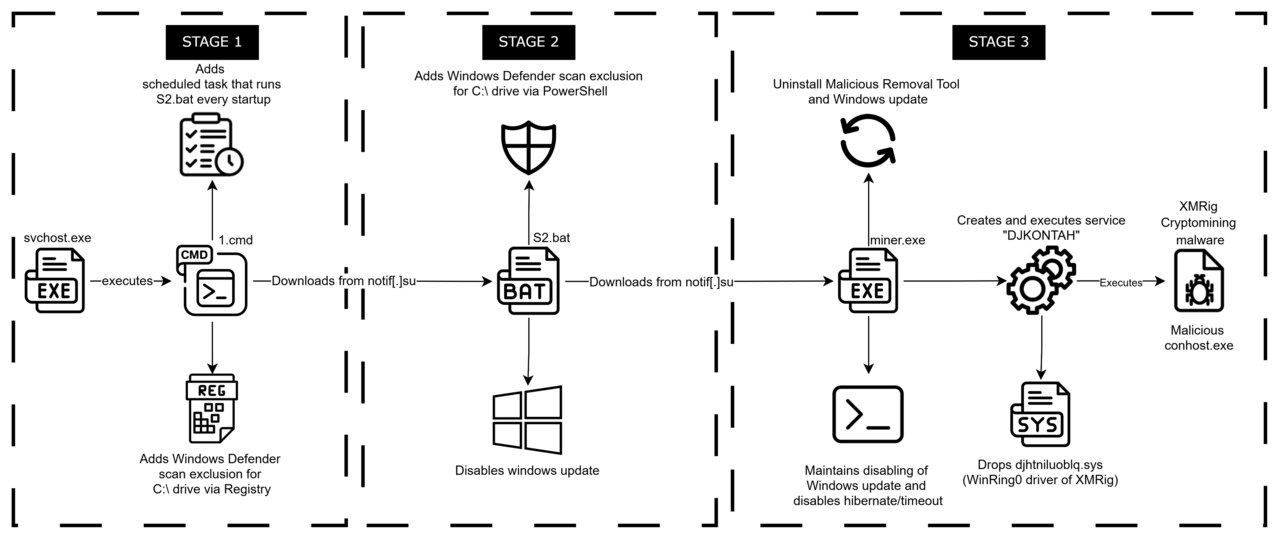
Определить первичный вектор заражения аналитикам не удалось. Вредоносную цепочку запускает svchost.exe, порождающий cmd-процесс для выполнения пакетного скрипта, именуемого 1.cmd.

Этот сценарий проверяет наличие контрольного файла check.txt в папке %APPDATA%\Temp во избежание повторного заражения, изменяет настройки Microsoft Defender, чтобы исключить сканирование корня пути C:\, а затем загружает другой скрипт, S2.bat, из домена notif[.]su и скрытно запускает его на исполнение с помощью PowerShell.

Сценарий S2.bat прежде всего отключает Windows-сервисы, способные помешать дальнейшему развертыванию зловреда (службы обновлений, BITS, TrustedInstaller). Он также загружает с того же сайта XMRig (miner.exe), который при установке создает новый ключ реестра на быстрый запуск и дропает легитимный драйвер WinRing0 для повышения прав в системе.

Как оказалось, все задействованные в атаке скрипты не обфусцированы. Обнаруженные в кодах комментарии свидетельствуют о том, что их создал ИИ-кодер либо неумелый вирусописатель; несмотря на это, на момент обнаружения все файлы плохо детектились на VirusTotal.

По данным G DATA, к маю поток обновлений для зловреда-криптоджекера иссяк. Спустя пару недель используемый им сайт notif[.]su был заблокирован.

5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами

С российским 5G обнаружился важный нюанс. Сети пятого поколения действительно запущены, но работа в новом диапазоне 4,63-4,99 ГГц пока ограничивается пилотными зонами. Коммерческие сервисы на первом этапе разворачиваются преимущественно на уже используемых операторами частотах LTE.

МТС создала зоны 5G в диапазоне 4,9 ГГц в Москве, Санкт-Петербурге, Новосибирске, Екатеринбурге и Уфе.

Однако в Минцифры уточнили: оператор получил разрешение на тестирование оборудования без взимания платы с абонентов. Оно действует до 1 августа 2027 года и основано на решении Госкомиссии по радиочастотам от 2019 года.

Источник «Коммерсанта» в отрасли считает, что называть эти площадки полноценным коммерческим запуском некорректно. Старое разрешение позволяло проводить пилоты, в том числе на зарубежном оборудовании.

В МТС подтвердили, что действуют в рамках решения ГКРЧ, но производителя техники не раскрыли. По данным собеседников издания, оператор использует иностранные базовые станции.

А вот новое решение ГКРЧ уже устанавливает другие правила: строить сети в диапазоне 4,63-4,99 ГГц можно только на сертифицированном российском оборудовании. Здесь и начинается главная загвоздка — серийных отечественных базовых станций 5G на рынке пока нет.

«Иртея» рассчитывает поставить первые станции в начале 2027 года, Yadro также планирует начать серийное производство в следующем году. До этого операторы будут развивать 5G в уже выделенных им LTE-диапазонах. МегаФон, например, прямо заявил, что пошёл именно по такому пути.

Ранее Минцифры сообщило о запуске коммерческого 5G в 16 городах для потенциальной аудитории около 10 млн человек. Использование существующих частот должно увеличить пропускную способность сетей на 20-25%, а до конца 2026 года технологию хотят распространить ещё на 50 городов.

RSS: Новости на портале Anti-Malware.ru