


Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Специалисты G DATA проанализировали новый вредоносный вариант майнера XMRig, объявившийся минувшей весной на фоне роста курса монеро. Заражения были обнаружены в Китае, Бельгии, Греции и России.

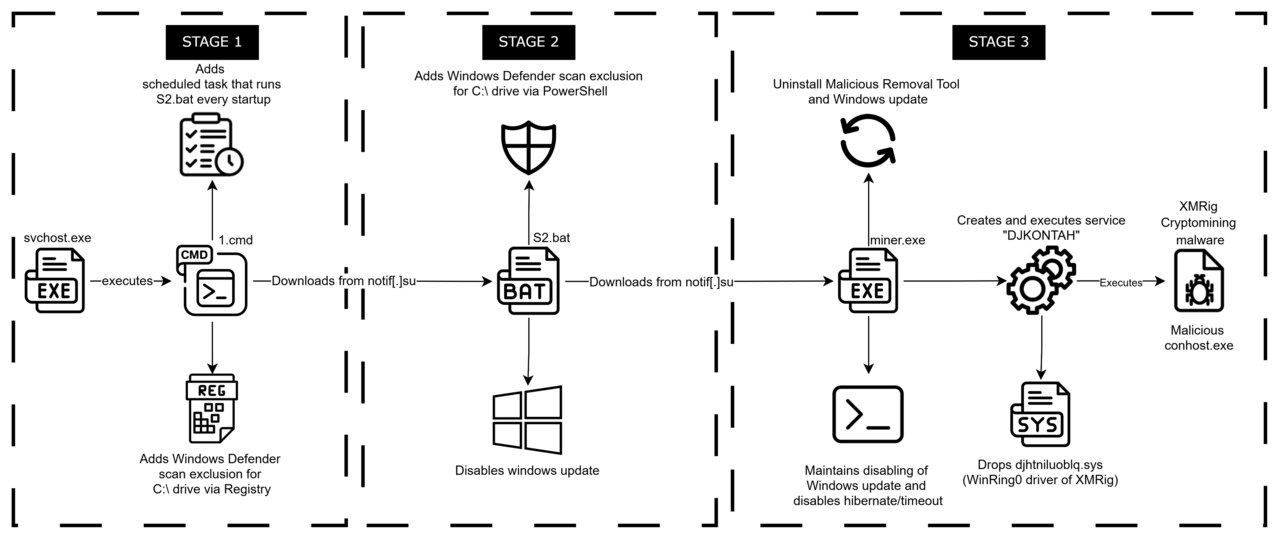
Обновленный зловред проникает на Windows-машины поэтапно, используя предустановленные в системе скрипты и бинарники (LOLBAS) для запуска полезной нагрузки, закрепления и ухода от обнаружения.

Определить первичный вектор заражения аналитикам не удалось. Вредоносную цепочку запускает svchost.exe, порождающий cmd-процесс для выполнения пакетного скрипта, именуемого 1.cmd.

Этот сценарий проверяет наличие контрольного файла check.txt в папке %APPDATA%\Temp во избежание повторного заражения, изменяет настройки Microsoft Defender, чтобы исключить сканирование корня пути C:\, а затем загружает другой скрипт, S2.bat, из домена notif[.]su и скрытно запускает его на исполнение с помощью PowerShell.

Сценарий S2.bat прежде всего отключает Windows-сервисы, способные помешать дальнейшему развертыванию зловреда (службы обновлений, BITS, TrustedInstaller). Он также загружает с того же сайта XMRig (miner.exe), который при установке создает новый ключ реестра на быстрый запуск и дропает легитимный драйвер WinRing0 для повышения прав в системе.

Как оказалось, все задействованные в атаке скрипты не обфусцированы. Обнаруженные в кодах комментарии свидетельствуют о том, что их создал ИИ-кодер либо неумелый вирусописатель; несмотря на это, на момент обнаружения все файлы плохо детектились на VirusTotal.

По данным G DATA, к маю поток обновлений для зловреда-криптоджекера иссяк. Спустя пару недель используемый им сайт notif[.]su был заблокирован.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru