


Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Специалисты G DATA проанализировали новый вредоносный вариант майнера XMRig, объявившийся минувшей весной на фоне роста курса монеро. Заражения были обнаружены в Китае, Бельгии, Греции и России.

Обновленный зловред проникает на Windows-машины поэтапно, используя предустановленные в системе скрипты и бинарники (LOLBAS) для запуска полезной нагрузки, закрепления и ухода от обнаружения.

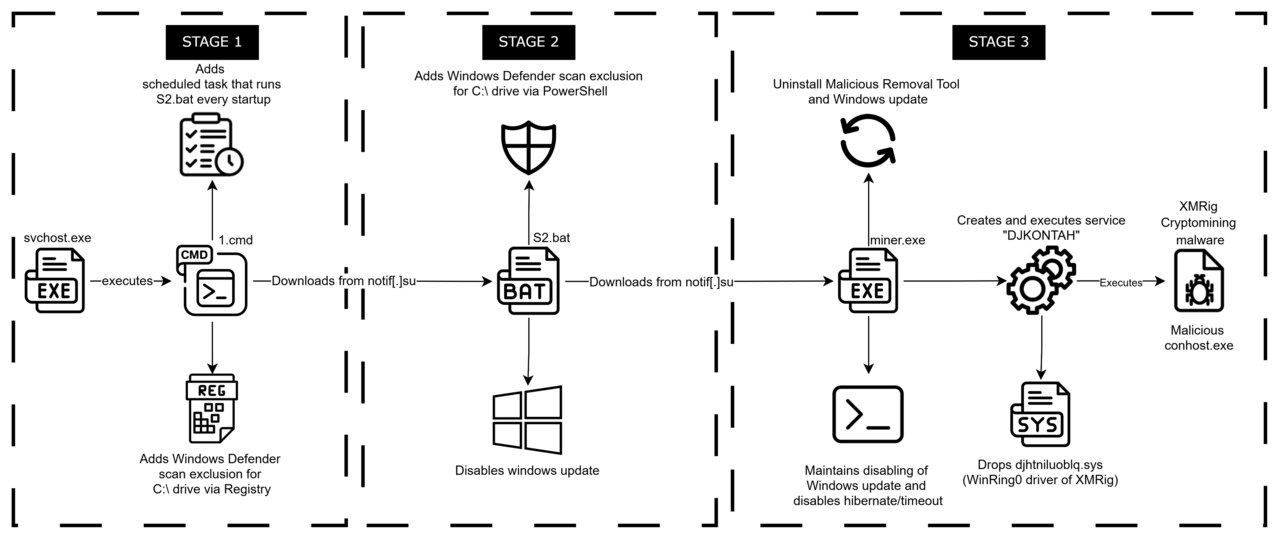
Определить первичный вектор заражения аналитикам не удалось. Вредоносную цепочку запускает svchost.exe, порождающий cmd-процесс для выполнения пакетного скрипта, именуемого 1.cmd.

Этот сценарий проверяет наличие контрольного файла check.txt в папке %APPDATA%\Temp во избежание повторного заражения, изменяет настройки Microsoft Defender, чтобы исключить сканирование корня пути C:\, а затем загружает другой скрипт, S2.bat, из домена notif[.]su и скрытно запускает его на исполнение с помощью PowerShell.

Сценарий S2.bat прежде всего отключает Windows-сервисы, способные помешать дальнейшему развертыванию зловреда (службы обновлений, BITS, TrustedInstaller). Он также загружает с того же сайта XMRig (miner.exe), который при установке создает новый ключ реестра на быстрый запуск и дропает легитимный драйвер WinRing0 для повышения прав в системе.

Как оказалось, все задействованные в атаке скрипты не обфусцированы. Обнаруженные в кодах комментарии свидетельствуют о том, что их создал ИИ-кодер либо неумелый вирусописатель; несмотря на это, на момент обнаружения все файлы плохо детектились на VirusTotal.

По данным G DATA, к маю поток обновлений для зловреда-криптоджекера иссяк. Спустя пару недель используемый им сайт notif[.]su был заблокирован.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru