


18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

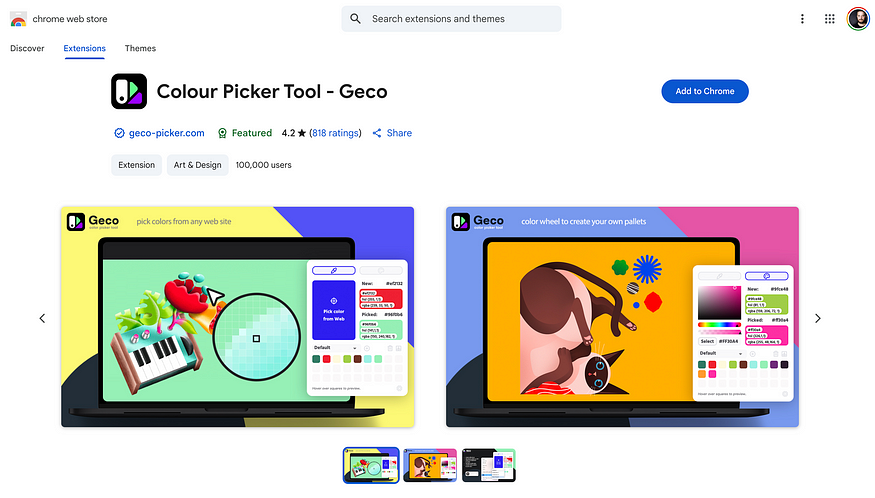
Анализ троянизированного плагина-пипетки для браузера Google позволил выявить масштабную кампанию по шпионажу через браузеры с помощью аналогичных продуктов, доступных в Chrome Web Store и Microsoft Edge Add-ons.

Суммарно исследователи из Koi Security насчитали в обоих магазинах 18 вредоносных расширений с общим числом загрузок более 2,3 миллиона. Все они позиционировались как средства повышения производительности либо инструменты цифровых развлечений.

Заявленные назначения отличаются большим разнообразием. В рамках кросс-платформенной кампании, условно названной RedDirection, злоумышленники предлагают для скачивания клавиатуры эмодзи, оптимизаторы просмотра видео, плагины прогноза погоды, темные темы, регуляторы громкости, VPN для Discord и TikTok.


Все эти фейки выполняют заявленные функции, но также могут отслеживать перемещения пользователей между сайтами, захватывать URL страниц при обновлении вкладок, открывать бэкдор.

Результаты подобных MitM-атак отсылаются на C2-сервер; в ответ вредонос может получить команду перенаправить браузер на мошеннический ресурс — фишинговую форму авторизации в онлайн-банкинге, страницу загрузки фальшивого обновления Zoom и т. п.

Примечательно, что все опасные находки, со слов экспертов, изначально были абсолютно безобидными. Вредоносные функции появились в них в результате автообновления, которое обычно происходило после того, как одобренный к публикации плагин долгое время пролежал в магазине Google или Microsoft.

Инициаторы RedDirection также тщательно скрывают свою командную инфраструктуру: каждое троянизированное расширение пользуется индивидуальным, специально созданным поддоменом C2.

Тем, кто установил расширения Chrome или Edge из списка, приведенного в блоге Koi Security, рекомендуется немедленно удалить их, очистить хранилище браузера, тщательно просканировать систему на наличие дополнительных инфекций, а также помониторить аккаунты на предмет подозрительной активности.

О похожей киберкампании недавно предупредили те же специалисты. В магазине аддонов для Firefox было обнаружено 44 клона популярных криптокошельков с вредоносным кодом, нацеленным на кражу ключей и сид-фраз.

Яндекс с нуля обучил полностью суверенную языковую модель

Яндекс разработал с нуля языковую модель Alice AI Foundation LLM и открыл её веса для самостоятельного запуска и дообучения. Компания называет разработку полностью суверенной и планирует сделать её основой будущей рассуждающей модели и ИИ-агентов «Алисы».

Как сообщают «Ведомости», Alice AI Foundation содержит 80 млрд параметров и обучена на 18 трлн токенов.

При обработке каждого токена активируются только 3 млрд параметров, модель использует архитектуру Mixture of Experts и подключает нужную часть экспертов, а не будит весь 80-миллиардный коллектив одновременно.

Такой подход должен снизить вычислительные затраты при запуске, не отказываясь от ёмкости крупной модели. Контекстное окно достигает 262 144 токенов.

При этом речь идёт о базовой модели после предобучения, а не о готовом чат-боте: чтобы получить разговорного ассистента или специализированный корпоративный инструмент, её ещё предстоит дообучить.

Веса опубликованы на Hugging Face под лицензией Apache 2.0. Разработчики могут запускать модель на собственной инфраструктуре, адаптировать её под свои задачи и использовать результат в исследовательских и коммерческих проектах.

Яндекс подчёркивает, что самостоятельно подготовил обучающий корпус, выбрал архитектуру и гиперпараметры, не опираясь на готовые иностранные модели.

Однако слово суверенная пока остаётся заявленной характеристикой: официальный порядок присвоения такого статуса в России должен заработать только с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru