


Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Вредонос AMOS для macOS получил бэкдор и полное управление системой

Специалисты обнаружили новую версию вредоноса Atomic macOS Stealer (он же AMOS), и теперь он стал ещё опаснее. К уже привычным функциям кражи паролей и крипты добавился бэкдор, который позволяет злоумышленникам навсегда закрепиться в системе и удалённо управлять устройством.

Подсказку о новой версии вредоноса дал независимый исследователь g0njxa, давно следящий за активностью инфостилеров. Анализ показал, что теперь AMOS умеет:

  • выполнять любые команды на заражённом Mac;
  • переживать перезагрузку;
  • оставаться незаметным, в том числе благодаря проверке на «песочницу» и виртуалку.

AMOS уже «засветился» в 120+ странах, в числе наиболее пострадавших — США, Франция, Италия, Великобритания и Канада. По словам Moonlock, теперь у хакеров есть шанс получить полный доступ к тысячам устройств по всему миру.

Вредонос впервые появился в апреле 2023 года как услуга по подписке — $1 000 в месяц. С тех пор он активно развивался: в 2023-м его заметили в фишинговых кампаниях ClearFake, а в 2024-м его массово использовала группировка Marko Polo для атак на пользователей macOS.

Если раньше AMOS распространялся через «ломаные» приложения, то теперь злоумышленники действуют точечно — бьют по владельцам крипты и фрилансерам, рассылая фейковые приглашения на собеседования.

Как работает бэкдор:

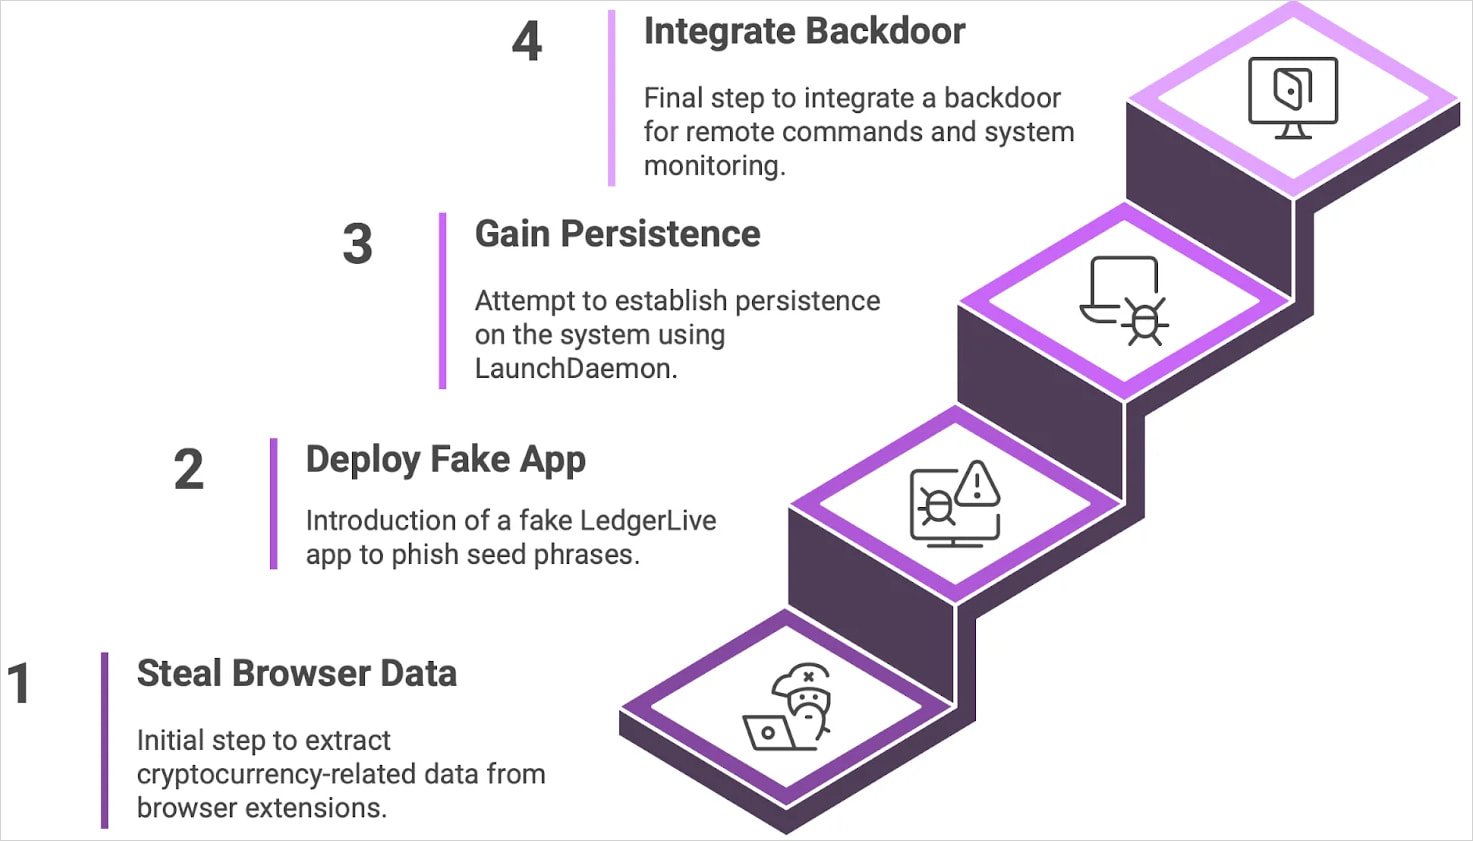
  • На заражённый Mac загружается скрытый файл .helper, который выполняет команды атакующего.
  • Ещё один скрытый скрипт .agent запускает этот файл в цикле.
  • С помощью LaunchDaemon (запускаемый от имени системы) и украденного пароля пользователя всё это закрепляется в системе и начинает работать с правами суперпользователя.


Злоумышленники могут запускать любые команды, подгружать другие вредоносы, вести кейлоггинг и даже пытаться продвигаться дальше по сети.

Будьте осторожны: не открывайте подозрительные письма, не скачивайте ПО из непроверенных источников и обновляйте систему безопасности.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru