


Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Инфостилеры используют утилиту Shellter для обхода антивирусов и EDR

Аналитики из Elastic Security Labs обнаружили, что для внедрения программ-стилеров в Windows злоумышленники стали использовать Shellter — инструмент пентеста, позволяющий обойти антивирусную защиту.

Специалисты по активному тестированию кибербезопасности (offensive security), в том числе эксперты Red Team, уже более 10 лет применяют эту утилиту для сокрытия шелл-кода в приложениях Windows (файлах PE) от антивирусов и EDR.

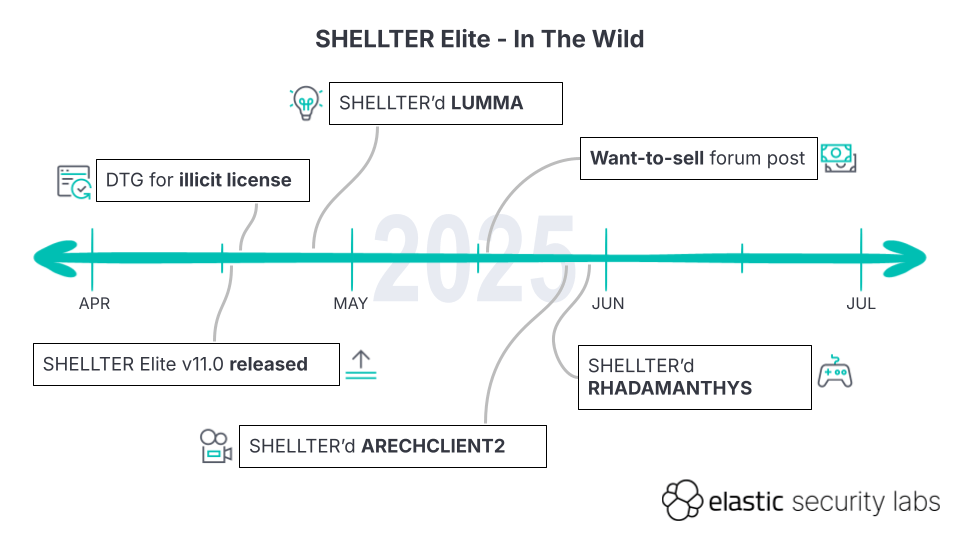
Первые факты злоупотребления Shellter были выявлены два месяца назад. Как оказалось, авторы текущих троянских атак для загрузки используют Shellter Elite версии 11.0, вышедшей 16 апреля.

За истекший срок было выявлено три кампании по раздаче инфостилеров с помощью этого инструмента:

  • Lumma, с загрузкой с файлового хостинга MediaFire;
  • Rhadamanthys, выдаваемый за читы и моды игр на YouTube (в описаниях роликов были вставлены ссылки, привязанные к MediaFire);
  • ArechClient2, также известный как SectopRAT.

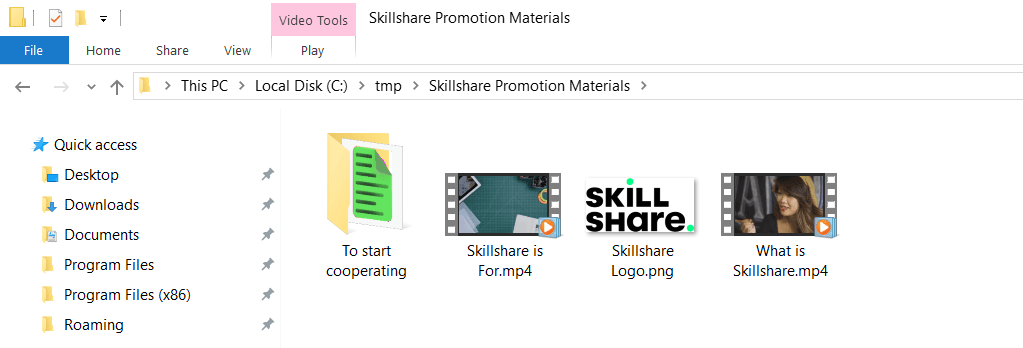
Последнего начали распространять в мае через имейл-рассылки, ориентированные на создателей контента для YouTube. Адресатам от имени Udemy, Skillshare, Pinnacle Studio, Duolingo предлагают спонсорскую помощь; к письмам прикреплен архив RAR, содержащий безобидную рекламу и защищенный Shellter исполняемый файл.


Проверки на VirusTotal во всех случаях показывают низкий уровень детектирования — из-за изменяющегося на лету полиморфного кода, шифрования полезной нагрузки (AES-128 в режиме CBC), сокрытия системных вызовов и адресов API и прочих уловок, затрудняющих статический сигнатурный анализ.

Для каждого пейлоада в загрузчик вшиваются три даты:

  • старт заражения;
  • самоуничтожение (по умолчанию через год после инфицирования);
  • срок действия лицензии (во всех семплах одинаковый, до 17 апреля 2026 года, т. е. злоумышленникам удалось раздобыть лишь одну копию Shellter Elite).

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru