


Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

В интернете объявился новый, активно развиваемый DDoS-зловред. Проведенный в NSFOCUS анализ показал, что новобранец, нареченный hpingbot, написан с нуля на Go и нацелен на платформы Windows и Linux/IoT.

Обнаруженный в прошлом месяце троян (результат VirusTotal на 4 июля — 13/72) также поддерживает множество архитектур CPU, включая amd64, mips, arm и 80386. В настоящее время в состав созданного на его основе ботнета входят немногим более 14,6 тыс. зараженных устройств.

Для своей работы hpingbot использует совсем другие ресурсы, нежели многочисленные производные Mirai и Gafgyt: прячет полезную нагрузку на Pastebin, а DDoS-атаки проводит с помощью hping3 — бесплатного инструмента диагностики сетей, похожего на ICMP ping.

Подобный подход не только повышает шансы зловреда на сокрытие от обнаружения, но также значительно снижает стоимость его разработки и операционные расходы.

Ссылки на Pastebin жестко прописаны в коде hpingbot. Отдаваемый с сайта пейлоад (IP-адреса C2, скрипты для загрузки дополнительных компонентов) часто сменяется.

Из техник DDoS вредоносу подвластен флуд — SYN, TCP, ACK, UDP и многовекторный. Примечательно, что Windows-версия трояна не способна оперировать hping3 из-за ограничений по внешним условиям, она в основном заточена под загрузку и запуск дополнительных модулей.

Из последних был выявлен написанный на Go генератор DDoS-флуда (UDP и TCP), который с 19 июня загружается на ботнет для тестирования. Он связан с теми же C2, но не имеет доступа к Pastebin, не вызывает hping3 и не умеет обновляться.

Распространяется hpingbot через брутфорс SSH, используя специальный модуль. Закрепиться в системе зловреду помогают Systemd, SysVinit и Cron, после выполнения своих задач он удаляет свои файлы и подчищает логи.

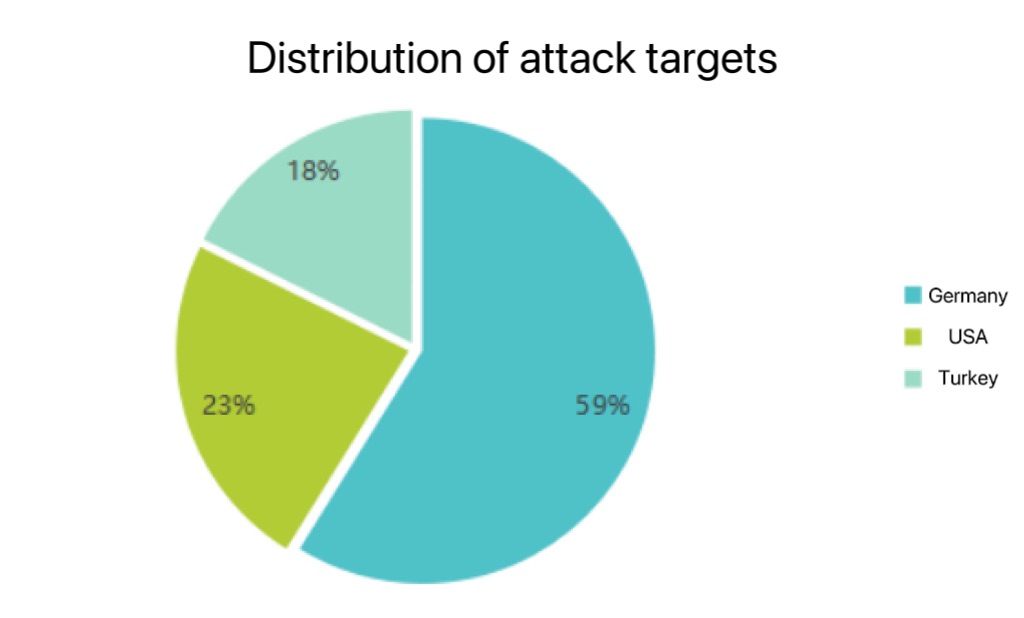
Зафиксированные DDoS-атаки с ботнета пока немногочисленны — по всей видимости, операторы пока сосредоточены на наращивании потенциала.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru