


Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

Новый ботнет использует утилиту hping3 для проведения DDoS-атак

В интернете объявился новый, активно развиваемый DDoS-зловред. Проведенный в NSFOCUS анализ показал, что новобранец, нареченный hpingbot, написан с нуля на Go и нацелен на платформы Windows и Linux/IoT.

Обнаруженный в прошлом месяце троян (результат VirusTotal на 4 июля — 13/72) также поддерживает множество архитектур CPU, включая amd64, mips, arm и 80386. В настоящее время в состав созданного на его основе ботнета входят немногим более 14,6 тыс. зараженных устройств.

Для своей работы hpingbot использует совсем другие ресурсы, нежели многочисленные производные Mirai и Gafgyt: прячет полезную нагрузку на Pastebin, а DDoS-атаки проводит с помощью hping3 — бесплатного инструмента диагностики сетей, похожего на ICMP ping.

Подобный подход не только повышает шансы зловреда на сокрытие от обнаружения, но также значительно снижает стоимость его разработки и операционные расходы.

Ссылки на Pastebin жестко прописаны в коде hpingbot. Отдаваемый с сайта пейлоад (IP-адреса C2, скрипты для загрузки дополнительных компонентов) часто сменяется.

Из техник DDoS вредоносу подвластен флуд — SYN, TCP, ACK, UDP и многовекторный. Примечательно, что Windows-версия трояна не способна оперировать hping3 из-за ограничений по внешним условиям, она в основном заточена под загрузку и запуск дополнительных модулей.

Из последних был выявлен написанный на Go генератор DDoS-флуда (UDP и TCP), который с 19 июня загружается на ботнет для тестирования. Он связан с теми же C2, но не имеет доступа к Pastebin, не вызывает hping3 и не умеет обновляться.

Распространяется hpingbot через брутфорс SSH, используя специальный модуль. Закрепиться в системе зловреду помогают Systemd, SysVinit и Cron, после выполнения своих задач он удаляет свои файлы и подчищает логи.

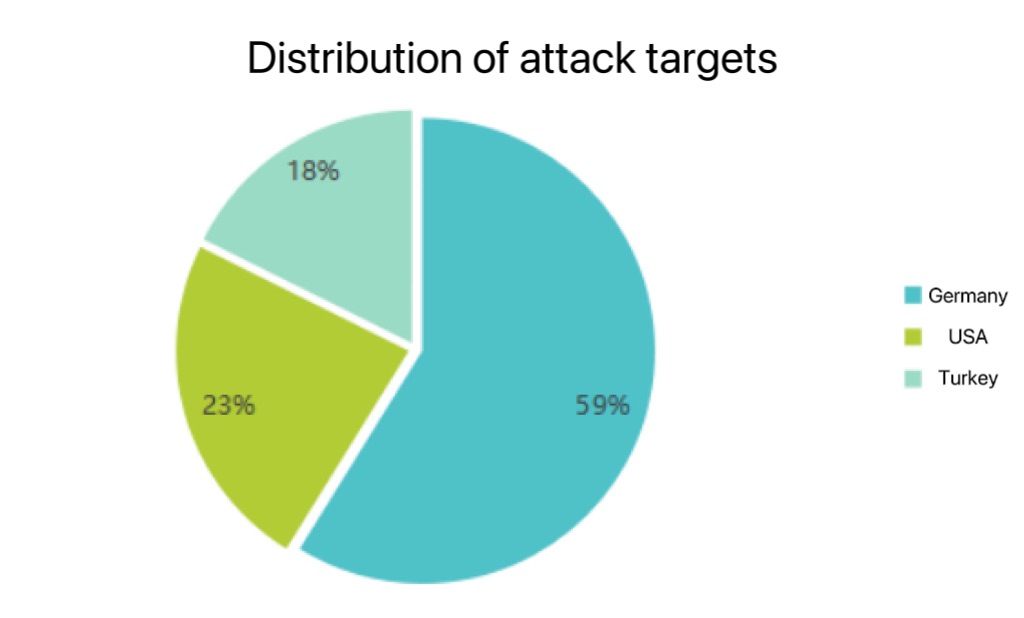
Зафиксированные DDoS-атаки с ботнета пока немногочисленны — по всей видимости, операторы пока сосредоточены на наращивании потенциала.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru