


В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

Исследователи из компании ERNW рассказали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивает 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

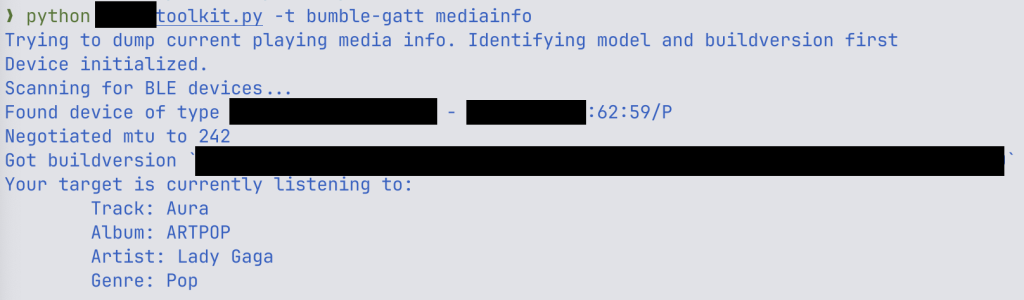
На конференции TROOPERS в Германии специалисты показали, как с помощью этих уязвимостей можно, например, считать песню, которая в данный момент играет в наушниках жертвы. Вот список уязвимостей:

  • CVE-2025-20700 (6.7 балла) — отсутствие аутентификации при доступе к GATT-сервисам
  • CVE-2025-20701 (6.7 балла) — отсутствие проверки при соединении по Bluetooth BR/EDR
  • CVE-2025-20702 (7.5 балла) — уязвимость в кастомном протоколе, открывающая критические возможности

Исследователи указали и на более серьёзные сценарии: кража контактов и истории звонков, подслушивание разговоров рядом с телефоном, а также захват управления соединением между телефоном и наушниками. Через Bluetooth Hands-Free Profile (HFP) можно, например, заставить телефон позвонить по произвольному номеру — и всё это без ведома владельца.


А если покопаться глубже, можно даже перепрошить уязвимое устройство и запустить через него червя, который сам будет заражать другие Bluetooth-устройства. Звучит как шпионский триллер.

Однако есть важное «но». Чтобы провернуть такую атаку, злоумышленнику нужно быть в пределах действия Bluetooth, то есть буквально рядом. Плюс — требуется высокая квалификация. Поэтому массовых атак ждать не стоит. А вот если вы — дипломат, активист или журналист, который может представлять интерес, — лучше быть настороже.

Разработчик чипов Airoha уже выпустил обновлённый SDK с патчами, производители устройств начали работу над прошивками. Но, как пишет немецкое издание Heise, большинство обновлений на текущий момент — с датой до 27 мая, то есть до выхода исправлений от Airoha. Так что пока остаётся только ждать апдейтов и, возможно, лишний раз подумать, где и с кем вы носите свои Bluetooth-наушники.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru