

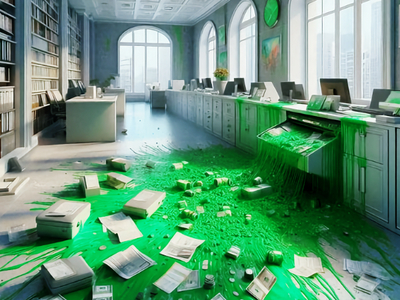

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жертва мошенников по требованию аферистов разлила в офисе банка зеленку

Жительница Тулуна (Иркутская область), переведшая мошенникам более миллиона рублей, в том числе заёмных средств, по их требованию устроила провокацию в офисе банка: разлила зелёнку и выкрикивала лозунги, продиктованные по телефону.

Об инциденте сообщил телеграм-канал УМВД по Иркутской области.

«Инцидент произошёл 25 июня после 17:00 в городе Тулуне. Посетительница банка внезапно разлила флакон с зелёнкой и начала выкрикивать лозунги, связанные с запрещённой террористической организацией. Сотрудники офиса попытались её успокоить, но женщина никого к себе не подпускала, следуя указаниям, которые звучали из динамика телефона. В какой-то момент голос в телефоне потребовал бросить смартфон — тогда сотрудники банка смогли вмешаться и остановить её», — сообщили в УМВД.

Как выяснилось, пенсионерка действовала под влиянием телефонных мошенников. Ранее они уже убедили её перевести им 1,2 млн рублей, большую часть которых она взяла в кредит.

Аферисты использовали типичную двухэтапную схему. Сначала они выманили у женщины код из СМС якобы для получения электронной очереди в Пенсионный фонд. Затем начали пугать её «взломом» портала Госуслуг и убедили взять кредит, чтобы якобы «спасти» средства, переведя их на «безопасный счёт».

Через неделю мошенники снова позвонили пенсионерке, пообещав вернуть похищенные деньги. Условием стало выполнение странных действий: прийти в банк, облить помещение зелёнкой и выкрикивать заранее подготовленные лозунги. По словам злоумышленников, это было необходимо для перевыпуска карты и возврата средств.

По факту произошедшего возбуждено уголовное дело. С пострадавшей работают следственные органы.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru