


Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

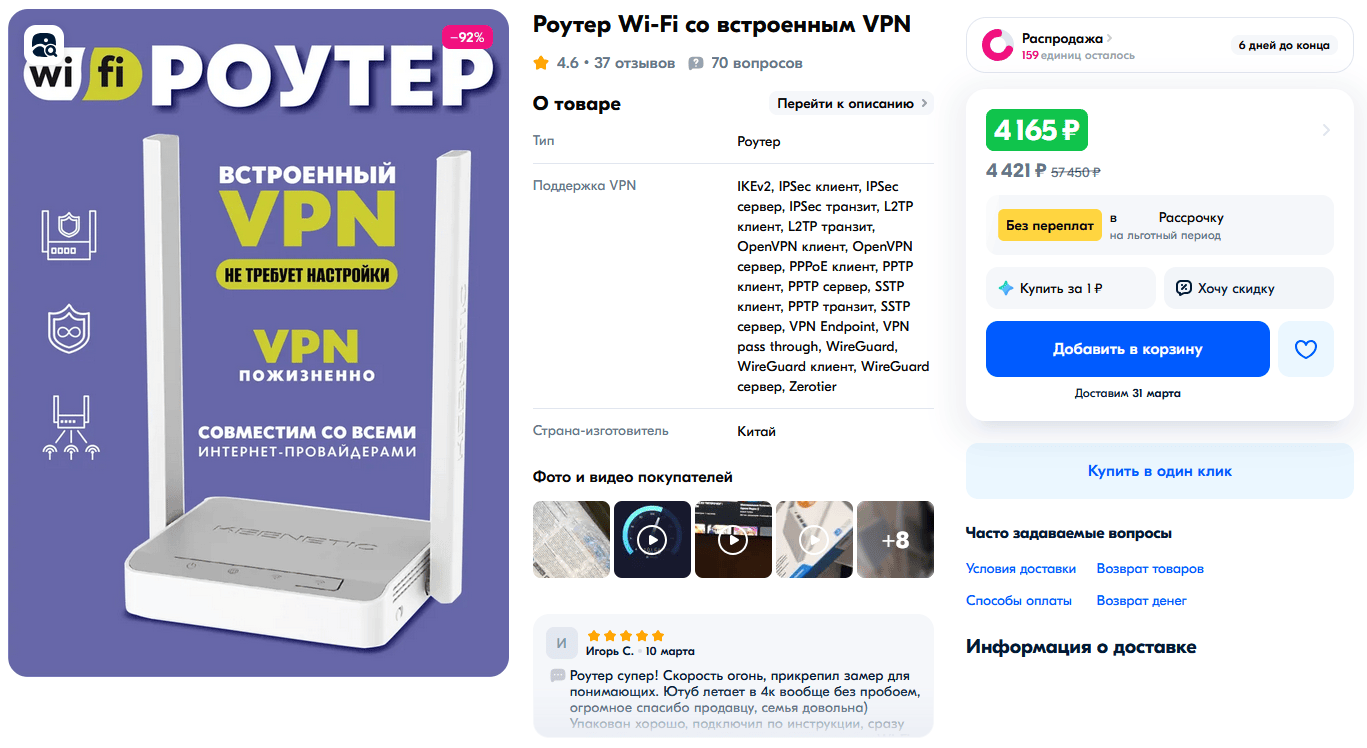
Специалист по инфраструктурному тестированию компании «Бастион» Иван Глинкин проверил три модели роутеров с предустановленным «пожизненным» VPN, которые активно продаются на российских маркетплейсах. Во всех устройствах были выявлены серьёзные уязвимости.

Результаты исследования опубликованы в корпоративном блоге компании на Хабре. Для тестирования были выбраны три роутера разных ценовых категорий — все приобретены у продавцов с наибольшим числом положительных отзывов.

Выяснилось, что устройства страдают от общих и критичных проблем:

  • отсутствие сегментации сети, что позволяет получить доступ к другим устройствам из одной подсети;
  • хранение паролей администратора в открытом виде;
  • наличие привилегированного доступа «из коробки»;
  • возможность удалённого подключения извне.

«Можно слить конфигурационные файлы VPN со всех доступных роутеров. А ещё — обновить прошивку через веб-интерфейс. Это значит, что злоумышленник может залить модифицированный образ и либо “окирпичить” устройство, либо превратить его в часть ботнета», — предупреждает Иван Глинкин о рисках, связанных с обнаруженными уязвимостями.

Особую тревогу вызывает тот факт, что заражение сетевых устройств давно автоматизировано, и вредоносные программы способны проникать даже на относительно защищённые устройства.

При этом для размещения VPN-сервисов используются дешёвые зарубежные хостинги с крайне слабой защитой серверной инфраструктуры.

Наценка за предустановленный VPN при этом весьма ощутима — у некоторых моделей она достигает стоимости самого устройства без подобной «функциональности».

«За красивыми обещаниями скрываются серьёзные проблемы безопасности. Ни одно из протестированных устройств нельзя рекомендовать к использованию в том виде, в котором они продаются», — подводит итог Иван Глинкин.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru